Dinos cómo podemos ayudarte
Ventas y precios
Habla con un representante sobre las necesidades de tu empresa

Ayuda y soporte
Consulta nuestras opciones de soporte de productos
Consultas generales y ubicaciones
Contáctanos

 Control-M + Roca madre amazónica
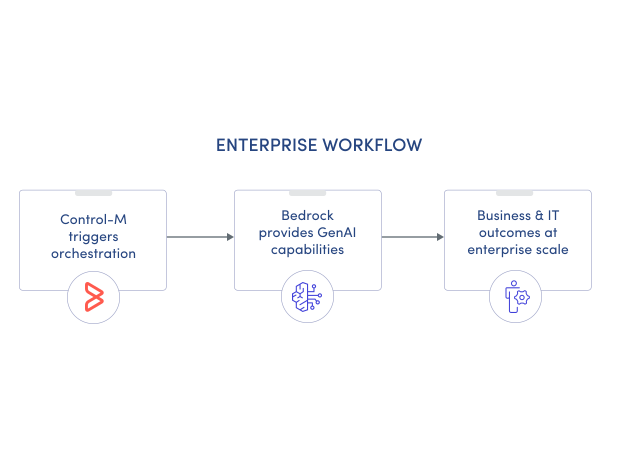
Tu flujo de trabajo de IA en Amazon Bedrock comienza antes de que Amazon Bedrock se ejecute, y puede fallar cuando algo aguas arriba se estropea. Los datos de entrada no están listos. No se completa un paso de preparación o validación rápida. Control-M orquesta toda la cadena: ingesta de datos, preparación de prompts y datos, ejecución Amazon Bedrock, validación de respuestas y procesamiento aguas abajo.
Problemas comunes de flujo de trabajo
¿Esto suena a tu semana?
No son casos límite. Son las condiciones normales para los equipos que ejecutan flujos de trabajo de inferencia de IA en múltiples herramientas.
DEPENDENCIAS DEL MODELO
El oleoducto rápido terminó. El trabajo de Bedrock nunca empezó.
La preparación de datos aguas arriba se completa tarde o falla silenciosamente. Control-M rastrea la completación de dependencias entre sistemas, valida los requisitos previos y lanza cargas de trabajo Bedrock solo cuando se cumplen sons condiciones requeridas, eliminando comprobaciones manuales y ejecuciones fallidas.
RECUPERACIÓN DE FALLOS
Una llamada a la API de Bedrock falló a las 2:14 de la madrugada.
Control-M detecta fallos de ejecución de inmediato, aplica políticas de reintento configurables, enruta alertas a los equipos de operaciones y evita que los flujos de trabajo posteriores se ejecuten con resultados incompletos de IA, reduciendo el riesgo operativo y el tiempo de recuperación.
DESENCADENANTES DE EVENTOS
Llegaron nuevos documentos. Nadie activó el flujo de trabajo del modelo
Control-M inicia automáticamente los flujos de trabajo de Bedrock a partir de llegadas de archivos, eventos de API, actualizaciones de almacenamiento de objetos o finalizaciones de trabajos aguas arriba. Los Pipelines de IA comienzan cuando los datos están listos, no cuando un planificador se ejecuta.
IA MULTIHERRAMIENTA
Los datos se movieron por S3, Chispa y Roca Madre. La visibilidad desapareció.
Control-M proporciona una vista única de flujo de trabajo sobre ingestión, transformación, invocación del modelo y entrega. Los equipos obtienen visibilidad del estado de extremo a extremo en lugar de resolver problemas de herramientas individuales de forma aislada.
RIESGO DE SLA
La producción de la IA volvió a perder el plazo del negocio.
Control-M monitoriza los SLA de flujo de trabajo en toda la cadena de IA, predice las brechas antes de que ocurran y escala los problemas automáticamente para que los equipos puedan actuar antes de que los consumidores posteriores son afectados.
Control-M + Roca madre amazónica
Control-M +Roca madre amazónica
|
Capacidades de API y automatización |
API de ejecución de agentes de roca madre · Ejecución de flujo en roca madre · invocación basada en ID de flujo · invocación de API REST · ejecución basada en eventos · disparadores webhook |
|
Modelos de despliegue y flexibilidad de infraestructura |
AWS nativo en la nube · entornos híbridos · flujos de trabajo multi-nube · cargas de trabajo contenedorizadas · integración con Kubernetes · Orquestación SaaS y autoalojada |
|
Postura de seguridad |
Integración IAM · RBAC · cifrado-en-transit · cifrado-en-rest · Integración con la bóveda de CyberArk · AWS IAM Assume Role (entre cuentas) · Registro de auditoría |
|
Respuesta a incidentes y habilitación MTTR |
Políticas de reintento configurables · gestión automatizada de fallos · Predicción de brechas SLA · Integración con PagerDuty · ServiceNow vía API REST · Automatización de reinicio de flujo de trabajo |
Orquestación de extremo a extremo
Un solo flujo de trabajo de producción. Todas las herramientas de la pila.
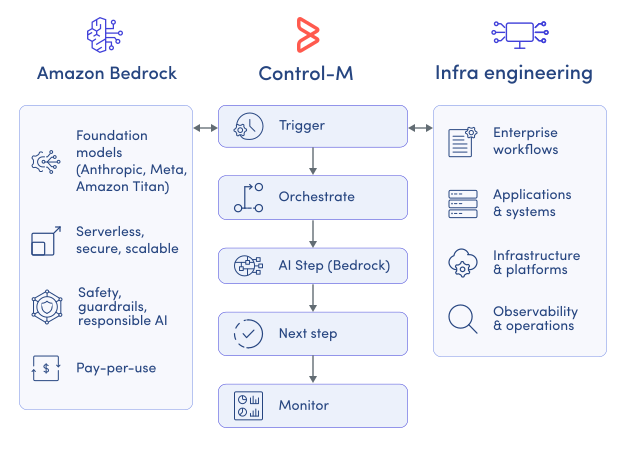
Control-M orquesta flujos de trabajo en Amazon Bedrock, Amazon S3, AWS Lambda, Apache Spark, Kubernetes, transferencias de archivos y servicios en la nube en un único flujo de trabajo, con seguimiento de dependencias, visibilidad SLA y recuperación automatizada en todos ellos.
- Dependencia entre herramientas: la ingestión de S3 → la transformación de Spark → la inferencia → la entrega de aplicaciones en Amazon Bedrock
- Disparadores conscientes de los datos: llegada de archivos, evento de la API, creación de objetos, finalización de flujo de trabajo
|
Roca madre amazónica |
invocación de modelos · activación de flujo de trabajo · monitorización de estado · gestión de dependencias |
|
Amazon S3 |
detección de llegada de archivos · validación de objetos · disparadores basados en eventos |
|
AWS Lambda |
ejecución de funciones · seguimiento de estado · ramificación condicional |
|
AWS EMR |
Orquestación de trabajos Spark · gestión de clústeres · coordinación de dependencias |
|
Kubernetes |
automatización de cargas de trabajo de contenedores · escalado de flujos de trabajo · monitorización de ejecuciones |
|
ServiceNow |
creación de incidentes · escalada de flujo de trabajo · seguimiento operativo |
|
PagerDuty |
enrutamiento de alertas · notificación de guardia · gestión de escalada |
SUPERVISA LOS FLUJOS DE TRABAJO
Supervisa la ejecución de Amazon Bedrock en todas las dependencias.
Amazon Bedrock ofrece servicios de modelo, pero no una visibilidad operativa de extremo a extremo en los sistemas circundantes. Control-M ofrece monitorización centralizada en flujos de trabajo de IA, infraestructuras y procesos empresariales para que los equipos puedan identificar rápidamente problemas y cuellos de botella:
-
Estado del flujo de trabajo de extremo a extremo
-
Seguimiento de tiempo de ejecución y duración
-
Visibilidad de dependencias aguas arriba
-
Análisis de impacto aguas abajo
-
Indicadores de riesgo SLA
GARANTÍA DE LA SLA
Mantén los servicios impulsados por IA en el horario.
La ejecución del modelo Bedrock están solo un paso para lograr resultados empresariales. Control-M rastrea los plazos de flujo de trabajo a lo largo de todo el ciclo de vida de la IA, identifica proactivamente riesgos y automatiza la escalada antes de que se son incumplan compromisos de servicio:
-
Predicción de la brecha de SLA
-
Flujos de trabajo de escalado automatizados
-
Planificación consciente de dependencias
-
Controles de contención de fallos
-
Automatización de la recuperación
Documentación
Poner orden en flujos de trabajo complejos
Conoce cómo Control-M ayuda a los equipos a orquestar procesos complejos con mayor visibilidad, coordinación y control.
