Dinos cómo podemos ayudarte
Ventas y precios
Habla con un representante sobre las necesidades de tu empresa

Ayuda y soporte
Consulta nuestras opciones de soporte de productos
Consultas generales y ubicaciones
Contáctanos

 Control-M + Azure DevOps
Tu flujo de trabajo de Azure DevOps comienza antes de que se ejecute una ejecución de pipeline — y puede fallar cuando algo aguas arriba falla. Un artefacto de Azure Blob llega tarde. Un trabajo de infraestructura de Terraform pierde su ventana de despliegue. Control-M orquesta toda la cadena: llegada de artefactos, provisión de infraestructura, ejecución de pipeline Azure DevOps y despliegue downstream.
Problemas comunes de flujo de trabajo
¿Esto suena a tu semana?
Estos no son casos límite. Son las condiciones normales de operación para equipos que ejecutan Pipelines de DevOps en varias herramientas. Así es como Control-M gestiona cada uno.
DEPENDENCIA DE LA UPSTREAM
Tu despliegue de Terraform falló. Azure DevOps está esperando a ejecutarse.
Control-M evalúa el estado de finalización del trabajo de Terraform antes de liberar la pipeline de Azure DevOps, evitando un despliegue contra infraestructura incompleta y evitando que el flujo de trabajo dependiente avance hasta que su requisito previo tenga éxito.
HORARIO DE LANZAMIENTO
La construcción pasó a las 2:07 a.m. La ventana de lotes aguas abajo no.
Control-M aplica criterios avanzados de planificación y dependencias entre herramientas alrededor de la tubería Azure DevOps, coordinando su finalización con trabajos posteriores y ventanas de procesamiento sensibles al tiempo en lugar de depender de horarios desconectados.
FALLO DEL OLEODUCTO
Tu pipeline de despliegue falló. Tres procesos aguas abajo son listos para activarse.
Control-M monitoriza el estado y los resultados de la pipeline DevOps de Azure, mantiene los trabajos dependientes cuando la pipeline falla y evita que la falla se extienda a flujos de trabajo posteriores de aplicaciones, datos o infraestructura.
VARIABILIDAD EN LA LIBERACIÓN
Producción necesita la rama de lanzamiento. La emisión de esta noche sigue apuntando a otro sitio
Control-M puede ejecutar la canalización Azure DevOps contra una rama de repositorio especificada y pasar variables y parámetros en tiempo de ejecución, manteniendo la ejecución de la versión alineada con la configuración de despliegue prevista.
RIESGO DE SLA
El oleoducto está alargado. La fecha límite de servicio a las 6 de la mañana no avanza.
Control-M integra el trabajo de Azure DevOps en el flujo de trabajo más amplio del servicio y adjunta gestión SLA, dando a los equipos de operaciones visión del riesgo de plazos antes de que un pipeline retrasado afecte al servicio empresarial de extremo a extremo.
DATOS DE INTEGRACIÓN
Control-M + Azure DevOps
|
Capacidades de API y automatización |
API de automatización · JSON Jobs-as-Code · Ejecución de pipeline Azure DevOps · variables de pipeline · parámetros de pipeline · rama de repositorio · etapas-to-skip · recuperación de logs de compilación |
|
Modelos de despliegue y flexibilidad de infraestructura |
Control-M SaaS · Control-M autogestionado · Control-M Web · API de automatización · Linux Agent · Windows Agent · Endpoints Azure DevOps |
|
Postura de seguridad |
Perfiles de conexión centralizados · Autenticación por Token de Acceso Personal · Autenticación por Principal de Servicio · ID de inquilino Microsoft Entra · ID de aplicación · Secreto del cliente · Soporte de bóveda externa (a través de perfiles de conexión centralizados) |
|
Respuesta a incidentes y habilitación MTTR |
monitorización del estado de la tubería · monitorización de resultados · visibilidad del registro de compilación · sondeo de estado configurable · tolerancia a fallos · control de dependencias aguas abajo · monitorización SLA · salida centralizada de trabajos |
Orquestación de extremo a extremo
Un solo flujo de trabajo de producción. Todas las herramientas de la pila.
Control-M orquesta flujos de trabajo entre Azure DevOps, Terraform, Kubernetes, Jenkins, transferencias de archivos y servicios Azure en un solo flujo de trabajos — con seguimiento de dependencias, visibilidad SLA y recuperación automatizada en todos ellos.
- Dependencia entre herramientas: Terraform → Azure DevOps pipeline → Kubernetes deployment → application handoff
- Disparadores conscientes de datos: llegada de archivos, evento de la API, Finalización de infraestructura, finalización de trabajos aguas arriba
|
Azure DevOps |
ejecución de pipeline · variables y parámetros · referencias de repositorio · control de etapas · monitorización de estado y salida |
|
Terraform |
Orquestación de flujos de trabajo de infraestructura · coordinación de dependencias · secuenciación de ejecuciones |
|
Kubernetes |
coordinación de cargas de trabajo · dependencias posteriores · orquestación de flujos de trabajo de aplicaciones |
|
Jenkins |
ejecución de pipeline · trabajos parametrizados · monitorización de estado · dependencias entre herramientas |
|
Azure Functions |
ejecución de funciones · orquestación de dependencias · coordinación de flujos de trabajo aguas abajo |
|
Transferencia gestionada de archivos |
detección de llegada de archivos · transferencia segura · activación de flujo de trabajo · dependencias de entrega |
|
API de automatización Control-M |
Jobs-as-Code · Definiciones JSON · Integración CI/CD · Despliegue automatizado |
supervisa Pipelines
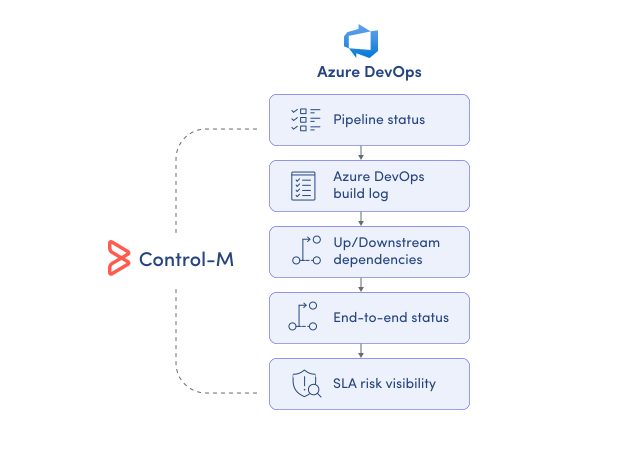
Supervisa la ejecución de la pipeline de Azure DevOps en un solo lugar.
Azure DevOps muestra lo que ocurre dentro de su pipeline. Control-M añade el contexto operativo circundante, de modo que los equipos de plataforma y SRE pueden Ve la ejecución de pipeline junto con los trabajos y dependencias que determinan si el flujo de trabajo completo de producción tiene éxito:
-
Estado y resultados del oleoducto
-
Azure DevOps pipeline build log
-
Dependencias aguas arriba y aguas abajo
-
Estado del flujo de trabajo de extremo a extremo
-
Visibilidad del riesgo SLA
GARANTÍA DE LA SLA
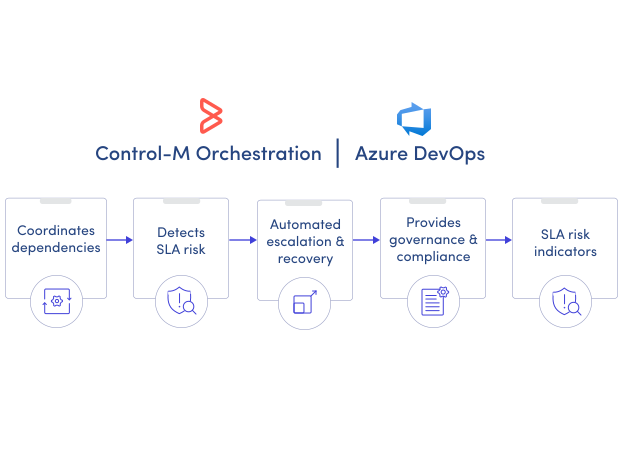
Protege los SLA de entrega más allá de la tubería de Azure DevOps.
Una ejecución exitosa de Azure DevOps no garantiza que el servicio completo llegue a tiempo. Control-M conecta la ejecución de la tubería con el flujo de trabajo de producción más amplio y aplica la gestión SLA entre dependencias, dando a los equipos una visibilidad más temprana sobre el riesgo de entrega:
-
Seguimiento SLA de extremo a extremo
-
Visibilidad de dependencia entre herramientas
-
Identificación tardía del flujo de trabajo
-
Monitorización centralizada de la ejecución
-
Control de dependencias aguas abajo
Documentación
Poner orden en flujos de trabajo complejos
Conoce cómo Control-M ayuda a los equipos a orquestar procesos complejos con mayor visibilidad, coordinación y control.
