Dinos cómo podemos ayudarte
Ventas y precios
Habla con un representante sobre las necesidades de tu empresa

Ayuda y soporte
Consulta nuestras opciones de soporte de productos
Consultas generales y ubicaciones
Contáctanos

 Control-M + Azure Container Instances
Tu flujo de trabajo de Azure Container Instances comienza antes de que un grupo de contenedores se ejecute — y puede fallar cuando algo aguas arriba se estropea. Un objeto Azure Blob Storage llega tarde. Un pipeline de Azure Data Factory pierde su ventana de finalización esperada. Control-M orquesta toda la cadena: llegada de Blob Storage, procesamiento de Data Factory, ejecución de Azure Container Instances y entrega downstream.
Problemas comunes de flujo de trabajo
¿Esto suena a tu semana?
Estos no son casos límite. Son las condiciones normales de operación para equipos que ejecutan cargas de trabajo de Azure Container Instances en múltiples herramientas. Así es como Control-M gestiona cada una.
RETRASO DE LA SUBIDA
El Blob llegó a las 2:13 de la madrugada. Tu contenedor ya estaba esperando.
Control-M coordina la dependencia entre Azure Blob Storage y la carga de trabajo del contenedor, liberando la ejecución solo después de que el paso upstream se complete con éxito. El contenedor se ejecuta en secuencia con el flujo de trabajo en lugar de depender de un horario desconectado.
FALLO DEL CONTENEDOR
El contenedor terminó de la noche a la mañana. El flujo de trabajo aguas abajo seguía esperando.
Control-M monitoriza el grupo de contenedores Azure Container Instances hasta su finalización, aplica la tolerancia de fallos configurada del trabajo Control-M y refleja la ejecución fallida en el flujo de trabajo.
RESOLUCIÓN DE PROBLEMAS DE REGISTROS
El contenedor falló. Ahora te herramientas de saltos para encontrar los troncos.
Control-M recupera los registros de contenedores de Azure Container Instances en la salida del trabajo, con líneas de cola y marcas de tiempo configurables. Los operadores Obtén contexto de ejecución junto con el flujo de trabajo orquestado, reduciendo el cambio de herramienta al diagnosticar cargas de contenedores fallidas o retrasadas.
FLUJO TRANSVERSAL
Data Factory completado. La transferencia del contenedor nunca ocurrió.
Control-M coloca los trabajos Azure Data Factory e Azure Container Instances en el mismo entorno de planificación, utilizando dependencias de flujo de trabajo para coordinar la transferencia. La finalización exitosa aguas arriba libera el paso del contenedor, mientras que los prerrequisitos fallidos evitan una ejecución inválida aguas abajo.
RIESGO DE SLA
El contenedor tuvo éxito. El plazo de servicio a las 7:00 de la mañana seguía retrasado.
Control-M conecta el trabajo del contenedor al flujo de trabajo más amplio del servicio y aplica la gestión SLA de Control-M a todo el flujo de trabajos circundante que incluye el trabajo Azure Container Instances.
DATOS DE INTEGRACIÓN
Control-M + Azure Container Instances
|
Capacidades de API y automatización |
API de automatización · Definiciones de trabajos JSON · Tipo de trabajo de instancias de contenedores Azure · perfiles de conexión centralizados · segmentación de grupos de recursos · ejecución de grupos de contenedores · monitorización de grupos de contenedores hasta la finalización · recuperación de registros de contenedores (líneas de cola y marcas de tiempo configurables) |
|
Modelos de despliegue y flexibilidad de infraestructura |
Control-M SaaS · Linux Agent · Windows Agent · Azure hosted Agent · On-premises Agent · Agente en la nube no Azure · Endpoint de gestión Azure |
|
Postura de seguridad |
Microsoft Entra ID · Autenticación por Principal de Servicio · Autenticación por Identidad Gestionada · Perfiles de conexión centralizados |
|
Respuesta a incidentes y habilitación MTTR |
monitorización del estado del contenedor · sondeo de estado configurable · tolerancia a fallos configurable · anexo de log a la salida del trabajo · cola de log configurable · registros con marca temporal · control de dependencias del flujo de trabajo · gestión SLA |
Orquestación de extremo a extremo
Un solo flujo de trabajo de producción. Todas las herramientas de la pila.
Control-M orquesta flujos de trabajo entre Azure Container Instances, Azure Data Factory, Azure Blob Storage, Azure Service Bus, Azure Functions y Azure Synapse en un único flujo de trabajo — con seguimiento de dependencias, visibilidad SLA y recuperación automatizada en todos ellos.
- Cross-tool dependency: Azure Blob Storage → Azure Data Factory → Azure Container Instances → Azure Synapse
- Disparadores conscientes de datos: llegada de blobs, evento de API, completación de Data Factory, evento Service Bus
|
Azure Container Instances |
ejecución de grupos de contenedores · monitorización hasta la finalización · recuperación de registros de contenedores · coordinación SLA a nivel de flujo de trabajo |
|
Azure Blob Storage |
llegada de archivos · dependencia del flujo de trabajo · lanzamiento posterior |
|
Azure Data Factory |
ejecución de pipeline · seguimiento de completación · coordinación de dependencias |
|
Azure Service Bus |
Transferencia de flujo de trabajo guiada por mensajes · Orquestación entre servicios |
|
Azure Functions |
ejecución de funciones · secuenciación de dependencias · procesamiento aguas abajo |
|
Azure Synapse |
ejecución de pipeline · procesamiento analítico · coordinación downstream |
|
Azure DevOps |
Coordinación de flujo de trabajo CI/CD · Transferencia de entrega de aplicaciones |
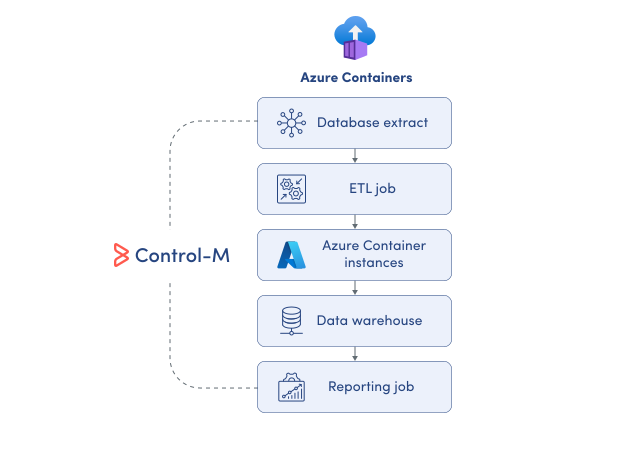
SUPERVISA CONTENEDORES
Supervisa las instancias de contenedores de Azure en todo el flujo de trabajo.
Azure expone el estado y los registros de contenedores, pero la ejecución en producción a menudo abarca servicios más allá del grupo de contenedores. Control-M lleva Azure Container Instances a la misma vista operativa que los trabajos upstream y downstream, proporcionando contexto a nivel de flujo de trabajo para la ejecución de los equipos de plataforma:
-
Estado de ejecución del contenedor
-
Salida de trabajos con marca temporal
-
Dependencias multiplataforma
-
Contexto aguas arriba y aguas abajo
-
Visibilidad del estado del SLA
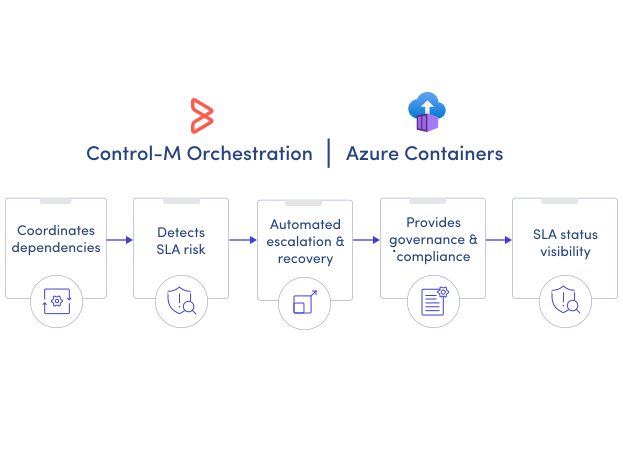
GARANTÍA DE LA SLA
Mantén los flujos de trabajo de contenedores alineados con los plazos de servicio.
Una ejecución exitosa en contenedores no garantiza que el servicio completo termine a tiempo. Control-M conecta la ejecución de instancias de contenedores de Azure con SLA de flujo de trabajo de extremo a extremo, dependencias y planificación, ayudando a los equipos a identificar riesgos de entrega y coordinar la recuperación a lo largo del flujo de aplicación circundante:
-
Seguimiento SLA de extremo a extremo
-
Control de dependencias entre servicios
-
Criterios avanzados de programación
-
Ejecución posterior consciente de fallos
-
Monitorización centralizada de flujos de trabajo
Poner orden en flujos de trabajo complejos
Conoce cómo Control-M ayuda a los equipos a orquestar procesos complejos con mayor visibilidad, coordinación y control.
