




Puntos clave: Amazon ECS y EKS son plataformas de orquestación de contenedores AWS adaptadas a diferentes casos de utiliza. ECS están fácil de usar para equipos pequeños, mientras que EKS soporta aplicaciones complejas con compatibilidad con Kubernetes.
- ECS se integra perfectamente con los servicios de AWS, simplificando la configuración.
- EKS ofrece flexibilidad, control y capacidades de escalado para aplicaciones avanzadas.
La creciente popularidad de las aplicaciones contenedorizadas ha ilustrado la necesidad de plataformas adecuadas de orquestación de contenedores para soportar aplicaciones a gran escala. Los contenedores deben gestionarse durante todo su ciclo de vida — y la integración Control-M con Amazon ECS añade orquestación de flujos de trabajo empresariales al ciclo de vida del contenedor, permitiendo a los equipos programa tareas ECS dentro de pipelines complejos de datos y aplicaciones entre sistemas. Estos productos de orquestación de contenedores van desde soluciones de código abierto como Kubernetes y Rancher hasta implementaciones específicas de proveedores como:
- Servicio de Contenedores Elásticos de Amazon (ECS)
- Azure Kubernetes Service (AKS)
- Servicio Elastic Kubernetes (EKS)
Todas estas plataformas diferentes tienen sus ventajas y desventajas únicas. Amazon ofrece una amplia gama de servicios de gestión de contenedores y herramientas asociadas como el ECS mencionado antes, EKS, AWS Fargate y la opción más reciente, EKS Anywhere. Los usuarios de AWS deben evaluar cuidadosamente estas soluciones antes de elegir la plataforma de gestión de contenedores adecuada para sus necesidades, ¡y estamos aquí para ayudarte!
Cómo funciona la gestión de contenedores
Un contenedor están un paquete ligero, independiente, portátil y ejecutable que incluye todo lo necesario para ejecutar una aplicación desde la propia aplicación hasta todas las configuraciones, dependencias, bibliotecas del sistema, etc. Esta contenedorización simplifica enormemente el desarrollo y despliegue de aplicaciones. Sin embargo, necesitamos las siguientes cosas para ejecutar contenedores:
- Un entorno ejecutable con CPU, RAM y recursos de almacenamiento
- Redes para comunicarse entre contenedores, otros servicios y el internet en general
- Almacenamiento y bases de datos
- Caché, APIs, otros servicios externos
- Monitorización a partir de métricas, registros de aplicaciones y sistema, seguridad
Mientras que los contenedores encapsulan la propia aplicación, la gestión de contenedores o una plataforma de orquestación proporciona el resto de las facilidades necesarias a lo largo de todo el ciclo de vida del contenedor. ECS y EKS son las principales ofertas de AWS que buscan ofrecer esta funcionalidad de gestión de contenedores. En las siguientes secciones, Ve qué aportan exactamente estas dos ofertas.
ECS vs. EKS vs. Fargate
¿Qué es Amazon Elastic Container Service (ECS)?
El Elastic Container Service puede interpretarse como una versión simplificada de Kubernetes, pero eso es engañoso. El Elastic Container Service están un servicio de orquestación de contenedores totalmente gestionado y con opinión de AWS. ECS está diseñado pensando en la simplicidad sin sacrificar funciones de gestión. Se integra fácilmente con servicios de AWS como los balanceadores de carga de aplicaciones/red de AWS y CloudWatch. Amazon Elastic Container Service utiliza su programador para determinar:
- Donde se está ejecutado un contenedor
- El número de copias comenzó
- Cómo se son asignados los recursos
Como se muestra en la imagen siguiente, ECS sigue un modelo simple y fácil de entender. Cada aplicación en tu pila (API, Thumb, Web) está definida como un servicio en ECS y programa (ejecuta) tareas (instancias) en uno o más hosts subyacentes que cumplen los requisitos de recursos definidos para cada servicio.
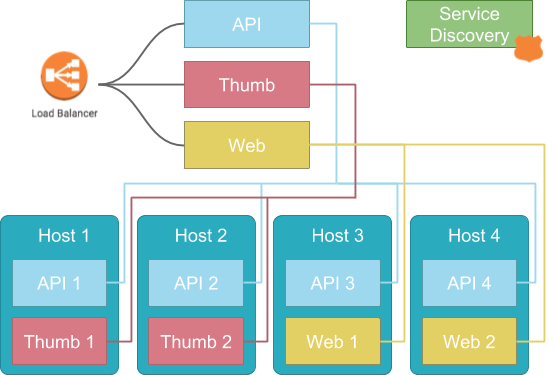
Este modelo está relativamente sencillo de entender e implementar para cargas de trabajo contenedorizadas, ya que se asemeja mucho a una implementación tradicional basada en servidor. Así, migrar aplicaciones a ECS se convierte en una tarea sencilla que solo requiere la aplicación contenedorizada, enviando la imagen del contenedor al Amazon Elastic Container Repository (ECR) y definiendo el servicio para ejecutar la imagen en ECS. La mayoría de los equipos pueden adaptarse fácilmente a este tipo de flujo de trabajo. ECS también proporciona herramientas de gestión y monitorización simples pero funcionales que se adaptan a la mayoría de las necesidades.
¿Qué es el Servicio Elastic Kubernetes (EKS)?
El Servicio Elastic Kubernetes está esencialmente un clúster Kubernetes totalmente gestionado. La principal diferencia entre ECS y EKS están cómo gestionan servicios como componentes de red y soporte.
- ECS depende de servicios proporcionados por AWS como ALB, Ruta 53, etc.
- EKS gestiona todos estos mecanismos internamente, igual que en cualquier clúster Kubernetes antiguo.
El Servicio Kubernetes Elástico proporciona todas las características y flexibilidad de Kubernetes aprovechando la naturaleza gestionada del servicio. Sin embargo, todas estas ventajas vienen acompañadas de la mayor complejidad de la arquitectura general de la aplicación. EKS introduce el concepto Kubernetes de Pods para desplegar y gestionar contenedores, mientras que ECS utiliza directamente contenedores individuales para desplegarlos. Los Pods pueden contener uno o más contenedores con un pool de recursos compartido y ofrecen mucha más flexibilidad y un control detallado sobre los componentes dentro de un servicio. La imagen siguiente muestra que todos los servicios (ej: proxy, descubrimiento de servicios) que necesitan ejecutar contenedores son dentro del clúster Kubernetes. Supongamos que nuestro servicio Thumb es una combinación de tres componentes separados:
- Una API de microservicios
- Un procesador de imagen
- Un motor de almacenamiento
Kubernetes nos permite ejecutar estos tres componentes separados como contenedores distintos dentro de un único Pod que conforma el servicio Thumb.
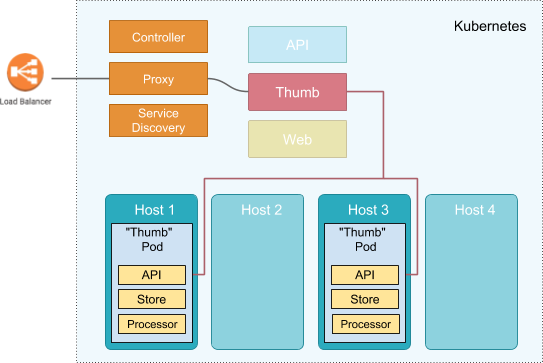
Los contenedores dentro de los pods funcionan colocados entre sí. Además, tienen fácil acceso entre sí y pueden compartir recursos como almacenamiento sin depender de configuraciones complejas o servicios externos. Todos estos hechos Haz posible que los usuarios Crea arquitecturas de aplicaciones más complejas con EKS. Además, EKS permite a los usuarios acceder al sistema eco más amplio de Kubernetes y utilizar complementos como:
- El proveedor de políticas de redes Calico
- Solución de red Romana Layer 3
- Servicio DNS flexible CoreDNS
- Muchos otros complementos e integraciones de terceros
Dado que EKS está basado en Kubernetes, los usuarios tienen la flexibilidad de mover sus cargas de trabajo entre diferentes clústeres de Kubernetes sin quedar atados por un proveedor o plataforma específica.
¿Qué es Fargate?
Incluso con servicios gestionados, los servidores siguen existiendo, y los usuarios pueden decidir qué tipos de opciones de cómputo utilizar con ECS o EKS. AWS Fargate es un motor de computación sin servidor, de pago por uso, que te permite centrarte en construir aplicaciones sin gestionar servidores. Esto significa que AWS asumirá la gestión del servidor subyacente sin requerir que los usuarios Creen un servidor, instalen software y lo mantengan actualizado. Con AWS Fargate, solo te basta Crea un clúster y añadir una carga de trabajo; entonces, AWS añadirá automáticamente servidores preconfigurados para ajustarse a tus necesidades de carga de trabajo. Fargate están la mejor solución en la mayoría de los casos. No costará más que los servidores autogestionados y, la mayoría de las veces, ahorra costes al cobrar solo por el uso exacto. Por lo tanto, los usuarios no tienen que preocuparse por la capacidad no utilizada como en los servidores autogestionados, lo que requiere apagarse manualmente para ahorrar costes. Sin embargo, aquí algunas excepciones notables de Fargate:
- Fargate no puede usarse en entornos altamente regulados con requisitos estrictos de seguridad y cumplimiento. La razón están que los usuarios pierden acceso a los servidores subyacentes, sobre los que podrían necesitar control para cumplir con esos estrictos requisitos regulatorios. Además, Fargate no admite requisitos de alojamiento de "tenencia dedicada".
- ECS y Fargate solo soportan el modo de red AWS VPC, que puede no ser adecuado cuando se está necesario un control profundo sobre la capa de red.
- Fargate asigna automáticamente recursos según la carga de trabajo, con un control limitado sobre el mecanismo exacto. Esta asignación automática de recursos puede provocar aumentos inesperados de costes, especialmente en entornos de I&D donde se son probadas muchas cargas de trabajo. Por lo tanto, los servidores autogestionados con limitaciones de capacidad serán una mejor solución para este tipo de escenarios.
¿Y qué pasa con EKS Anywhere?
EKS Anywhere amplía la funcionalidad de EKS permitiendo a los usuarios Crea y operar clústeres Kubernetes en infraestructuras gestionadas por el cliente con configuraciones predeterminadas. Proporciona las herramientas necesarias para gestionar el clúster usando la consola EKS. EKS Anywhere está construido sobre la distribución Amazon EKS y proporciona todo el software necesario y actualizado que reside en tu infraestructura. Además, proporciona una plataforma Kubernetes mucho más fiable en comparación con un clúster Kubernetes totalmente autogestionado. EKS Anywhere también es una excelente opción para impulsar la arquitectura de nube híbrida manteniendo la coherencia operativa entre la nube y las instalaciones locales. Además, EKS Anywhere ofrece la solución ideal para mantener los datos con una infraestructura On-premises donde la soberanía de los datos está en prioridad. Aprovecha AWS para gestionar la arquitectura y la entrega de la aplicación.
Diferencias clave entre ECS y EKS
Aunque ECS y EKS son herramientas útiles para la gestión de contenedores, sí tienen diferencias. Para ayudar te a evaluar las fortalezas y beneficios de elegir una sobre la otra, recopilamos detalles para facilitar te comparación entre ambas.
Integración de plataformas:
- ECS: Se integra perfectamente con servicios de AWS como Elastic Load Balancer, AWS Fargate y Amazon RDS, simplificando el despliegue y la gestión.
- EKS: Basado en Kubernetes, ofrece flexibilidad para ejecutar aplicaciones tanto On-premises como en la nube, pero requiere más esfuerzo para integrarse con los servicios de AWS.
Escalabilidad:
- ECS: Escala automáticamente las aplicaciones según la demanda y soporta tanto los tipos de lanzamiento Fargate como EC2 para mayor flexibilidad.
- EKS: Requiere la configuración manual de los grupos de autoescalado y el Autoescalador de Pods Horizontal de Kubernetes, lo que lo hace más complejo de gestionar.
Seguridad:
- ECS: Utiliza las robustas características de seguridad de AWS, incluyendo roles IAM, grupos de seguridad y aislamiento de redes VPC.
- EKS: Aprovecha las funciones nativas de seguridad de Kubernetes como RBAC, Políticas de Red y Gestión de Secretos, que requieren un conocimiento profundo de Kubernetes.
Modelos de precios:
- ECS: Cargos basados en recursos como vCPU y memoria consumidos por contenedores, sin cargos adicionales de servicio.
- EKS: Cobra una tarifa fija por clúster más los costes de consumo de recursos, lo que lo hace potencialmente más caro que el ECS para proyectos grandes con muchos clústeres.
Complejidad:
- ECS: Es más fácil de configurar y gestionar, con una integración fluida en las herramientas de AWS, reduciendo la complejidad operativa.
- EKS: Requiere un conocimiento profundo de Kubernetes, ofreciendo más control pero aumentando la complejidad de la gestión.
Elegir Amazon ECS vs. EKS: ¿Cuál están adecuada para te?
EKS están sin duda la plataforma más potente. Sin embargo, eso no significa que EKS están la opción de facto para ninguna carga de trabajo. ECS sigue están adecuado para muchas cargas de trabajo gracias a su simplicidad y conjunto de funciones.
Cuándo utilizar ECS
- ECS están mucho más sencillo de Obtén con una curva de aprendizaje más baja. Las organizaciones pequeñas o equipos con recursos limitados encontrarán ECS como la mejor opción para gestionar sus cargas de trabajo en contenedores en comparación con la sobrecarga asociada a Kubernetes.
- Las integraciones más estrechas de AWS permiten a los usuarios utilizar recursos ya familiares como ALB, NLB, Route 53, etc., para gestionar las arquitecturas de la aplicación. Esto les ayuda a Obtén la aplicación en marcha rápidamente.
- ECS puede ser el trampolín para Kubernetes. En lugar de adaptar EKS de una vez, los usuarios pueden utilizar ECS para implementar una estrategia de contenedorización y trasladar sus cargas de trabajo a un servicio gestionado con menos inversión inicial.
Cuándo utilizar EKS
Por otro lado, ECS a veces puede ser demasiado simple y con opciones de configuración limitadas. Aquí están donde EKS destaca. Ofrece muchas más funciones e integraciones para construir y gestionar cargas de trabajo a cualquier escala.
- Puede que los pods no sean necesarios para muchas cargas de trabajo. Sin embargo, los pods ofrecen un control inigualable sobre la colocación y el intercambio de recursos. Esto puede ser invaluable al tratar con la mayoría de las arquitecturas basadas en servicios.
- EKS ofrece mucha más flexibilidad a la hora de gestionar los recursos subyacentes, con la flexibilidad de ejecutar EC2, Fargate e incluso on-premise a través de EKS Anywhere.
- EKS ofrece la capacidad de utilizar cualquier repositorio de contenedores públicos y privados.
- Las herramientas de monitorización y gestión de ECS son limitadas a las proporcionadas por AWS. Aunque son suficientes en la mayoría de los casos utiliza, EKS permite mayores capacidades de gestión y monitorización tanto mediante herramientas Kubernetes integradas como integraciones externas fácilmente disponibles.
En definitiva, la elección de la plataforma depende de las necesidades específicas de los usuarios. Ambas opciones tienen sus pros y sus contras, y cualquiera puede ser la adecuada dependiendo de la carga de trabajo. En resumen, es mejor optar por EKS si te son familiarizado con Kubernetes y quieres Obtén la flexibilidad y las funciones que ofrece. Por otro lado, te puedes probar ECS primero si te son empezar con contenedores o quieres una solución más sencilla.
Lecturas relacionadas
- BMC DevOps Blog
- AWS ECS vs AWS Lambda: ¿Cuál es la diferencia y cómo elegir?
- AWS vs Azure vs GCP: Comparando las tres grandes plataformas en la nube
- Despliegues de Kubernetes completamente explicados
- La Guía para Principiantes de Spring Framework: Características, Arquitectura y Comienzo
- Explicación: Monitorización y Telemetría en DevOp
Guía AWS
- Guía para principiantes para dominar el modelo de aplicaciones serverless de AWS
- AWS Well Architected Framework: 6 Pilares y Mejores Prácticas
- Infraestructura Global de Nube de AWS: Regiones, Zonas y Más
- ¿Qué es Amazon VPC? Explicación de Amazon Virtual Private Cloud
- ¿Qué es el EFS? Explicación del sistema de archivos Amazon Elastic
- Herramientas de gestión de AWS: Qué está disponible y cómo elegir
- ¿Qué están las organizaciones de AWS? Características clave, beneficios y mejores prácticas
- Introducción a las instancias AWS Spot
- Introducción a las Instancias Reservadas de AWS
- Introducción a AWS Route 53
- ¿Qué es el Equilibrio de Carga Elástico de AWS?
- AWS ECS vs AWS Lambda: ¿Cuál es la diferencia? & Cómo elegir
- AWS ECS vs. EKS: ¿Cuál es la diferencia y cómo elegir?
- ¿Qué es AWS EBS (Elastic Block Almacena)?
- AWS Snowball Edge: transferencia de datos con edge computing
- Patrones de diseño en la nube de AWS
- Explicación de las bases de datos en la nube de AWS: innovación en la multi-nube
- AWS Braket Computación Cuántica: Cómo Obtén
- AWS vs Azure vs GCP: Comparando las tres grandes plataformas en la nube
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.