




Puntos clave: AWS Organizations facilita la gestión centralizada de múltiples cuentas de AWS, mejorando los flujos de trabajo y la seguridad. Permite compartir recursos, gestionar el cumplimiento normativo y consolidar la facturación entre cuentas.
- Gestiona de forma eficiente varias cuentas de AWS.
- Implementar las mejores prácticas para la seguridad y el control de costes.
AWS Organizations es un servicio de gestión de cuentas de AWS que permite a los usuarios gestionar y controlar de forma centralizada grupos de cuentas de AWS, así como los flujos de trabajo y políticas que se les aplican.
El proceso de gestión puede realizarse de forma manual o programática a nivel de API. Los usuarios pueden:
- Integra múltiples servicios AWS con varias cuentas AWS únicas.
- Gestiona los entornos de usuario basándose en políticas organizativas, legales o basadas en proyectos.
Las cuentas también pueden compartir recursos, mecanismos de seguridad, requisitos de auditoría, configuraciones y políticas entre múltiples organizaciones de AWS.
En este artículo, ofreceremos una visión general del servicio AWS Organization y cómo te puede utiliza como una buena práctica para tus entornos de usuario AWS.
Cuentas de usuario en las organizaciones de AWS
Originalmente, Amazon Web Services comenzó con una sola cuenta de usuario que inscribía múltiples servicios de AWS. Cada persona usaba una sola cuenta de AWS y se suscribía a varios servicios AWS según fuera necesario.
Sin embargo, usar una sola cuenta por usuario limita cómo las organizaciones pueden gestionar los servicios, permisos de seguridad, auditorías, políticas y facturaciones entre múltiples divisiones y proyectos asignados a la misma cuenta de usuario.
El concepto de cuenta AWS ha evolucionado significativamente desde la creación del servicio en la nube de AWS, que sigue creciendo, especialmente en las áreas de:
- Soluciones
- Opciones de recursos
- Facturación
- Características de configuración
Ahora, podemos considerar las cuentas AWS como contenedores que consisten en esas capacidades, todas gobernadas y gestionadas en múltiples cuentas AWS pero dentro del mismo entorno centralizado.
( Explora otras herramientas de gestión de AWS.)
Beneficios de las organizaciones AWS
¿Cuáles son los beneficios de usar organizaciones de AWS? Aquí tienes por qué tiene sentido utilizar varias cuentas AWS para las mismas categorías de recursos AWS contenidos en múltiples entornos de cuentas únicos y manejables:
- Categoriza y descubre servicios fácilmente. Encuentra y asigna aplicaciones AWS de forma programática usando APIs, interfaz de línea de comandos (CLI) e interfaces gráficas.
- Aplica límites lógicos a todos los aspectos de las políticas. Diferentes proyectos dentro de la organización pueden estar expuestos a distintos requisitos de seguridad y cumplimiento. Por ejemplo, segregando los recursos de AWS dentro de múltiples cuentas AWS en todos esos proyectos, te puede imponer fácilmente políticas de identidad únicas en cumplimiento de los marcos regulatorios aplicables.
- Contienen daños dentro de cuentas de usuario lógicamente aisladas. Si una cuenta de usuario específica está comprometida, solo los recursos asignados a esa cuenta de usuario de AWS Organizations estarán expuestos al mayor riesgo.
- Gestiona fácilmente la facturación y los recursos en base a un proyecto o tarea. Los empleados pueden cambiar entre las cuentas de AWS Organizations que les han asignado y utilizar los recursos de forma óptima según sea necesario.
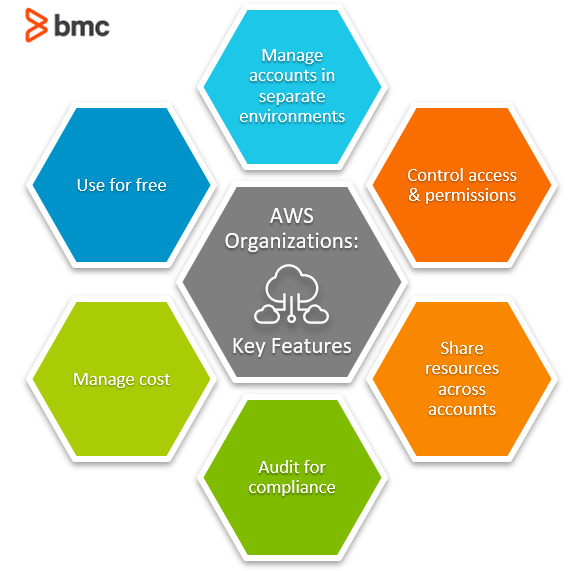
Características principales de las organizaciones AWS
AWS Organizations están un servicio que permite a las organizaciones Define, gestionar y gobernar grupos de cuentas de usuario de AWS y provisionar servicios y políticas de forma centralizada, y mantener una factura única para la AWS Organization y el conjunto de cuentas de usuario subyacentes.
Para aprovechar estas capacidades, AWS Organizations te permite:
- Gestiona múltiples cuentas AWS en entornos separados. Establece límites que Define las políticas, servicios y recursos utilizados entre unidades organizativas agrupadas (OUs).
- Controla el acceso y los permisos. Aplica políticas para la gestión de identidad y acceso entre usuarios basadas en equipos, divisiones de negocio y proyectos.
- Comparte recursos entre cuentas. Una vez que un servicio AWS están creado y configurado, te puede compartir ese servicio entre varios usuarios, tanto dentro como fuera de la misma organización AWS.
- Auditoría para cumplir con el cumplimiento. Mantener un exhaustivo registro de auditoría de todas las cuentas para fines de auditoría.
- Gestiona costes. El proceso único de facturación consolidada permite a los usuarios rastrear, gestionar y optimizar el uso en todas las cuentas y entornos de usuario.
- utiliza gratis. Activar esta función están gratis. Las cuentas solo son cobran por los servicios y recursos de AWS que consumen, como siempre.
Mejores prácticas de las organizaciones de AWS
Aunque AWS Organizations facilita gestiona múltiples cuentas de usuario, este servicio puede ser complicado, costoso y posiblemente provocar fallas de seguridad. Aquí son algunas buenas prácticas sugeridas por AWS que ayudarán a te gestiona la complejidad, controlar costes, mejorar la eficiencia y mantener la seguridad.
- Gestión de cuentas. Crea cuentas separadas usando unidades organizativas para las cargas de trabajo, como una para desarrollo, otra para pruebas y otra para producción. Mantén actualizada la información de recuperación y acceso, incluyendo números de teléfono y correos electrónicos.
- Gestión de accesos. Para gestionar el tráfico entre cuentas, AWS Transit Gateway están una opción segura. PrivateLink y VPC Peering también soportan conectividad segura. En lugar de compartir credenciales de cuenta, utiliza roles IAM.
- Seguridad. Utiliza una dirección de correo electrónico grupal gestionada por tu organización para el usuario raíz de AWS Organization. De este modo, si una persona abandona la empresa o no está disponible, la cuenta están accesible. Elimina las credenciales de usuario raíz de las cuentas de los miembros para que no puedan iniciar sesión en el usuario raíz. El usuario raíz debe adoptar contraseñas complejas, autenticación multifactor y un número de teléfono para recuperar la cuenta.
- Controla los costes. Tú puedes utilizar la consola de servicios para Permite y desactivar servicios integrados entre las Organizaciones AWS para un control centralizado y visibilidad. Etiqueta cuentas, OUS y políticas para un mejor seguimiento de costes. Servicios como AWS Cost Explorer, AWS Compute Optimizer y Amazon S3 Storage Lens te ayudan a visualizar costes y tendencias para maximizar la eficiencia de costes.
- Monitorización. Aplicar los controles necesarios para supervisa el utiliza de las cuentas de usuario root. El acceso de usuario root debe ser raro y activar las alertas inmediatamente en caso de acceso no autorizado. Detección de amenazas de Guard Duty, seguimiento de cumplimiento de configuración de AWS, monitorización del AWS Security Hub y actividad de registro son de la API de CloudTrail te funciones de seguridad que puedan querer añadir.
- Restringir privilegios. Adjuntar la Política de Control de Servicios (SCP) a la cuenta raíz del usuario. Como resultado, la política de seguridad se extenderá a todos los usuarios de la Organización AWS.
- Cumplimiento y auditoría. Asegúrate de no compartir datos para entrenar servicios de IA. Utiliza las Reglas de Configuración de AWS y los Paquetes de Conformidad para cumplir con las normativas que se aplican a tu sector.
- Preparación para copias de seguridad y recuperación ante desastres. Asegúrate de configurar AWS Backup para que tu sistema están copia de seguridad automáticamente. El versionado y la replicación de S3 son invaluable. El AWS Resilience Hub puede simular escenarios de conmutación por error para te pueda probar y revisar la planificación de la recuperación.
- Mantenimiento. automatiza parches e instalaciones de actualizaciones de seguridad con AWS Systems Manager para la gestión y monitorización de parches. te también puede automatiza provisión de cuentas a medida que te escale.
Desventajas de las organizaciones AWS
AWS se ha ganado su reputación como una de las empresas públicas de computación en la nube más utilizadas tanto por grandes como pequeñas empresas y entidades gubernamentales. Las numerosas herramientas, la interfaz fácil e intuitiva, y su capacidad de escalar a te medida que crecen, con seguridad fiable, han convertido a AWS en un líder en el sector. Si a eso le sumas flexibilidad y asequibilidad, están fácil Ve cómo domina AWS.
Sin embargo, a pesar de todos los aspectos positivos, AWS Organizations tiene algunas desventajas:
- Configuración compleja. Empezar con AWS Organizations no está sencillo. Puede que te resulte confuso seleccionar la estructura adecuada, asignar permisos y añadir servicios.
- Las redes están un reto. Conectar cuentas de forma segura y eficiente requiere que te añadir servicios — y eso puede añadir complejidad y costes.
- Facturación complicada. Los costes son poco claros. te puede Obtén con facturas altas sin saber te son acumular gastos.
- Acceso limitado. Cuando te primera Comienza en las organizaciones de AWS, los recursos son limitados por razones de seguridad y para que te pueda conoce sobre el sistema con el tiempo. La te puede utiliza también varía según tu región.
- Quedar atrapado. Como la configuración es ardua y porque tu sistema se vuelve más complejo con el tiempo, cambiar a un competidor de AWS está consumiendo tiempo, disruptivo y caro.
Al entender cómo funciona AWS Organizations, te puede limitar cualquier preocupación y maximizar sus ventajas para tu uso de AWS.
Guía AWS
- Guía para principiantes para dominar el modelo de aplicaciones serverless de AWS
- AWS Well Architected Framework: 6 Pilares y Mejores Prácticas
- Infraestructura Global de Nube de AWS: Regiones, Zonas y Más
- ¿Qué es Amazon VPC? Explicación de Amazon Virtual Private Cloud
- ¿Qué es el EFS? Explicación del sistema de archivos Amazon Elastic
- Herramientas de gestión de AWS: Qué está disponible y cómo elegir
- ¿Qué están las organizaciones de AWS? Características clave, beneficios y mejores prácticas
- Introducción a las instancias AWS Spot
- Introducción a las Instancias Reservadas de AWS
- Introducción a AWS Route 53
- ¿Qué es el Equilibrio de Carga Elástico de AWS?
- AWS ECS vs AWS Lambda: ¿Cuál es la diferencia? & Cómo elegir
- AWS ECS vs. EKS: ¿Cuál es la diferencia y cómo elegir?
- ¿Qué es AWS EBS (Elastic Block Almacena)?
- AWS Snowball Edge: transferencia de datos con edge computing
- Patrones de diseño en la nube de AWS
- Explicación de las bases de datos en la nube de AWS: innovación en la multi-nube
- AWS Braket Computación Cuántica: Cómo Obtén
- AWS vs Azure vs GCP: Comparando las tres grandes plataformas en la nube
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.