




Puntos clave: Amazon Virtual Private Cloud (VPC) está un servicio clave de AWS que permite a los usuarios Crea entornos de red aislados para recursos en la nube, gestionando direcciones IP, subredes y seguridad para un despliegue seguro de aplicaciones.
- Las VPC son específicas de cada región, permitiendo múltiples configuraciones por cuenta.
- Las opciones de gestión incluyen la Consola de Gestión de AWS, la CLI y el SDK.
La Nube Privada Virtual (VPC) de Amazon está un servicio fundamental de AWS tanto en la categoría de Computación como en la de Red AWS. Ser fundamental significa que otros servicios de AWS, como Elastic Compute Cloud (EC2), no pueden accederse sin una red VPC subyacente.
Crear una VPC está fundamental para ejecutarse en la nube de AWS. Veamos lo siguiente:
Cómo funcionan las VPC: entornos de redes virtuales
Cada VPC crea un entorno de red virtual aislado en la nube de AWS, dedicado a tu cuenta de AWS. Otros recursos y servicios de AWS operan dentro de las redes VPC para proporcionar servicios en la nube.
La VPC de AWS resultará familiar para cualquiera acostumbrado a gestionar un Centro de Datos físico (DC). Una VPC se comporta como una red tradicional TCP/IP que puede ampliarse y escalar según sea necesario. Sin embargo, los componentes de DC te son acostumbran—como routers, switches, VLANs, etc. no existen explícitamente en una VPC. Han sido abstraídos y reingenierizados en software en la nube.
Usando VPC, te puede poner rápidamente en marcha una infraestructura de red virtual en la que se pueden lanzar instancias de AWS. Cada VPC define lo que necesitan tus recursos AWS, incluyendo:
- Direcciones IP
- Subredes
- Enrutamiento
- Seguridad
- Funcionalidad de red
Dónde residen los VPC
Todas las VPCs son creadas y existen en una —y solo una— región de AWS. Las regiones AWS son ubicaciones geográficas en todo el mundo donde Amazon agrupa sus centros de datos en la nube.
La ventaja de la regionalización están que una VPC regional proporciona servicios de red que se originan en esa zona geográfica. Si te necesita proporcionar un acceso más cercano a clientes en otra región, te puede configurar otra VPC en esa región.
Esto encaja bien con la teoría de la computación en la nube de AWS, donde las aplicaciones y recursos de TI se son entregados a través de internet bajo demanda y con precios de pago por uso. Limitar las configuraciones de VPC a regiones específicas te permite proporcionar servicios de red selectivamente donde son necesarios, según son necesarios.
Cada cuenta de Amazon puede alojar múltiples VPCs. Debido a que las VPCs son aisladas entre sí, te pueden duplicar subredes privadas entre VPCs de la misma manera que te podrían utiliza la misma subred en dos centros de datos físicos diferentes. te también pueden añadir direcciones IP públicas que pueden usarse para acceder a instancias lanzadas por VPC desde internet.
Amazon crea una VPC predeterminada para cada cuenta, con la siguiente:
- Subredes predeterminadas
- Tablas de enrutamiento
- Grupos de seguridad
- Lista de control de acceso a la red
te puedes modificar o utiliza esa VPC para tus configuraciones en la nube o te puedes crear una nueva VPC y servicios de soporte desde cero.
Gestión de tus VPCs
La administración de VPC se está gestionando a través de estas interfaces de gestión de AWS:
- AWS Management Console es la interfaz web para gestionar todas las funciones de AWS (imagen abajo).
- AWS Command Line Interface (CLI) proporciona comandos para Windows, Linux y Mac para muchos servicios de AWS. AWS frecuentemente proporciona instrucciones de configuración como comandos CLI.
- AWS Software Development Kit (SDK) desarrollaAPIs específicas de cada lenguaje para servicios AWS, incluidas las VPC.
- Consulta APIs. Las acciones de bajo nivel de la API pueden enviarse mediante solicitudes HTTP o HTTPS. Consulta la Referencia de la API EC2 de AWS para más información.
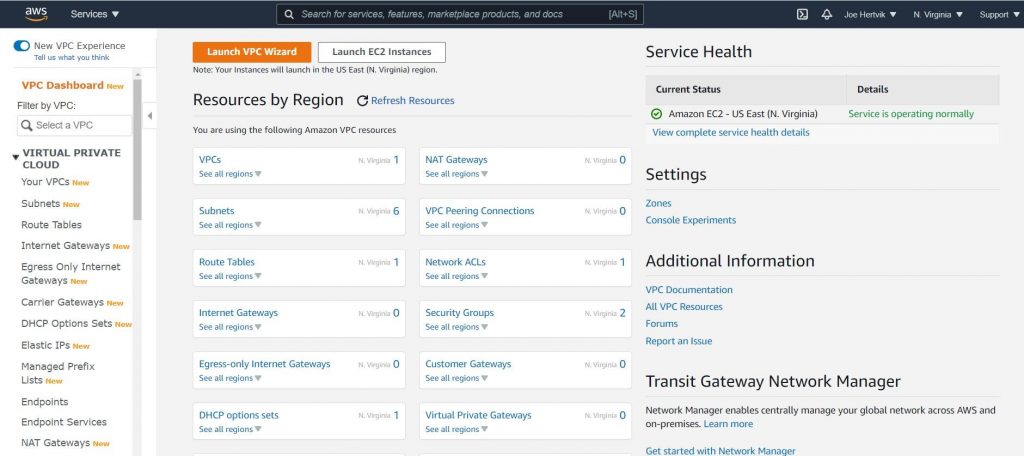
(Conoce más herramientas de gestión de AWS.)
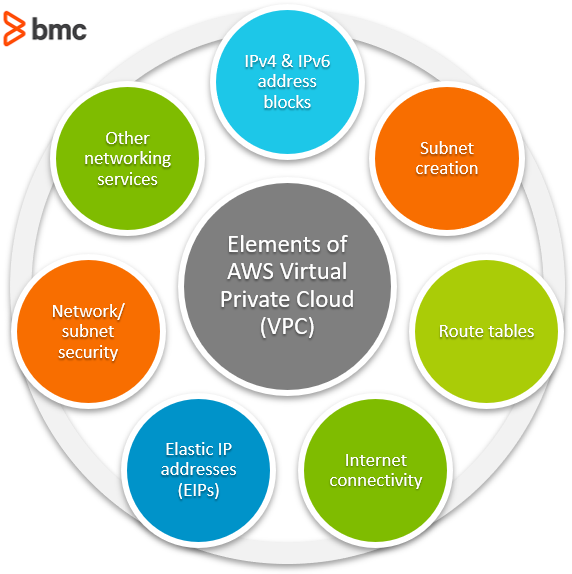
Elementos de una VPC
La consola de gestión web de AWS, mostrada arriba, muestra la mayoría de los recursos VPC te pueden Crea y gestionar. Los servicios de red VPC incluyen:
- Bloques de direcciones IPv4 e IPv6
- Creación de subredes
- Tablas de rutas
- Conectividad a Internet
- Direcciones IP elásticas (EIPs)
- Seguridad de red/subred
- Servicios de redes adicionales
Veamos brevemente cada uno.
Bloques de direcciones IPv4 e IPv6
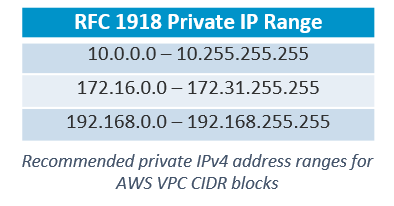
Los rangos de direcciones IP de la VPC son definidos usando bloques IPv4 e IPv6 de enrutamiento interdominio sin clase (CIDR). te puede añadir bloques CIDR primarios y secundarios a tu VPC, si el bloque CIDR secundario proviene del mismo rango de direcciones que el bloque primario.
AWS recomienda que te especifique bloques CIDR de los rangos de direcciones privadas especificados en la RFC 1918, mostrada en la tabla siguiente. Ve la página de VPCs y Subredes de AWS para conocer las restricciones sobre qué bloques CIDR pueden usarse.
Creación de subredes
Las instancias EC2 lanzadas se ejecutan dentro de una subred VPC designada (a veces llamada lanzar una instancia en una subred).
Para la dirección IP, el CIDR de cada subred contiene un subconjunto del bloque CIDR de la VPC. Cada subred aísla su tráfico individual de todo el resto del tráfico de la VPC. Una subred solo puede contener un bloque CIDR. te puede designar diferentes subredes para manejar distintos tipos de tráfico.
Por ejemplo, las instancias de servidor de archivos pueden lanzarse en una subred, las aplicaciones web y móviles pueden lanzarse en otra subred, los servicios de impresión en otra, y así sucesivamente.
Tablas de rutas
Las tablas de rutas contienen las reglas (rutas) que determinan cómo están dirigido el tráfico de red dentro de tu VPC y subredes. VPC crea una tabla de rutas predeterminada llamada tabla principal de rutas. La tabla principal de rutas están asociada automáticamente a todas las subredes de VPC. Aquí, te tener dos opciones:
- Actualiza y utiliza la tabla principal de rutas para dirigir el tráfico de red.
- Crea tu propia tabla de rutas para usarla en el tráfico individual de subred.
Conectividad a Internet
Para el acceso a Internet, cada configuración de VPC puede alojar una pasarela de Internet y proporcionar servicios de traducción de direcciones de red (NAT) usando la pasarela de Internet, instancias NAT o una pasarela NAT.
Direcciones IP elásticas (EIPs)
Los EIP son direcciones IPv4 públicas estáticas que son asignadas permanentemente a tu cuenta AWS (el EIP no está disponible para IPv6). Los EIP se son utilizados para el acceso público a Internet a:
- Un caso
- Una interfaz de red elástica de AWS (ENI)
- Otros servicios que requieren una dirección IP pública
te asignar EIPs para un uso permanente a largo plazo de la red.
Seguridad de red/subred
Las VPC utilizan grupos de seguridad para proporcionar protección con estado (el estado de la sesión de conexión está mantenido) para instancias. AWS describe los grupos de seguridad como cortafuegos virtuales.
Las VPC también proporcionan listas de control de acceso a la red (NACLs) a subredes de VPC sin estado; están, el estado de la conexión no están mantenido.
Servicios de redes adicionales
Por supuesto, estos no son los únicos servicios de AWS que ofrece una VPC. te puede utiliza VPC para configura otros servicios de red comunes como:
- Redes Privadas Virtuales (VPN)
- Conectividad directa entre VPCs (interconectación de VPC)
- Puertas de entrada
- Sesiones espejo
VPCs y responsabilidad compartida
Antes de te Comienza configurar VPCs, echa un vistazo al modelo de Responsabilidad Compartida de Amazon. Según Amazon, la seguridad y el cumplimiento normativo están una responsabilidad compartida entre AWS y sus clientes.
Para tu cuenta y configuraciones de AWS, AWS es responsable de la "Seguridad de la Nube" mientras que los clientes son responsables de la "Seguridad en la Nube". En general:
- AWS es responsable de la infraestructura en la nube de AWS (hardware, software en la nube, redes, instalaciones) que ejecuta los servicios de AWS.
- Los clientes son responsables de lo que ejecutan en la nube, como servidores, datos, cifrado, aplicaciones, seguridad, acceso, sistemas operativos, etc.
El modelo de responsabilidad compartida establece quién están responsable de problemas específicos cuando te experimenta inactividad en AWS, brechas de seguridad o pérdida de negocio. están importante entender estos límites al configurar te tu VPC. Consulta el modelo de responsabilidad compartida para más información.
Lecturas relacionadas
Guía AWS
- Guía para principiantes para dominar el modelo de aplicaciones serverless de AWS
- AWS Well Architected Framework: 6 Pilares y Mejores Prácticas
- Infraestructura Global de Nube de AWS: Regiones, Zonas y Más
- ¿Qué es Amazon VPC? Explicación de Amazon Virtual Private Cloud
- ¿Qué es el EFS? Explicación del sistema de archivos Amazon Elastic
- Herramientas de gestión de AWS: Qué está disponible y cómo elegir
- ¿Qué están las organizaciones de AWS? Características clave, beneficios y mejores prácticas
- Introducción a las instancias AWS Spot
- Introducción a las Instancias Reservadas de AWS
- Introducción a AWS Route 53
- ¿Qué es el Equilibrio de Carga Elástico de AWS?
- AWS ECS vs AWS Lambda: ¿Cuál es la diferencia? & Cómo elegir
- AWS ECS vs. EKS: ¿Cuál es la diferencia y cómo elegir?
- ¿Qué es AWS EBS (Elastic Block Almacena)?
- AWS Snowball Edge: transferencia de datos con edge computing
- Patrones de diseño en la nube de AWS
- Explicación de las bases de datos en la nube de AWS: innovación en la multi-nube
- AWS Braket Computación Cuántica: Cómo Obtén
- AWS vs Azure vs GCP: Comparando las tres grandes plataformas en la nube
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.