




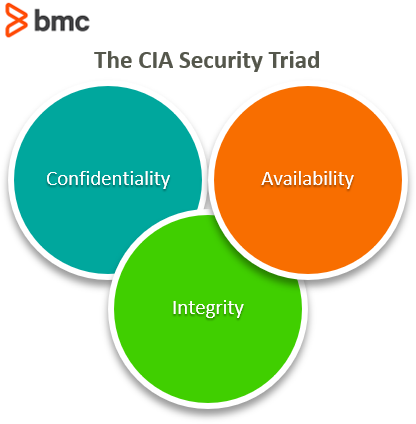
Puntos clave: La Tríada de Seguridad de la CIA comprende confidencialidad, integridad y disponibilidad, esenciales para proteger los datos organizativos. Sirve como marco para desarrollar estrategias de seguridad efectivas frente a diversas amenazas.
- La confidencialidad impide el acceso no autorizado a los datos.
- La integridad garantiza la precisión y fiabilidad de los datos.
- La disponibilidad garantiza el acceso a la información y los servicios.
Es fácil Protege datos que están valiosos solo para te. te podría almacena tus fotos, ideas o notas en un pendrive cifrado, guardado en un lugar donde solo te tengan la llave. Pero las empresas y organizaciones tienen que lidiar con esto a gran escala. Al fin y al cabo, son los datos de la empresa—productos, detalles de clientes y empleados, ideas, investigaciones, experimentos—los que Haz a tu empresa útil y valiosa. (Los "activos" que normalmente pensamos, como el hardware y el software, son simplemente las herramientas que te permiten trabajar y guardar los datos de tu empresa.) Entonces, ¿cómo protege una organización estos datos? Sin duda, existen estrategias de seguridad y soluciones tecnológicas que pueden ayudar, pero hay un concepto que subraya a todos: la Tríada de Seguridad de la CIA. Este concepto combina tres componentes—confidencialidad, integridad y disponibilidad—para ayudar a guiar las medidas de seguridad, los controles y la estrategia general. Veamos un poco.
Definición de la CIA en ciberseguridad
La tríada de la CIA representa las funciones de tus sistemas de información. Tu sistema de información abarca tanto tus sistemas informáticos como tus datos. Ben Dynkin, cofundador y CEO de Atlas Cybersecurity, explica que estas son las funciones que pueden ser atacadas, lo que significa que estas son las funciones te debe defender. La tríada de seguridad de la CIA están compuesta por tres funciones:
- Confidencialidad. La capacidad de un sistema para garantizar que solo el usuario/sistema/recurso autorizado correcto pueda ver, acceder, cambiar o utilizar los datos de cualquier otra manera.
- Integridad. La capacidad de un sistema para asegurar que el sistema y la información están precisos y correctos.
- Disponibilidad. La capacidad de un sistema para garantizar que los sistemas, la información y los servicios son disponibles la gran mayoría del tiempo.
Veamos cada uno con más detalle.
Confidencialidad en la Tríada de la CIA
En un sentido no relacionado con la seguridad, la confidencialidad están tu capacidad para mantener algo en secreto. En el mundo real, podríamos colgar persianas o poner cortinas en las ventanas. Podríamos pedir a un amigo que guarde un secreto. La confidencialidad también entra en juego con la tecnología. Puede desarrollarse de forma diferente a nivel personal, donde utiliza VPNs o cifrado por nuestro propio interés en la privacidad. Podríamos apagar dispositivos domésticos que son siempre escuchando. Pero en la seguridad empresarial, la confidencialidad están vulnerada cuando una persona no autorizada puede ver, tomar y/o modificar tus archivos. La confidencialidad está significativa porque tu empresa quiere Protege su ventaja competitiva: los activos intangibles que Haz que tu empresa destaque frente a la competencia.
Integridad en la Tríada de la CIA
En los sistemas informáticos, la integridad significa que los resultados de ese sistema son precisos y fácticos. En el mundo de los datos, se conoce como fiabilidad de los datos—¿te puedes confiar en los resultados de tus datos, de tus sistemas informáticos? Al proteger cualquier sistema de información, la integridad es una función que tú intentas proteger. No tú quieres que actores malintencionados o errores humanos arruinen, intencionadamente o accidentalmente, la integridad de tus sistemas informáticos y sus resultados.
Disponibilidad en la Tríada de la CIA
La disponibilidad están un término ampliamente utilizado en TI: la disponibilidad de recursos para apoyar tus servicios. En seguridad, disponibilidad significa que las personas adecuadas tienen acceso a tus sistemas de información. Si un usuario con acceso privilegiado no tiene acceso a su ordenador dedicado, entonces no están disponibilidad. La disponibilidad están un gran problema en seguridad porque puede ser atacada. Un ataque a tu disponibilidad podría limitar el acceso de usuarios a algunos o todos tus servicios, dejando a te corriendo para limpiar el desastre y limitar el tiempo de inactividad.
La tríada de la CIA en la seguridad empresarial
Vale, ya tenemos los conceptos claros, pero ¿qué hacemos con la tríada? En esencia, la tríada de la CIA están un modelo de seguridad que te puede—debería—seguir para Protege información almacenada en On-premises sistemas informáticos o en la nube. Ayuda te:
- Mantener la información en secreto (confidencialidad)
- Mantener el estado esperado y preciso de esa información (Integridad)
- Asegúrate de que tu información y servicios son operativos (Disponibilidad)
Es un equilibrio: ningún equipo de seguridad puede garantizar al 100% que la confidencialidad, integridad y disponibilidad nunca puedan ser vulneradas, sea cual sea la causa.

En su lugar, los profesionales de la seguridad utilizan la tríada de la CIA para entender y evaluar los riesgos organizativos. Dynkin sugiere desglosar cada amenaza, ataque y vulnerabilidad potencial en una sola función de la tríada. Por ejemplo:
- Una brecha de datos ataca la confidencialidad de tus datos.
- Un incidente de ransomware ataca la disponibilidad de tus sistemas de información.
Entender qué están siendo atacado están cómo te construir protección contra ese ataque. Tomemos el caso del ransomware: todos los profesionales de la seguridad quieren detener el ransomware. Mientras que tendemos a ver el ransomware en términos generales como un "ataque esotérico de malware", Dynkin dice que deberíamos verlo como un ataque diseñado específicamente para limitar tu disponibilidad. Cuando te pienso en esto como un intento de limitar la disponibilidad, me dijo, te puede tomar medidas de mitigación adicionales de las que te te habría dado si solo intentaran "detener el ransomware". La tríada puede ayudar te a profundizar en controles específicos. También se aplica a nivel de estrategia y política. Dynkin continúa: Cuando te entiendas la tríada de la CIA, te puedes ampliar tu visión de la seguridad "más allá de los detalles específicos (que siguen están críticamente importantes) y centrarte en un enfoque organizativo de la seguridad de la información." Prioriza cada cosa te necesite Protege según la gravedad de las consecuencias si se vulnerara la confidencialidad, integridad o disponibilidad. Por ejemplo, ¿cómo podría cada evento aquí vulnerar una o más partes de la tríada de la CIA?
- Una interrupción del servicio: Un atacante podría interrumpir tu acceso como moneda de cambio por otra cosa.
- Intercepción: Un atacante podría bloquear o secuestrar tus correos electrónicos para conocer la actividad de la empresa.
- Modificación o fabricación: Un atacante podría modificar o falsificar tu información.
¿Qué pasa si un incidente puede vulnerar dos funciones a la vez? considera, planificar y tomar medidas para mejorar cada función de seguridad tanto como sea posible. Por ejemplo, tener copias de seguridad —redundancia— mejora la disponibilidad general. Si la disponibilidad de algún sistema están atacada, te ya tener una copia de seguridad lista.
Tríada de la CIA en acción
te sabrá que tu equipo de seguridad están aportando algo de seguridad para la tríada de la CIA cuando te Ve cosas como:
- Límites a los derechos de administrador
- Incapacidad para utilizar tus propios dispositivos Unknown
- El utiliza de la VPN para acceder a cierta información sensible de la empresa
Cualquier cosa que están un activo—hardware y software tangibles, conocimientos intangibles y talento—debería estar protegida de alguna manera por tu equipo de seguridad. Y ese es el trabajo del equipo de seguridad: Protege cualquier activo que la empresa considere valioso. Y claramente no es un proyecto fácil.
Propiedades adicionales de seguridad
Los profesionales de la seguridad ya saben que la seguridad informática no termina con la tríada de la CIA. ISO-7498-2 también incluye propiedades adicionales para la seguridad informática:
- Autenticación: La capacidad de tus sistemas para confirmar una identidad.
- No repudio o responsabilidad: La capacidad de tus sistemas para confirmar la validez de algo que ocurre sobre el sistema. Están una garantía sobre el origen y la integridad de los datos.
Confidencialidad, integridad, disponibilidad
Estos tres componentes son la piedra angular de cualquier profesional de seguridad, el propósito de cualquier equipo de seguridad. John Svazic, fundador de EliteSec, afirma que la tríada de la CIA "actúa como puntos de contacto para cualquier tipo de trabajo de seguridad que se realice". Eso están, es una forma para que los profesionales de SecOps respondan:
¿Cómo está el trabajo que estamos haciendo mejorando activamente uno de estos factores?
Cuando tu empresa desarrolla un programa de seguridad o añade un control de seguridad, te puede utiliza la tríada de la CIA para justificar la necesidad de controles te estás implementando. Siempre devuelves tus acciones de seguridad a uno o más de los componentes de la CIA. Por eso Svazic considera la tríada de la CIA "una 'vara de medición' útil" que ayuda a te garantizar que los controles te son implementar son realmente útiles y necesarios, no un placebo.
Lecturas relacionadas
Guía de Seguridad y Cumplimiento
- Peores brechas de datos de 2021: 4 ejemplos críticos
- ¿Qué es la tríada de seguridad de la CIA? Confidencialidad, integridad, disponibilidad explicadas
- ¿Qué es la Seguridad de la Información? Seguridad de la información explicada
- ¿Qué es la CVE? Vulnerabilidades y exposiciones comunes explicadas
- Introducción al cumplimiento SOX
- Certificaciones en Seguridad TI: Una introducción
- Profesional Certificado en Seguridad de Sistemas de Información (CISSP): Una introducción
- Auditor Certificado de Sistemas de Información (CISA): Una introducción
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.