




Puntos clave: COBIT 2019 mejora la gestión de TI introduciendo capacidades actualizadas de gobernanza y gestión de riesgos adaptadas a las demandas tecnológicas en evolución. Las actualizaciones clave incluyen nuevas Áreas de Enfoque y Factores de Diseño que permiten enfoques de gobernanza personalizados.
- COBIT 2019 añade tres nuevos procesos, aumentando el total a 40.
- Las áreas de enfoque evolucionan con los riesgos tecnológicos y la retroalimentación de los usuarios.
COBIT están un marco de gestión de TI diseñado para ayudar a las organizaciones a obtener un valor significativo de sus iniciativas de TI mientras gestionan los riesgos subyacentes. A diferencia de la mayoría de los marcos de TI, COBIT ofrece una perspectiva específica: cómo asegurar y gobernar mejor tus activos para Reduce el riesgo.
Desde 2012, cuando se estrenó COBIT 5, el panorama de TI empresarial ha cambiado drásticamente. Un mayor énfasis en la seguridad, la gestión de riesgos y la gobernanza es obligatorio en los entornos multi-nube actuales que escalan rápidamente en respuesta a los cambios del mercado. Lanzado el año pasado, COBIT 2019 pretende transformar este panorama cambiado. Veamos las diferencias entre COBIT 5 y el nuevo COBIT 2019.
COBIT 5: Lo básico
Publicado en 2012, el marco COBIT 5 ofreció directrices para mejorar la gobernanza y gestión empresarial a medida que más organizaciones migraban cargas de trabajo críticas a la nube. COBIT 5 proporcionó un conjunto limitado y único de directrices aplicables a organizaciones de todos los sectores y se mantuvo como estándar durante muchos años.
[vídeo de hélice]
¿Qué hay de nuevo en COBIT 2019?
Según ISACA, el organismo rector de COBIT, la versión 2019 del marco ofrece las siguientes actualizaciones:
- Las áreas de enfoque y los factores de diseño Permite a las organizaciones establecer protocolos de gestión de riesgos y gobernanza basados en sus requisitos únicos.
- COBIT 19 se alinea con los estándares, marcos y protocolos globales de gestión de riesgos y seguridad.
- Las actualizaciones periódicas aseguran que las directrices marco funcionen eficazmente con tecnologías de nueva generación adoptadas rápidamente y a gran escala en todos los sectores industriales.
- Las directrices siguen un enfoque más prescriptivo, especialmente apoyando más herramientas y tecnologías disponibles para la gobernanza y la gestión de riesgos.
- Un modelo de código abierto enriquecido garantiza que los comentarios de la comunidad de gobernanza global están incorporados en futuras actualizaciones del marco de versiones. Las sugerencias de la comunidad serán evaluadas por un Comité Directivo de expertos para garantizar lanzamientos de actualizaciones de alta calidad y coherencia.
- Fuerte enfoque en nuevas tecnologías y metodologías SDLC , incluyendo conceptos DevOps y Ágiles y prácticas operativas en organizaciones habilitadas por TI, como operaciones fuera de las instalaciones, externalización, conectividad y sistemas basados en la nube.
Cambios principales en COBIT 2019
Las siguientes secciones describen los mayores cambios en el último marco COBIT:
El Modelo Núcleo COBIT
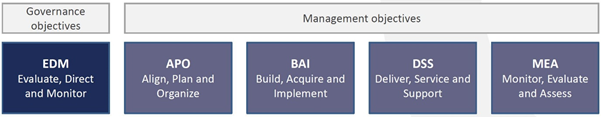
Las áreas de cobertura de actualización incluyen ahora nuevos procesos aplicables a proyectos, información empresarial y marcos regulatorios o de cumplimiento globales. Aunque los Objetivos de Gobernanza y Gestión siguen las mismas clasificaciones que antes, se han introducido nuevos procesos (o actualizados desde COBIT 5). Específicamente, los componentes de Gestión de Programas y Proyectos se están divididos en Programas Gestionados y Proyectos Gestionados. Además, Supervisa, Evaluar y Evaluar el Sistema de Control Interno están ahora Sistema Gestionado de Control Interno y Garantía Gestionada. Esto eleva el total de procesos COBIT de 37 a 40.
Áreas de enfoque
Factores de diseño
Con este concepto de Áreas de Enfoque, COBIT pretende mantenerse al día con el cambiante panorama de riesgo tecnológico y empresarial. Ciertos temas de gobernanza constituyen ahora las Áreas de Enfoque, que pueden actualizarse y modificarse en función de la retroalimentación de los usuarios finales, tendencias del mercado e investigaciones.
No hay limitación en cuanto a cuántas Áreas de Enfoque pueden incorporarse al marco COBIT. Con esta flexibilidad, las organizaciones que siguen el marco COBIT pueden gestionar las disposiciones de riesgo mientras llevan a cabo proyectos disruptivos de transformación digital.
Cada organización empresarial se enfrenta a un conjunto único de desafíos de gobernanza. En COBIT 2019, el concepto de Factor de Diseño pretende abordar este problema permitiendo que organizaciones de todos los sectores y tamaños establezcan su propio mecanismo de gobernanza personalizado. Los nuevos Factores de Diseño pueden categorizarse como:
- Contextual: Fuera del control de las organizaciones, especialmente en casos de utiliza asociados a la computación en la nube, conectividad y externalización de servicios de TI.
- Estratégico: Céntrate en las decisiones internas de la organización. Estas pueden incluir objetivos a largo plazo para el crecimiento del negocio habilitados por la adopción de nuevas tendencias tecnológicas o migración de enfoques tradicionales de prestación y gestión de servicios de TI.
- Táctico: Las decisiones de implementación adoptadas por la organización según sus objetivos estratégicos. Estas pueden incluir las tecnologías adoptadas y los procesos seguidos bajo diversos marcos ITSM y SDLC.
Gestión del rendimiento de COBIT y evaluación de capacidades
Este modelo está diseñado y actualizado para evaluar diversos mecanismos, objetivos y estrategias de gestión de riesgos y gobernanza. La Gestión del Rendimiento de COBIT (CPM) se introdujo originalmente para evaluar cómo los distintos componentes de los sistemas de gobernanza y gestión de riesgos funcionan colectivamente y se alinean con los niveles objetivo esperados de la organización. Como resultado, las organizaciones pueden identificar los cambios necesarios para mejorar los niveles de madurez de su capacidad de gobernanza. ISACA recomienda las siguientes actividades de alto nivel para Lograr este objetivo:
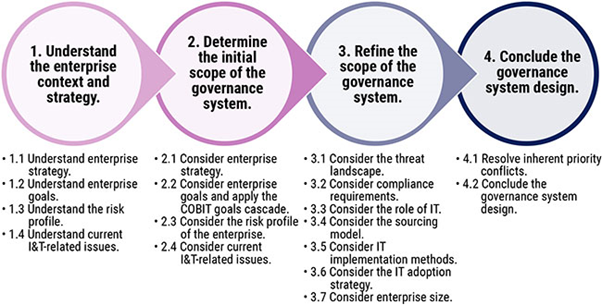
- Involucrar a las partes interesadas en las sesiones de concienciación y formación sobre el CPM.
- Diseña un sistema de gobernanza personalizado según los Objetivos de Gobernanza y Gestión de COBIT 2019, tal como se describe en la figura siguiente: Fuente: ISACA
- Incorporar a los responsables de los procesos respectivos y realizar sesiones informativas sobre todos los procesos acordados. Obtener el apoyo de las partes interesadas desde el principio durante la elaboración de estrategias e implementación de sistemas evita el juego de culpas que puede afectar al progreso empresarial y a la cultura organizativa en el futuro.
- Seguir un enfoque sistemático para obtener evidencia sobre el mecanismo de gobernanza y las prácticas seguidas dentro del marco de COBIT 2019. Las elecciones deben validarse con evidencia, alinearse con el propósito acordado y comprenderse con suficiente detalle.
- Identificar e informar sobre las fortalezas y oportunidades alcanzadas con diversas actividades. El nivel actual de capacidad debe evaluarse y comprenderse en profundidad, a medida que son proponen y adoptan futuros cambios en los sistemas de gobernanza y gestión de riesgos.
Cosas eliminadas, cambiadas y actualizadas en COBIT 2019
El marco COBIT 2019 ofrece un modelo conceptual elaborado que utiliza tanto conceptos como relaciones dentro del marco como un modelo de Lenguaje de Modelado Unificado (UML). Esto permite a las organizaciones mantener un marco de gobernanza, diseñar y utilizar capacidades de automatización según estén disponibles.
COBIT 2019 incluye cambios, actualizaciones y eliminaciones adicionales. Por ejemplo:
- El modelo genérico de habilitador, Enabler Guidance and Process Goals, ha sido eliminado en el nuevo marco simplificado.
- La Evaluación de Capacidades de CPM y Procesos sigue ahora un modelo de capacidades inspirado en CMMI.
- Los facilitadores han sido renombrados como Componentes de los Sistemas de Gobernanza.
Aprendiendo COBIT
Los usuarios pueden seguir programas de certificación COBIT para adquirir un conocimiento amplio, incluyendo COBIT Bridge, COBIT 2019 Foundation o el programa de certificación de diseño e implementación COBIT 2019. Finalmente, se ha publicado la Guía de Diseño COBIT 2019 para discutir en detalle las actualizaciones y las nuevas directrices del marco.
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.