




Puntos clave: La Ley de Resiliencia Operativa Digital (DORA) mejora la resiliencia de los sistemas digitales en las instituciones financieras de la UE. Control-M facilita el cumplimiento automatizando flujos de trabajo complejos, asegurando una gestión eficaz de riesgos y una respuesta a incidentes.
- DORA exige pruebas regulares y gestión de riesgos para los sistemas TIC.
- Control-M ofrece visibilidad y automatización en entornos híbridos y en la nube.
La Ley de Resiliencia Operativa Digital (DORA) están un reglamento de la Unión Europea (UE) diseñado para mejorar la resiliencia operativa de los sistemas digitales, las tecnologías de la información y la comunicación (TIC) y los proveedores externos que apoyan a las instituciones financieras que operan en los mercados europeos. Su enfoque está en gestionar el riesgo y garantizar una respuesta rápida a incidentes y una gobernanza responsable. Antes de la adopción de DORA, no existía un marco integral para gestionar y mitigar el riesgo de las TIC. Ahora, las instituciones financieras son sujetas a los mismos altos estándares de gestión de riesgos en toda la UE.
Las regulaciones DORA se centran en cinco pilares:
Pruebas digitales de resiliencia operativa: Las entidades deben probar regularmente sus sistemas TIC para evaluar protecciones e identificar vulnerabilidades. Los resultados son comunicados a las autoridades competentes, realizándose pruebas básicas anualmente y pruebas de penetración orientadas a amenazas (TLPT) cada tres años.
Gestión y gobernanza de riesgos TIC: Este requisito implica la estrategia, evaluación e implementación de controles. La rendición de cuentas abarca todos los niveles, y se espera que las entidades se preparen para las interrupciones. Los planes incluyen recuperación de datos, estrategias de comunicación y medidas para diversos escenarios de riesgo cibernético.
Notificación de incidentes TIC: Las entidades deben establecer sistemas para monitorizar, gestionar e informar de incidentes TIC. Dependiendo de la gravedad, pueden ser necesarios informes a reguladores y partes afectadas, incluyendo análisis iniciales, de progreso y de causa raíz.
Compartición de información: Las normativas DORA son a las entidades financieras a desarrollar procesos de aprendizaje de incidentes, incluida la participación en el intercambio voluntario de inteligencia sobre amenazas. La información compartida debe cumplir con las directrices pertinentes, salvaguardando la información personal identificable (PII) bajo el Reglamento General de Protección de Datos (RGPD) de la UE.
Gestión del riesgo TIC de terceros: Las empresas financieras deben gestionar activamente el riesgo de terceros en TIC, negociando estrategias de salida, auditorías y objetivos de rendimiento. El cumplimiento están aplicados por las autoridades competentes, y las propuestas para cláusulas contractuales estandarizadas aún están en proceso de exploración.
Presentando Control-M
Las instituciones financieras suelen depender de una red compleja de flujos de trabajo interconectados de aplicaciones y datos que apoyan servicios empresariales críticos. La reciente introducción de requisitos regulados por DORA ha generado una necesidad urgente para que estas instituciones desplieguen herramientas adicionales, incluyendo escáneres de vulnerabilidades, herramientas de recuperación de datos, sistemas de aprendizaje de incidentes y plataformas de gestión de proveedores.
A medida que los requisitos regulatorios siguen evolucionando, la complejidad de gestionar flujos de trabajo TIC crece, haciendo que la necesidad de una plataforma robusta de orquestación de flujos de trabajo sea aún más crítica.
Control-M permite a las organizaciones integrar, automatizar y orquestar flujos de trabajo complejos de aplicaciones y datos en entornos híbridos y en la nube. Proporciona una visión completa del progreso del flujo de trabajo, asegurando la entrega puntual de los servicios empresariales. Esto acelera el despliegue en producción y permite la operacionalización de los resultados a gran escala.
Por qué Control-M
A través de numerosas conversaciones con clientes y analistas, hemos obtenido valiosas ideas que refuerzan que Control-M encarna los principios esenciales de orquestar y gestionar flujos de trabajo empresariales críticos para el negocio en producción a gran escala.
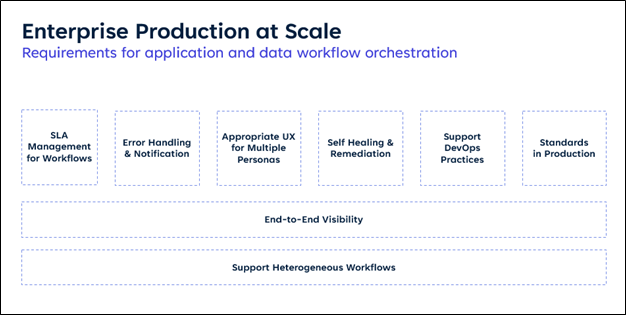
Son representados en la siguiente imagen. Vamos a recorrerlos, de abajo hacia arriba.
Soporte flujos de trabajo heterogéneos
Control-M soporta una amplia variedad de aplicaciones, datos e infraestructuras, permitiendo que los flujos de trabajo se ejecuten entre diversas combinaciones de estas tecnologías. Estos son flujos de trabajo inherentemente híbridos, que abarcan desde mainframes hasta sistemas distribuidos, múltiples nubes, tanto privadas como públicas, y contenedores. Cuanta más diversidad sea la de tecnologías soportadas, más cohesiva y eficiente será la estrategia de automatización, reduciendo el riesgo de un panorama fragmentado con compartimentos y integraciones personalizadas.
Visibilidad de extremo a extremo
Esta pila tecnológica híbrida solo puede volverse más compleja en la empresa empresarial moderna. Los flujos de trabajo ejecutan procesos empresariales interconectados a lo largo de esta pila tecnológica híbrida. Sin la capacidad de visualizar, supervisa y gestiona tus flujos de trabajo de principio a fin, escalar a producción están casi imposible. Control-M proporciona una visibilidad clara de la línea de flujo de trabajo de aplicaciones y datos, ayudando a te entender las relaciones entre las tecnologías y los procesos empresariales que soportan.
Aunque las seis capacidades que aparecen en la parte superior de la imagen no lo son todo, son esenciales para gestionar empresas complejas a gran escala.
Gestión SLA para flujos de trabajo
Los servicios empresariales, desde los financieros hasta la detección de fraude impulsada por aprendizaje automático (ML), tienen todos acuerdos de nivel de servicio (SLAs), a menudo influenciados por los requisitos regulatorios. Control-M no solo predice posibles brechas de SLA y alerta a los equipos para que tomen medidas, sino que también los vincula al impacto empresarial. Si un retraso afecta a tu cierre financiero, te necesitas saberlo de inmediato.
Gestión de errores y notificación
Incluso los mejores flujos de trabajo pueden encontrar retrasos o fallos. La clave están notificar rápidamente al equipo adecuado y proporcionarles información inmediata para solucionar problemas. Control-M cumple con esto.
UX adecuado para múltiples personas
Integrar y orquestar flujos de trabajo empresariales implica operaciones, desarrolladores, equipos de datos y nube, y propietarios de negocios, cada uno necesitando una forma personalizada y única de interactuar con la plataforma. Control-M ofrece interfaces personalizadas y experiencias de usuario superiores para cada puesto.
Auto-curación y remediación
Control-M permite que los flujos de trabajo se curen automáticamente, evitando errores al permitir que los equipos automatizen manualmente las acciones correctivas que inicialmente tomaron para resolver el problema.
Apoyar las prácticas DevOps
Con el auge de DevOps y los Pipelines de integración continua y entrega continua (CI/CD), la creación, modificación y despliegue de flujos de trabajo deben integrarse de forma fluida en las prácticas de lanzamiento. Control-M permite a los desarrolladores programar flujos de trabajo utilizando interfaces programáticas como JSON o Python e incrustar trabajos como código en sus pipelines CI/CD.
Estándares en producción
Finalmente, Control-M hace cumplir los estándares de producción, lo cual es un elemento clave ya que ejecutarse en producción requiere cumplir con estándares precisos. Control-M satisface esta necesidad proporcionando una forma sencilla de guiar a los usuarios hacia los estándares adecuados, como convenciones de nombres correctas y patrones de manejo de errores, al construir flujos de trabajo.
Conclusión
DORA entra en vigor el 17 de enero de 2025. A medida que las instituciones financieras se preparan para cumplir con las normativas DORA, Control-M puede desempeñar un papel fundamental ayudándoles a orquestar y automatizar sus complejos flujos de trabajo. De este modo, pueden seguir gestionando riesgos, garantizar una respuesta rápida a incidentes y mantener una gobernanza responsable.
Para conoce más sobre quién Control-M puede ayudar a tu negocio, visita www.bmc.com/Control-M.
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.