




Puntos clave: El GRC, o Gobernanza, Riesgo y Cumplimiento, están esencial para que las organizaciones gestionen riesgos, garanticen el cumplimiento y Lograr objetivos estratégicos mediante políticas y prácticas integradas. Los marcos efectivos de GRC fomentan una mejor toma de decisiones y ayudan a eliminar los compartimentos operativos.
- Los marcos GRC establecen políticas y prácticas coherentes.
- Las soluciones tecnológicas mejoran la gestión de GRC y Reduce la carga de cumplimiento.
Cualquier organización que busque cumplir sus objetivos empresariales sigue enfrentándose a una multitud de desafíos debido a la constante complejidad del entorno empresarial:
- Regulación (por ejemplo, SOX, HIPAA, GDPR, PCI-DSS)
- Personas (diversidad, millennials, brecha de habilidades, etc.)
- Tecnología (IoT, IA)
- Procesos
- Muchos más aspectos
Por esta razón, está cada vez más necesario que las empresas implementen mecanismos para garantizar que la empresa pueda aprovechar con éxito la ola de estas complejidades. GRC—Gobernanza, Riesgos y Cumplimiento—están uno de los elementos más importantes que cualquier organización debe implementar para Lograr sus objetivos estratégicos y satisfacer las necesidades de los interesados.
¿Qué están GRC?
GRC como acrónimo significa gobernanza, riesgo y cumplimiento, pero el término GRC significa mucho más que eso. El OCEG (anteriormente conocido como "Open Compliance and Ethics Group") afirma que el término GRC fue mencionado por primera vez en 2003, pero fue mencionado en un artículo revisado por pares por su cofundador en 2007.
El OCEG considera el GRC como un conjunto bien coordinado e integrado de todas las capacidades necesarias para apoyar un desempeño basado en principios en todos los niveles de la organización. Estas capacidades incluyen:
- El trabajo realizado por auditoría interna, cumplimiento, riesgos, legal, finanzas, informática, recursos humanos
- El trabajo realizado por las líneas de negocio, la dirección y la propia junta
- El trabajo externalizado realizado por otras partes y llevado a cabo por partes interesadas externas
El Rendimiento Fundamentado se refiere a un punto de vista y un enfoque empresarial que ayuda a las organizaciones a Lograr objetivos de forma fiable, abordando la incertidumbre y actuando con integridad.
Gobernanza
Riesgo
Cumplimiento
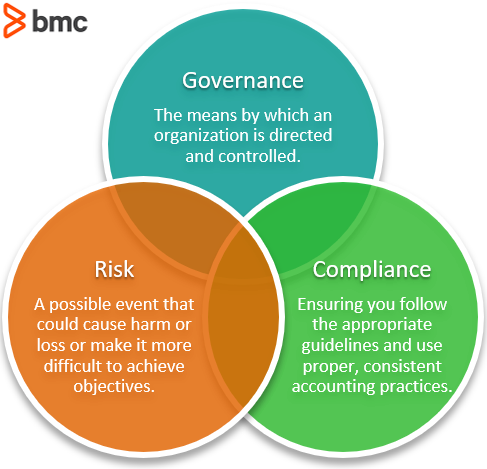
Cuando se desglosan, los elementos constituyentes pueden definirse a partir de ITIL® 4 y explicarse de la siguiente manera:
El medio por el cual una organización está dirigida y controlada. En GRC, la gobernanza está necesaria para establecer la dirección (a través de la estrategia y la política), supervisar el rendimiento y los controles, y evaluar los resultados.
Un posible evento que podría causar daño o pérdida, o Haz más difícil Lograr los objetivos. En la GRC, la gestión de riesgos garantiza que la organización identifique, analice y controle los riesgos que pueden descarrilar la consecución de los objetivos estratégicos.
El acto de garantizar que se están siga un estándar o conjunto de directrices, o que se son empleando prácticas contables u otras adecuadas y coherentes. En GRC, el cumplimiento garantiza que, dependiendo del contexto, la organización tome medidas e implemente controles para garantizar que los requisitos de cumplimiento son cumplan de forma coherente.
Conductores para GRC
Sin duda, el mayor motor de la GRC está la regulación. Aunque industrias tradicionales como la banca, los seguros, la sanidad y las telecomunicaciones han soportado la mayor parte de la regulación en el pasado, la era digital actual está alimentando un riesgo regulatorio que afecta a todas las entidades, grandes o pequeñas.
utiliza de datos, especialmente la información personal identificable, tiene un enorme potencial empresarial y un riesgo de abuso. Por ello, los gobiernos y agencias internacionales son prestando una atención más atenta a cómo las empresas digitales gestiona los datos. El aumento de ciberataques, que exponen datos personales, así como la creciente concienciación entre individuos y organizaciones de derechos civiles, han arrojado nueva luz sobre cómo las empresas gestiona la información y la tecnología a través de procesos, personas y cultura.
Beneficios del marco GRC
Según CIO.com, los beneficios de la GRC incluyen:
- Mejora en la toma de decisiones
- Inversiones más óptimas en TI
- Eliminación de silos
- Reducción de la fragmentación entre divisiones y departamentos
Un enfoque colectivo están la mejor opción para cualquier organización que busque Obtén adaptarse al panorama regulatorio en constante cambio. Cuando la GRC están realizada correctamente en toda la organización, y las personas adecuadas Obtén la información adecuada en el momento oportuno y son establecen los objetivos y controles adecuados, entonces OCEG afirma que podemos esperar reducción de costes, duplicaciones y operaciones afectadas.
La organización también puede beneficiarse de una mayor agilidad y confianza en la toma de decisiones, así como de un rendimiento sostenido y fiable, y de una entrega de valor.
El enfoque GRC
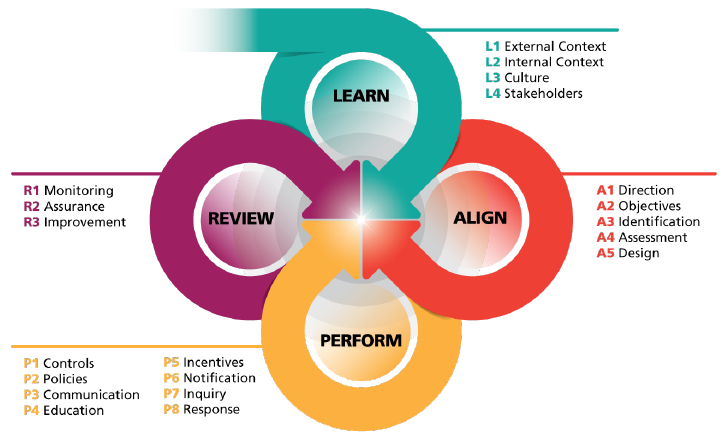
Como se ha dicho antes, la GRC está mejor implementada de manera holística que abarque toda la organización. Esto no significa necesariamente que se están necesarias necesarias para la coordinación una unidad paraguas, aunque eso pueda funcionar para ciertos tipos de entidades. El OCEG ha definido un enfoque de código abierto llamado Modelo de Capacidades GRC (también llamado Libro Rojo) que integra las diversas subdisciplinas de gobernanza, riesgo, auditoría, cumplimiento, ética/cultura y TI en un enfoque unificado. El Modelo de Capacidades está compuesto por cuatro componentes:
- Conoce el contexto organizacional, la cultura y los principales grupos de interés para informar objetivos, estrategias y acciones.
- ALINEA la estrategia con los objetivos y las acciones con la estrategia, utilizando una toma de decisiones eficaz que aborde valores, oportunidades, amenazas y requisitos.
- REALICE acciones que promuevan y premien lo que son deseable, prevengan y remedien lo que son indeseable y Detecta cuando ocurre algo lo antes posible.
- REVISA el diseño y la efectividad operativa de la estrategia y las acciones, así como la adecuación continua de los objetivos para mejorar la organización.
Estos componentes describen un proceso iterativo de mejora continua para Lograr un rendimiento basado en principios y se descomponen a son posteriores en elementos que luego son apoyados por prácticas, acciones y controles. Las acciones y controles son clasificados en tres tipos, que las organizaciones pueden seleccionar en función de su contexto:
- Proactivo
- Detective
- Responsive
Casos de utiliza de GRC
Las organizaciones utilizan GRC para integrar procesos y herramientas que gestionan riesgos, cumplir con las demandas de cumplimiento y servir a sus propios objetivos. Aquí son ejemplos típicos de usos:
- Establecimiento de políticas y prácticas
- Un marco GRC ayuda a las organizaciones a establecer políticas y prácticas para minimizar el riesgo de cumplimiento.
- Las soluciones GRC de TI y seguridad aprovechan información oportuna sobre datos, infraestructura y aplicaciones (virtuales, móviles, en la nube).
- Mejora de la eficiencia
- Centralizar los problemas en un único marco elimina esfuerzos duplicados.
- GRC crea una "fuente única de verdad" para proporcionar información coherente y actualizada a todos.
- Optimización de las actividades de la GRC
- El seguimiento del cumplimiento, los riesgos y la gobernanza puede automatizarse para Reduce el trabajo manual.
- Muchas tareas pueden sistematizarse para ahorrar tiempo y Reduce errores.
- Gestión de modelos financieros y impulsados por IA
- El GRC guía el desarrollo, validación y uso de modelos.
- Facilita catalogar y gestionar todos los modelos en uso.
- GRC asegura que los modelos cumplan sons con la normativa aplicable.
- GRC proporciona directrices y estándares sobre cómo las organizaciones pueden utilizar la IA de forma ética.
- Evaluación y reducción de riesgos
- Las organizaciones pueden Obtén la prevención utilizando el marco para identificar riesgos.
- GRC facilita la creación de escenarios para analizar y formular protecciones proactivas para prevenir problemas.
- Soporte para empresas con fallos normativos
- GRC puede ayudar a las organizaciones a rastrear y analizar incidentes para identificar causas raíz, y proporciona una pista de auditoría.
- El marco ayuda con las evaluaciones de impacto, la respuesta a incidentes y las acciones correctivas.
- GRC proporciona apoyo en caso de futuros fallos.
- Mejora del cumplimiento
- GRC ayuda a las organizaciones a identificar áreas donde son incumplientes y vulnerables.
- Apoya la elaboración de informes proactivos.
- GRC contribuye a crear una cultura de cumplimiento.
- Mejores políticas y gestión
- Las organizaciones pueden estandarizar sus políticas y aplicarlas de forma consistente.
- Está más fácil responder a cambios regulatorios de forma rápida, incluso automática.
- Las empresas pueden Haz decisiones más rápidas y informadas.
Soluciones GRC
Para atender las necesidades de GRC, muchas organizaciones son recurriendo a soluciones tecnológicas. Estas soluciones Permite a la dirección supervisar GRC en toda la empresa asegurando que los procesos empresariales y la tecnología de la información sigan alineándose con los requisitos de gobernanza, riesgo y cumplimiento de la organización. Las capacidades incluyen:
- Gestión de riesgos (registro, análisis y gestión)
- Gestión documental
- Gestión de auditorías
- Reportajes
- Analítica
Sin embargo, contar con una herramienta GRC por sí sola no es suficiente para garantizar una GRC efectiva. La tecnología no tiene ética: las personas sí. Por tanto, la GRC debe abordarse desde la perspectiva de las personas y los procesos, incluso antes de que se están considerada la tecnología.
Sin embargo, la tecnología está muy bien facilitadora para reducir la carga de "cumplimiento" que conlleva la recopilación y gestión de los registros necesarios para demostrar que la organización está cumpliendo con los requisitos de GRC, sin sobrecargar a los empleados que deberían centrarse en generar valor.
Retos de implementar sistemas GRC
A pesar de las muchas ventajas, implementar sistemas GRC puede ser difícil para algunas organizaciones. Para facilitar la adopción y Obtén el máximo valor del marco, considera cómo abordar cuestiones como:
- Gestión del Cambio
- Aunque GRC apoya tomar buenas decisiones en un entorno empresarial que está cambiando rápidamente, algunas organizaciones resisten el cambio o carecen de agilidad para actuar ante nuevos conocimientos.
- Gestión de datos
- GRC permite romper silos de datos, de modo que los datos de cualquier parte de la organización puedan compartirse entre ellas. Sin embargo, eliminar los datos duplicados y abordar los problemas de gestión de datos son desafíos muy reales.
- Falta de un marco integral de GRC
- Algunas organizaciones tienen dificultades para integrar la GRC de forma fluida en todas las actividades empresariales, lo que conduce a un marco GRC fragmentado.
- Desarrollo de la cultura ética
- La naturaleza colaborativa de GRC y la necesidad de compartir y transparencia pueden desafiar el statu quo de algunas organizaciones. Un liderazgo claro y el reconocimiento del comportamiento ético son claves para establecer una nueva cultura.
- Tecnología y otros recursos insuficientes
- Los sistemas informáticos heredados pueden no tener la flexibilidad ni el potencial para escalar, lo que ralentiza la adopción y genera más trabajo manual.
- La implementación requiere una inversión de tiempo, talento y dinero, algo que puede no ser posible en algunas organizaciones.
- Formación insuficiente
- Tu organización puede no contar con personal cualificado en la implementación y problemas de GRC. El resultado puede provocar resistencia a la adopción de GRC y una mala implementación.
Recursos adicionales
Explora más sobre este tema en el blog de Seguridad y Cumplimiento de BMC y nuestra Guía de Seguridad y Cumplimiento.
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.