




Puntos clave: La seguridad de la información (InfoSec) protege los datos garantizando la confidencialidad, integridad y disponibilidad frente a amenazas como el hackeo. Los pasos clave incluyen identificar activos, evaluar riesgos e implementar controles para Protege información sensible.
- La Seguridad Informática es fundamental para la protección de datos en el panorama digital actual.
- La tríada de la CIA (Confidencialidad, Integridad, Disponibilidad) está fundamental en las prácticas de InfoSec.
La necesidad de proteger la información de tu organización ha pasado de ser un trabajo operativo a un imperativo estratégico. Al fin y al cabo, la era digital ha anclado los datos como el activo más importante para cualquier entidad, independientemente de tu sector. Por ello, muchos actores malintencionados quieren Obtén tus datos, mediante hacking, ingeniería social y otras técnicas. Y con Cybersecurity Ventures esperando que el coste del cibercrimen alcance los 10,5 billones de dólares anuales para 2025, no está de extrañar que el Foro Económico Mundial haya informado de las amenazas de ciberseguridad y el fallo de la infraestructura informática como algunos de los riesgos globales de mayor impacto en esta década. Además, son las normativas sobre protección de datos personales que conllevan fuertes multas por infracciones, dejando muy limitadas opciones para las organizaciones que no Ve la seguridad de la información como una prioridad máxima.
¿Qué es la Seguridad de la Información?
La norma ISO/IEC 27000:2018 define la seguridad de la información como la preservación de la confidencialidad, la integridad y la disponibilidad de la información. A menudo conocida como la tríada de la CIA, son los elementos fundamentales de cualquier esfuerzo de seguridad de la información. También considera otras propiedades, como la autenticidad, la no repudiación y la fiabilidad.

La Tríada de la CIA de InfoSec
Echemos un vistazo rápido a cada propiedad:
- Confidencialidad. La propiedad de que la información no está disponible ni divulgada a individuos, entidades o procesos no autorizados. Aquí consideramos que los datos que solo deberían ser vistos por quienes tienen la autorización adecuada; quienes no son tienen restricciones. Piensa en tus historiales médicos, la nómina de recursos humanos o las estrategias de una empresa cayendo en manos equivocadas.
- Integridad. La propiedad de la precisión y la completitud de la información. Aquí, no queremos que nuestros datos están diferentes de lo que esperamos. Por ejemplo, que alguien añada varios ceros al saldo de su cuenta bancaria o cambie la dirección de entrega en tu cuenta de comercio electrónico.
- Disponibilidad. La propiedad de ser accesible y utilizable bajo demanda por una entidad autorizada. Si no hay información disponible, la organización o sus clientes son obstaculizados para alcanzar sus objetivos. Por ejemplo, si no te acceder a tus correos electrónicos, o un hospital no puede acceder a los historiales médicos de los pacientes.
- Autenticidad. La propiedad de que una entidad está lo que dice ser. Aquí, esperamos que una persona, aplicación o proceso están exactamente quien o qué se identifica como tal. Por ejemplo, el usuario Michael ha iniciado sesión con su nombre de usuario y contraseña o token—y en realidad están Michael.
- No repudiación. La capacidad de probar la ocurrencia de un evento o acción reclamado y sus entidades originadoras. Esto implica proporcionar pruebas irrefutables de que alguien hizo algo, o que algo sucedió. Esta propiedad están especialmente útil para asignar responsabilidad por acciones, por ejemplo, quién creó o aprobó una transacción.
- Fiabilidad. La propiedad de un comportamiento y resultados intencionados consistentes. Aquí, esperamos que nuestros sistemas de información funcionen como deben y sean capaces de procesar los datos de la manera correcta durante un periodo de tiempo esperado. A nadie le gusta un sistema que se bloquea cuando más te lo necesita o que están demasiado lento para satisfacer nuestras necesidades.
Implementación de la Seguridad de la Información
Los siguientes pasos pueden ayudarle a usted a implementar eficazmente la seguridad de la información en su organización.
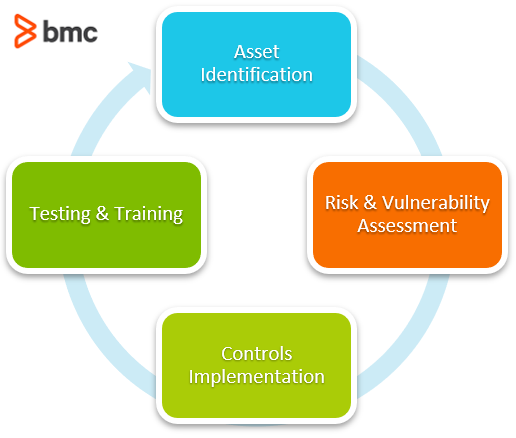
1. Identificar tus bienes
Un activo están cualquier cosa que están de valor para una organización, como personas, sistemas, procesos, edificios de oficinas, etc. En seguridad de la información, la identificación de activos está en determinarse qué activos gestionan los datos e información que son críticos para el éxito de la organización. Por supuesto, en la era digital, los activos principales serán los dispositivos informáticos, ya sean locales o en la nube. Un proceso formal de gestión de activos garantizará que se identifiquen, documenten y se asignen sus activos con fines de responsabilidad. Identificar activos es el primer punto en la gestión de la seguridad de la información. Un ejercicio de análisis de impacto empresarial puede utilizarse para identificar la criticidad de los activos y, por tanto, priorizar los esfuerzos de seguridad.
2. Evaluación del riesgo y la vulnerabilidad
Una vez que te has identificado los activos, tú puedes identificar amenazas a la información contenida en ellos. Un ejercicio de evaluación de riesgos y vulnerabilidades contribuirá en gran medida a este esfuerzo:
- Los riesgos son cualquier efecto de la incertidumbre sobre los objetivos y pueden considerarse oportunidades si son positivas o amenazas si son negativas.
- Una vulnerabilidad se está definida como una debilidad que puede ser explotada por una o más amenazas.
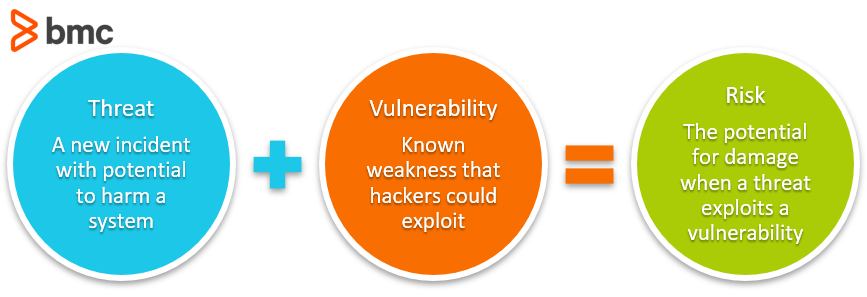
Los riesgos generalmente se documentan en un registro de riesgos junto con información como:
- Probabilidad e impacto si el riesgo se materializa
- Prioridad del riesgo basada en criterios de evaluación acordados
- Propietario del riesgo
- Plan de tratamiento de riesgo propuesto
- Riesgo residual tras el tratamiento
Usted también documentaría dónde son aceptados riesgos por la organización en el registro de riesgos. Las vulnerabilidades se incluirían como parte de los registros de riesgos de activos e incluirían información sobre cómo abordar o contener cualquier amenaza explotadora. Para encontrar información pública sobre vulnerabilidades conocidas, consulte las referencias de Vulnerabilidades y Exposiciones Comunes (CVE) en línea. (Conozca más sobre evaluaciones de riesgos y vulnerabilidades.)
3. Implementación de controles
Una vez que te has evaluado tus riesgos y vulnerabilidades, tratar los riesgos es el siguiente paso lógico. Tú quieres asegurarte de que las propiedades mencionadas antes son mantenidas. Son tres categorías de controles de InfoSec:
- Controles físicos. Estos abordan riesgos que afectan a ubicaciones físicas como oficinas y centros de datos. Incluyen puertas, cerraduras, guardias, trampas para hombres, CCTV y pases de acceso biométricos, entre otros.
- Controles técnicos. Estos son controles centrados en la tecnología que abordan vulnerabilidades o contienen riesgos. Incluyen Sistemas de Detección y/o Prevención de Intrusiones (IDS/IPS), cortafuegos, cifrado, software antimalware y soluciones de Gestión de Información y Eventos de Seguridad (SIEM).
- Controles administrativos. Estos son los controles centrados en las personas, que incluyen políticas de seguridad de la información, revisiones de derechos de acceso, segregación de funciones y planes de continuidad del negocio, entre otros.
Un enfoque diferente para analizar los controles de InfoSec está basado en su posición al tratar con amenazas que se materializan. Por ejemplo:
- Los controles preventivos intentan evitar que la amenaza se materialice. Ejemplos son cortafuegos, control de acceso y políticas de utiliza aceptables, vallas, etc.
- Los controles de detective detectan una amenaza en cuanto se materializa, como CCTV, IDS/IPS y SIEM.
- Los controles correctivos revierten el impacto de las amenazas materializadas, como el software antimalware.
Las organizaciones suelen desplegar múltiples tipos de controles para cubrir todas las necesidades. Este enfoque están denomina defensa en profundidad, donde capas y capas de controles son utilizan para limitar el impacto de amenazas materializadas o vulnerabilidades explotadas. Por ejemplo, los cortafuegos bloquean el acceso por parte de actores maliciosos, pero si se penetran, te tener una red segregada e información cifrada que están respaldada en una ubicación alternativa.
4. Pruebas y formación
Una vez que son los controles estén en marcha, debe existir un mecanismo para probar regularmente los controles y asegurarse de que siguen siendo efectivos frente a amenazas en evolución. Esto puede incluir:
- Pruebas de auditoría
- Pruebas de penetración
- Pruebas de recuperación ante desastres
Los resultados de estas pruebas deben documentarse. Tras la revisión, te convendrá acordar acciones correctivas o de mejora y luego seguirlas hasta su implementación. El cortafuegos humano sigue siendo la mejor forma de defensa, y no mantener informados al personal y a los clientes sobre la seguridad de la información puede hacer que los mejores controles de seguridad sean inútiles. Un programa regular para educar a los usuarios sobre amenazas a la seguridad de la información es fundamental. Se pueden emplear diversos medios, como:
- Talleres
- Formación online
- Boletines de seguridad
- Pruebas de phishing
- Y más
La Seguridad Informática es una política fundamental
Para cualquier empresa u organización, son algunas políticas de TI que son absolutamente críticas, y la Seguridad Informática es una de ellas. No esperes hasta que sea demasiado tarde para Protege tus datos e información en los activos.
Lecturas relacionadas
- Blog de Seguridad y Cumplimiento de BMC
- Política de Seguridad TI: Componentes clave y mejores prácticas para cada empresa
- Introducción a la seguridad de datos
- Certificaciones en Seguridad TI: Una introducción
- Principales conferencias de Seguridad TI, Seguridad de la Información y Ciberseguridad
Guía de Seguridad y Cumplimiento
- Peores brechas de datos de 2021: 4 ejemplos críticos
- ¿Qué es la tríada de seguridad de la CIA? Confidencialidad, integridad, disponibilidad explicadas
- ¿Qué es la Seguridad de la Información? Seguridad de la información explicada
- ¿Qué es la CVE? Vulnerabilidades y exposiciones comunes explicadas
- Introducción al cumplimiento SOX
- Certificaciones en Seguridad TI: Una introducción
- Profesional Certificado en Seguridad de Sistemas de Información (CISSP): Una introducción
- Auditor Certificado de Sistemas de Información (CISA): Una introducción
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.