




Puntos clave: Una cadena automatizada de gobernanza de IA integra Control-M, Amazon Bedrock y Snowflake para mejorar los procesos de reequilibrio de carteras. Garantiza resultados fiables validando datos, generando informes y orquestando flujos de trabajo para una toma de decisiones oportuna.
- Control-M gestiona todo el ciclo de vida del flujo de trabajo para el control operativo.
- AWS DataBrew valida los datos para evitar salidas poco fiables.
Conoce cómo Control-M orquesta una cadena de gobernanza de IA de calidad de producción con Amazon Bedrock, Snowflake, DataBrew, SES y QuickSight — de forma fiable.

Conseguir que un agente de IA produzca una respuesta convincente en un patio de recreo están sencillo. Conseguir que ese mismo agente produzca resultados fiables y fiables cada trimestre —con datos nuevos, en la secuencia correcta, con resultados entregados a las personas y sistemas adecuados— están un problema completamente distinto.
La diferencia entre una demo y un flujo de trabajo de IA en producción normalmente no están el agente en sí. Lo están todo lo que lo rodea, como la validación de datos, orquestación, sincronización y visibilidad operativa.
Los agentes necesitan datos validados aguas arriba antes de razonar sobre ellos. Una alucinación causada por una instantánea de gobernanza obsoleta o un indicador de riesgo ausente no está simplemente un problema de modelo, sino que está un problema de fiabilidad de la canalización. Al mismo tiempo, los sistemas aguas abajo deben actuar correctamente sobre la salida del agente: hay que generar informes, actualizar paneles, archivar recomendaciones y persistir las decisiones de gobernanza para la auditabilidad.
Todo esto debe ocurrir en la secuencia correcta, con visibilidad operativa, gestión de dependencias y gestión de fallos a lo largo de todo el flujo de trabajo.
Este es el problema de la orquestación. También es uno de los mayores retos que enfrentan las organizaciones al pasar de la experimentación a la producción.
En esta publicación, te mostramos cómo construir una cadena de gobernanza de IA de extremo a extremo y grado producción utilizando Control-M de BMC para la orquestación de flujos de trabajo, Amazon Bedrock Agents para razonamiento de portafolios impulsado por IA y servicios analíticos de AWS incluyendo AWS DataBrew, Amazon Simple Email Service (Amazon SES), Amazon QuickSight y Amazon Simple Storage Service (Amazon S3). La pipeline ingiere datos de gobernanza S&P 500 de Snowflake, invoca un Amazon Bedrock Agent para generar recomendaciones estratégicas de reequilibrio de carteras y orquesta todo el ciclo de vida downstream, incluyendo la generación de informes PDF, distribución de correos electrónicos, persistencia de decisiones y actualización del panel de control.
Qué construimos y por qué
Esta está la Fase 3 de una serie de tres partes sobre la operacionalización de datos y flujos de trabajo de IA con Control-M. La Fase 1 abarcó la construcción de una pipeline fiable de ETL y análisis descriptivo para los datos de mercado del S&P 500, orquestada por Control-M y visualizada a través de Amazon QuickSight. La Fase 2 amplió esa base hacia la analítica predictiva, orquestada por Control-M para generar previsiones de rendimiento, estimaciones de volatilidad, puntuaciones de confianza y señales de compra/venta.
La Fase 3 da el siguiente paso: en lugar de generar solo puntuaciones predictivas, un agente de IA ahora razona sobre las condiciones actuales del mercado, evalúa señales de gobernanza y produce recomendaciones de reequilibrio de cartera que impulsan acciones operativas aguas abajo.
El resultado empresarial están un flujo de trabajo trimestral de gobernanza para el reequilibrio estratégico de carteras.
Un Agente Bedrock de Amazon – el Agente Estratégico de Activos / Reequilibrio de Carteras Sentinel-1 – ingiere inteligencia de mercado lista para gobernanza de Snowflake, la compara con la asignación actual de carteras y determina si señales de fragilidad del mercado como la disminución de amplitud, la expansión de volatilidad y la dispersión de retornos justifican una estrategia de asignación más defensiva.
Cuando son detectan condiciones de riesgo elevadas, el flujo de trabajo recomienda reducir la exposición a la tecnología y redistribuir las asignaciones hacia Staples, Utilities y Cash.
Control-M orquesta el ciclo de vida operativo posterior generando informes ejecutivos en PDF de gobernanza, archivando informes en Amazon S3, distribuyendo informes a través de Amazon SES, recuperando decisiones de gobernanza en Snowflake y actualizando los paneles de Amazon QuickSight para mayor visibilidad operativa.
Esto está lo que transforma un flujo de trabajo de IA de una invocación de modelo aislado en una plataforma de gobernanza de nivel de producción.
Arquitectura
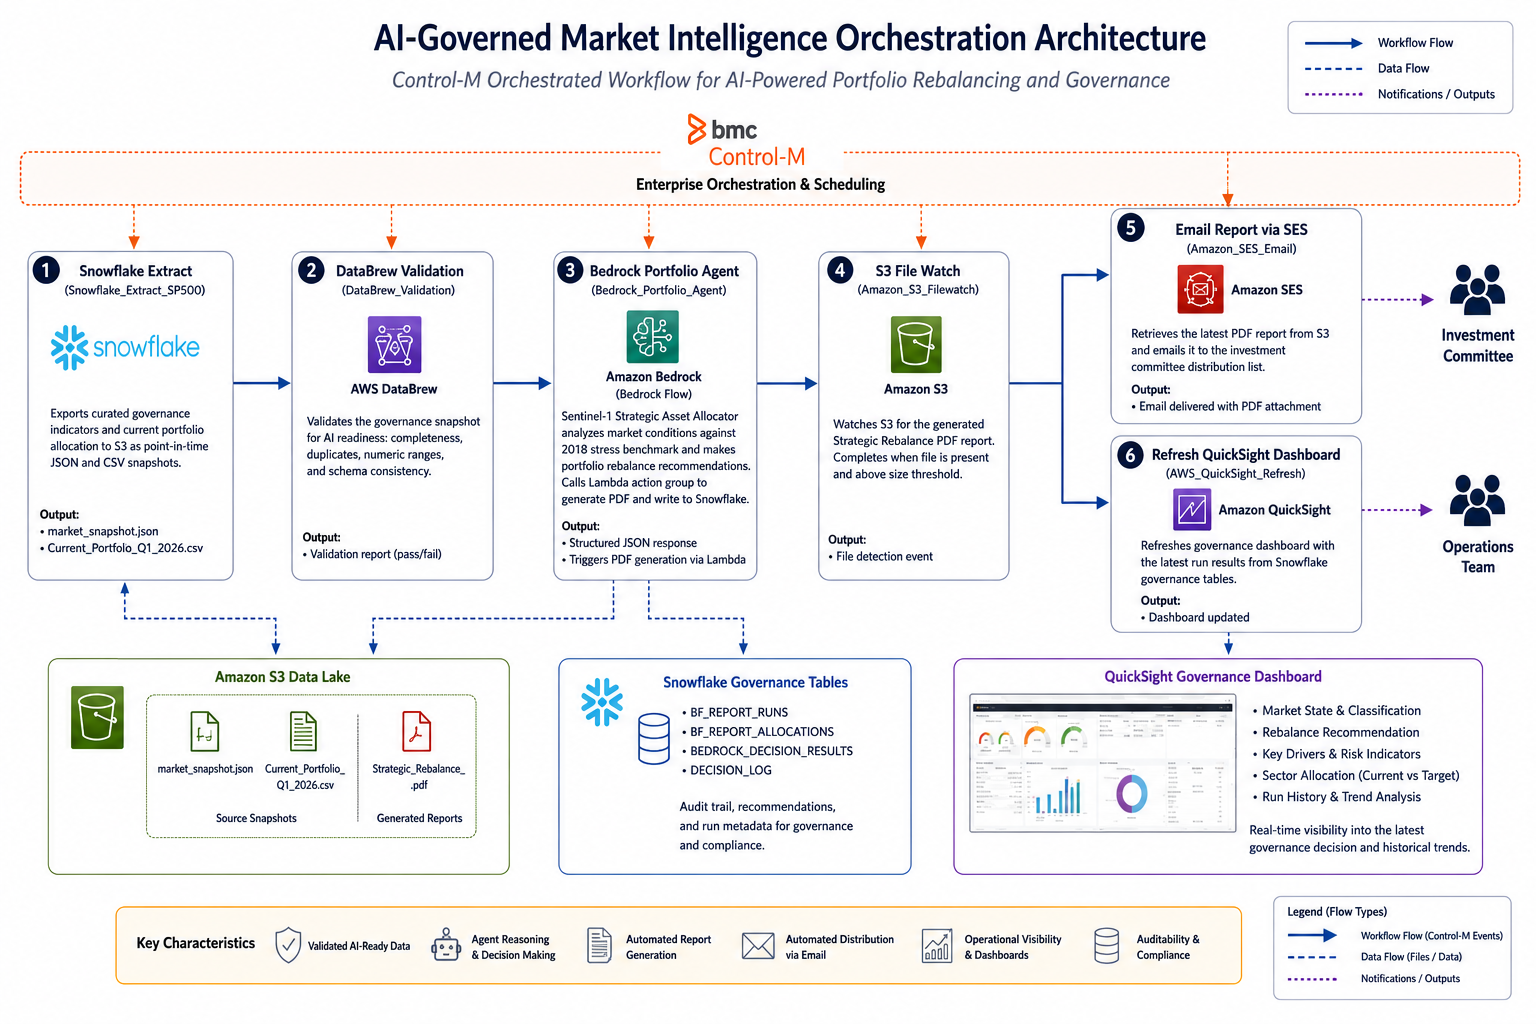
La pipeline de la Fase 3 se basa en la base de datos Snowflake y S3 establecida en las fases anteriores. Control-M orquesta todo el ciclo de vida del flujo de trabajo en Snowflake, AWS DataBrew, Amazon Bedrock, AWS Lambda, Amazon SES, Amazon S3 y Amazon QuickSight.
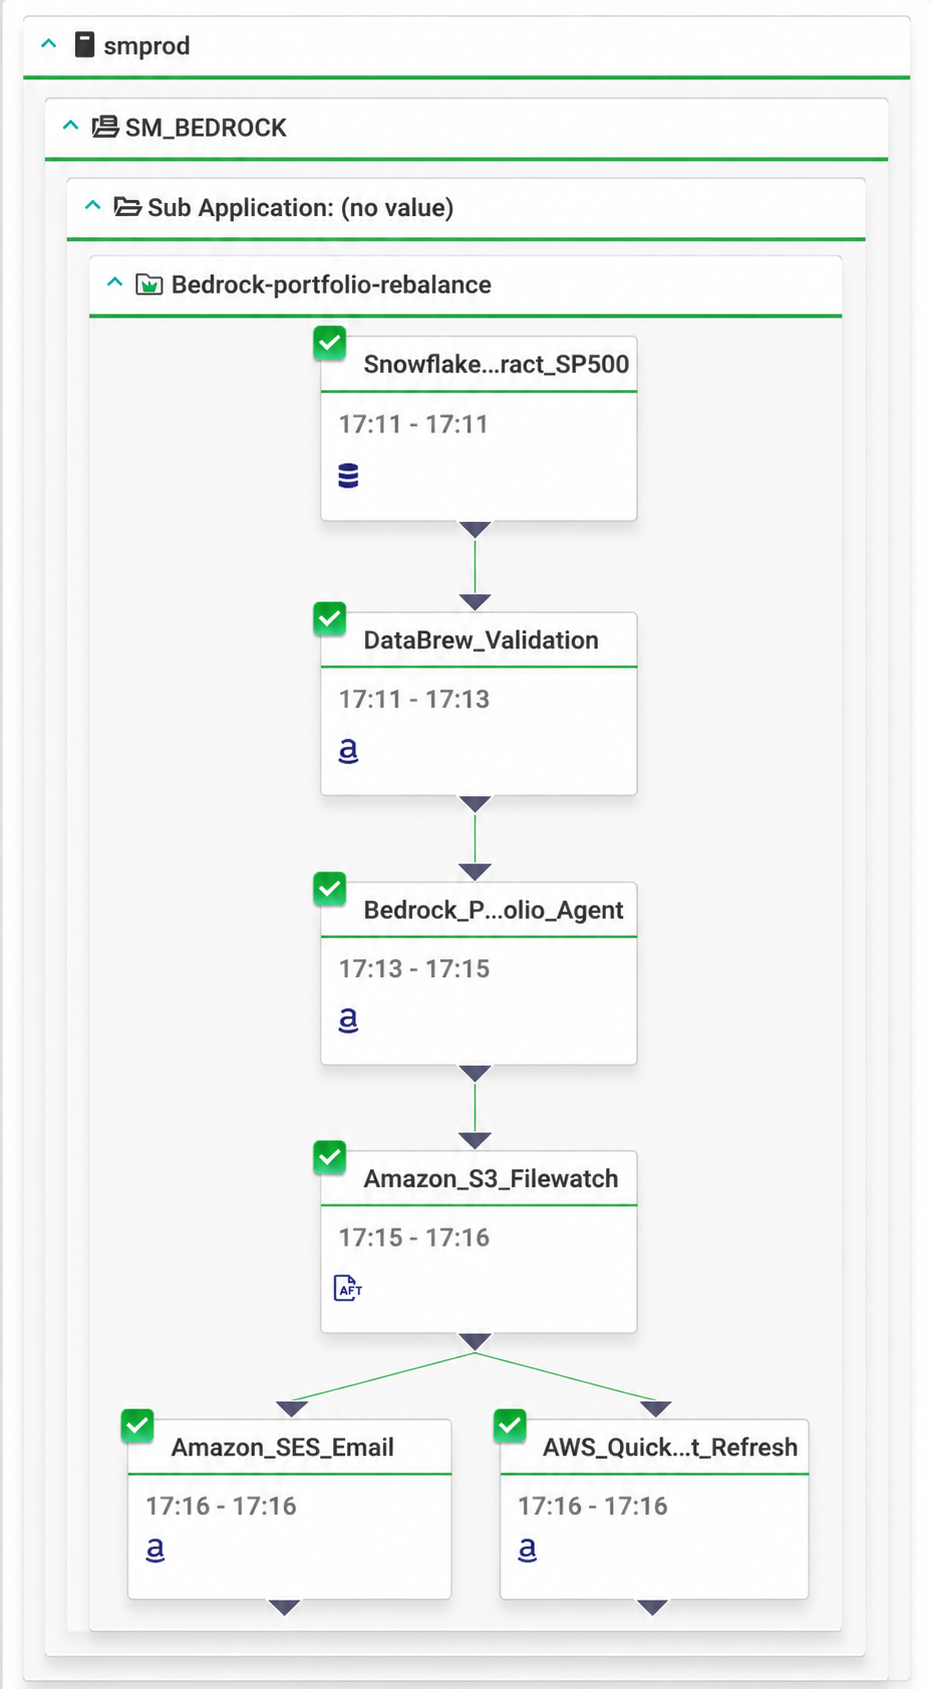
A un nivel general, el flujo de trabajo de orquestación sigue esta cadena de dependencias:
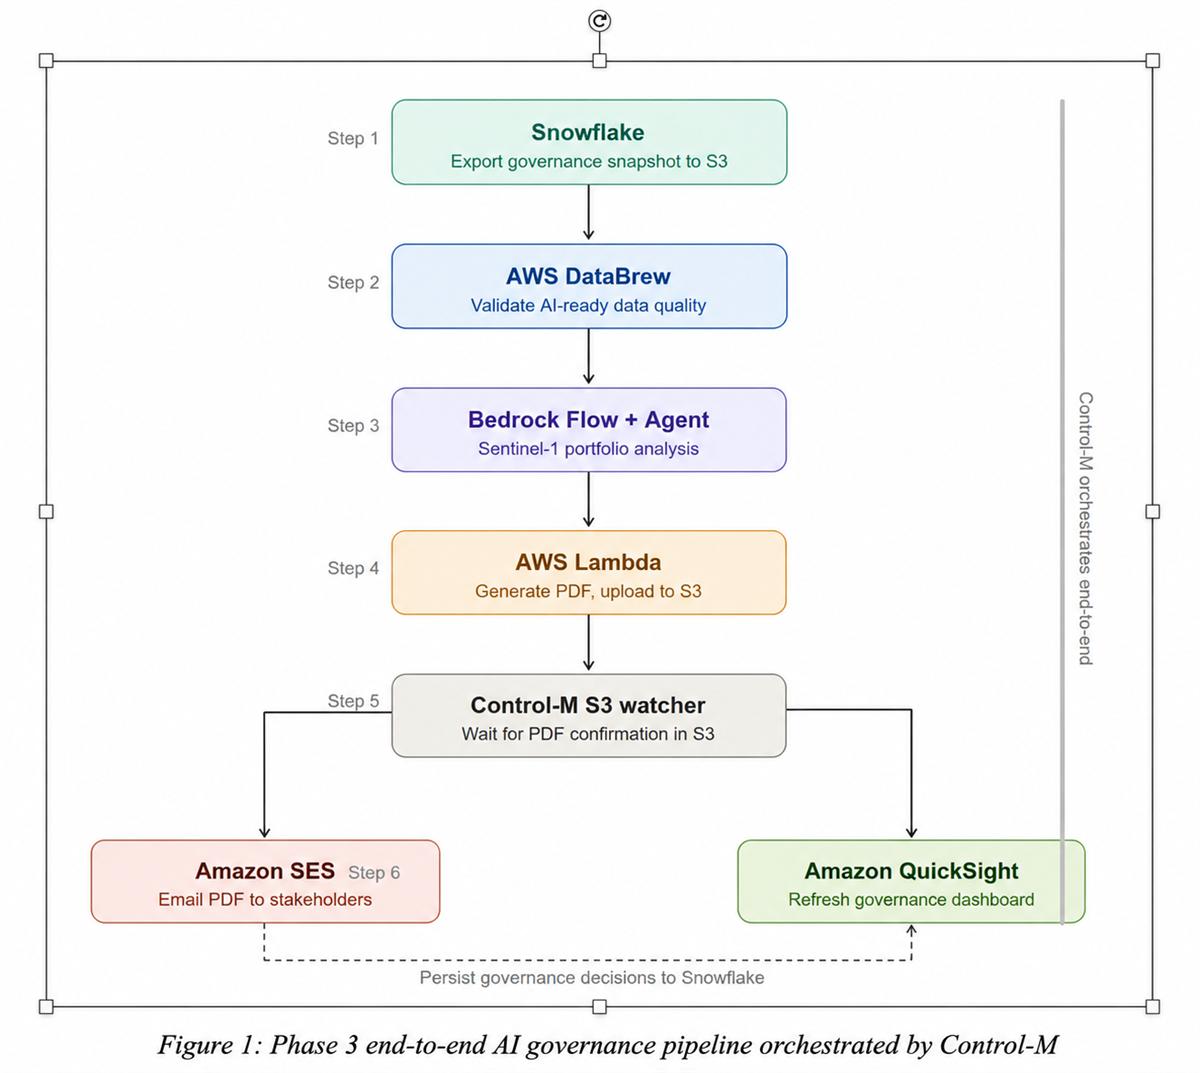
Cada trabajo comienza solo después de que su dependencia ascendente se complete con éxito. Si alguna etapa falla, Control-M detiene el flujo de trabajo antes de que los resultados de gobernanza incompletos o poco fiables lleguen a los usuarios posteriores.
Dos decisiones arquitectónicas se volvieron especialmente importantes durante la implementación.
La primera fue separar el razonamiento de Bedrock de la generación de PDF. Las versiones anteriores intentaban pasar el contenido PDF directamente a través de la respuesta de Bedrock. Esto causaba problemas de corrupción porque los datos binarios se gestionaban como texto. La arquitectura final mantiene al Agente Bedrock centrado en el razonamiento y la generación estructurada de JSON, mientras que Lambda se encarga de la generación de PDF, renderizado de gráficos, archivo en S3 y persistencia en Snowflake.
La segunda fue introducir un watcher S3 como puerta de sincronización. Incluso después de que Bedrock Flow completara, el PDF generado podía seguir subiéndose a través del proceso Lambda aguas abajo.
El observador de Transferencia Gestionada de Archivos (MFT) de Control-M solucionó esto esperando a que el informe existiera físicamente en S3 antes de publicar los pasos de actualización del correo electrónico y del panel.
Esto transformó el flujo de trabajo en una cadena de orquestación determinista en lugar de una colección de servicios en la nube poco conectados.
Antes de desplegar esta solución, asegúrate de que te contas con lo siguiente:
- Una cuenta activa de AWS con acceso administrativo
- Acceso a Amazon Bedrock con Anthropic Claude 3.5 Sonnet habilitado en tu región AWS
- Una cuenta Snowflake con los conjuntos de datos de gobernanza seleccionados por S&P 500 de las Fases 1 y 2
- Entorno Control-M (v9.0.21+) con el complemento de integración Control-M para AWS instalado
- Un cubo de Amazon S3 para preparar instantáneas de gobernanza y archivar informes PDF
- Roles IAM configurados para acceso a Bedrock, Lambda, S3, SES y QuickSight (Ve Consideraciones de Seguridad)
- Amazon SES configurado con identificaciones verificadas de remitente y destinatario para la distribución de correos electrónicos
- Funciones AWS Lambda desplegadas para generación de PDFs, archivo S3 y persistencia en Snowflake (con capas Lambda requeridas para ReportLab y Matplotlib)
- Una cuenta de Amazon QuickSight con una conexión Snowflake configurada para la visualización del panel de gobernanza
Paso 1: Exportar la instantánea de gobernanza desde Snowflake
Los conjuntos de datos históricos y de gobernanza seleccionada del S&P 500 se encuentran en Snowflake. Antes de que el agente de Bedrock pueda razonar sobre los datos, el flujo de trabajo exporta los indicadores de gobernanza a una instantánea JSON estructurada en Amazon S3.
El contexto de gobernanza proviene de VW_MARKET_TREND_CONTEXT, una visión curada de Snowflake que proporciona indicadores de amplitud de mercado, métricas de volatilidad, ancho de banda de Bollinger, dispersión de rendimiento, señales de fuerza de medias móviles y puntuaciones de riesgo de gobernanza.
El flujo de trabajo exporta estos datos a market_snapshot.json, que se convierte en el contexto de gobernanza consumido por el Agente Bedrock.
Consideraciones de seguridad
    COPY INTO @SP500_CURATED.GOVERNANCE.SP500_S3_STAGE/market_snapshot.json
FROM (
SELECT ARRAY_AGG(
OBJECT_CONSTRUCT(
'date', DATE,
'risk_score', RISK_SCORE,
'vol_change', VOL_CHANGE,
'breadth_change', BREADTH_CHANGE,
'avg_volatility', AVG_VOLATILITY,
'pct_overbought', PCT_OVERBOUGHT,
'return_dispersion', RETURN_DISPERSION,
'dispersion_change', DISPERSION_CHANGE,
'pct_above_ma30', PCT_ABOVE_MA30,
'avg_bb_width', AVG_BB_WIDTH
)
) AS market_data
FROM SP500_CURATED.MARKET.VW_MARKET_TREND_CONTEXT
)
FILE_FORMAT = (TYPE = 'JSON' COMPRESSION = NONE)
OVERWRITE = TRUE
SINGLE = TRUE;
Exportar instantáneas de gobernanza a Amazon S3 antes de invocar el Agente Bedrock crea un artefacto de entrada de IA reproducible. Cada ejecución de flujo de trabajo se vuelve rastreable hasta la instantánea exacta de gobernanza utilizada durante el razonamiento. También desacopla la ejecución de Bedrock de las dependencias directas de bases de datos, mejorando la fiabilidad operativa y la auditabilidad.
El flujo de trabajo luego escribe los resultados de gobernanza en tablas Snowflake, incluyendo:
- BF_REPORT_RUNS
- BF_REPORT_ALLOCATIONS
- BEDROCK_DECISION_RESULTS
- DECISION_LOG
Estas tablas proporcionan historial de gobernanza, metadatos de flujos de trabajo, seguimiento de recomendaciones y auditoría operativa para informes y paneles posteriores.
Paso 2: Validar la instantánea para la preparación de la IA
Antes de que el Agente Bedrock procese la instantánea de gobernanza, AWS DataBrew valida los datos exportados. Esto se convierte en la puerta de datos lista para IA dentro de la tubería de orquestación.
La capa de validación verifica condiciones que podrían hacer que el Agente de la Roca Madre produzca recomendaciones de gobernanza engañosas:
- Instantáneas vacías de gobernanza
- Faltan indicadores de gobernanza como risk_score o breadth_change
- Registros duplicados
- Valores numéricos estructuralmente inválidos
- Inconsistencias de esquemas
Este paso se convierte en una de las salvaguardas operativas más importantes en la arquitectura.
El razonamiento de sistemas de IA sobre datos de gobernanza incompletos a menudo no falla obviamente. En cambio, producen recomendaciones con aspecto seguro basadas en entradas poco fiables. Al validar la instantánea antes de que comience la ejecución de Bedrock, Control-M asegura que solo los datos de gobernanza confiables lleguen a la capa de razonamiento.
Si la validación falla, el flujo de trabajo de Bedrock nunca se inicia.
Esta es una de las diferencias más claras entre un flujo de trabajo de IA de demostración y un flujo de trabajo de IA de producción.
Paso 3: Invocar el Agente de Reequilibrio de Carteras Bedrock
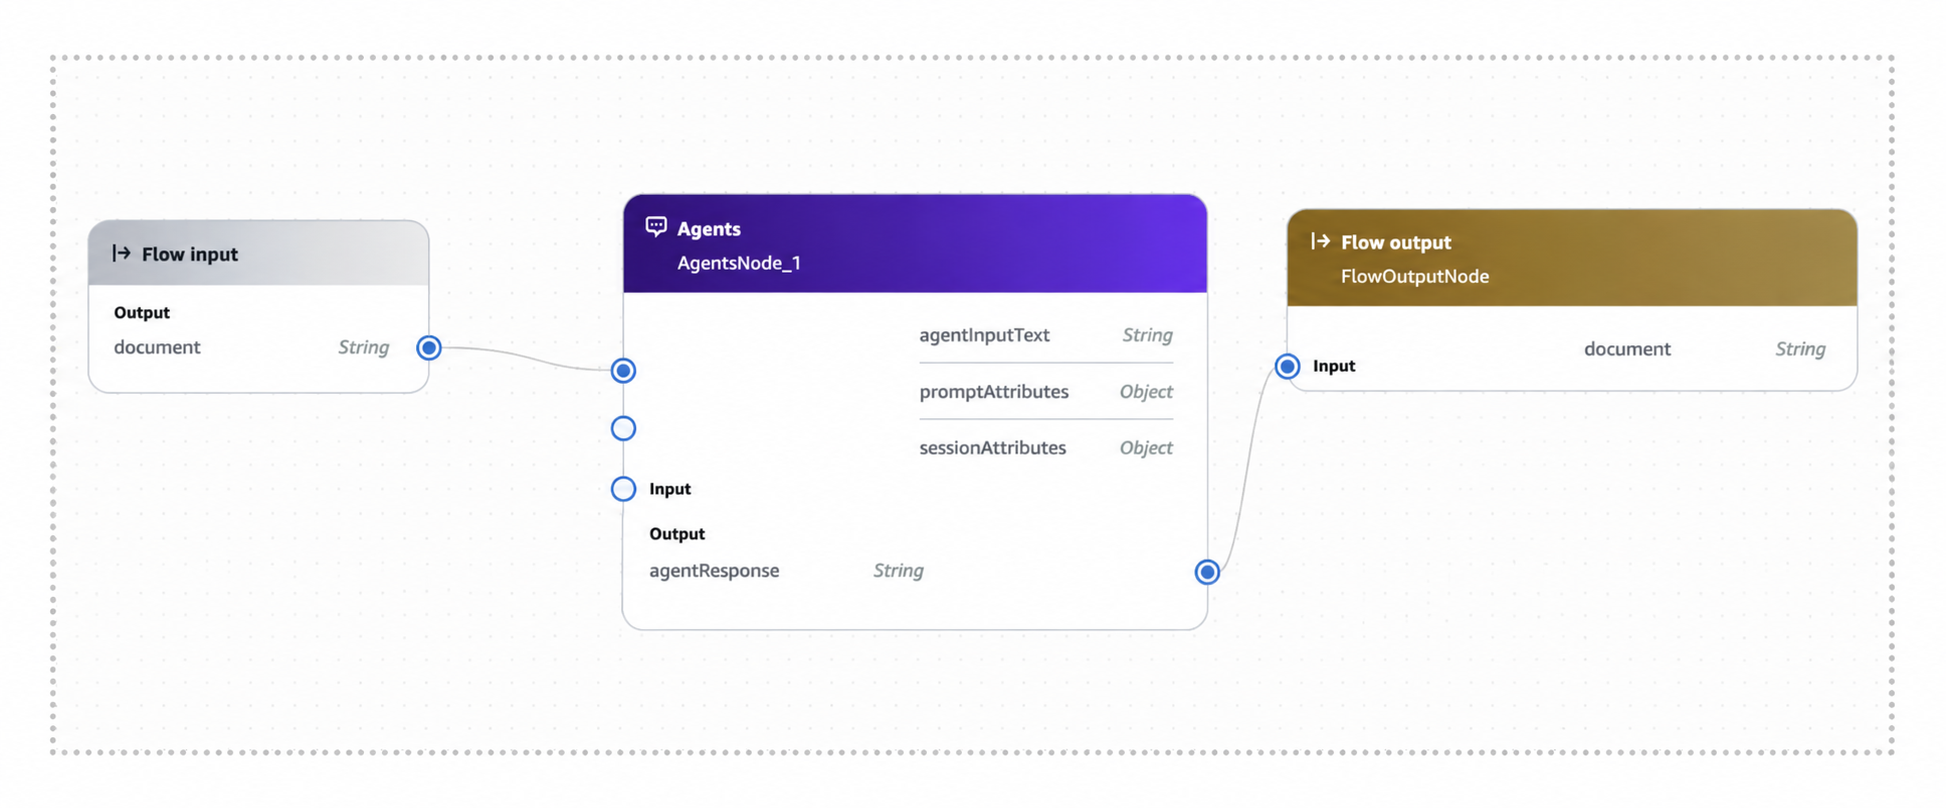
Con los datos de gobernanza validados en etapas en Amazon S3, Control-M invoca el flujo de trabajo Bedrock.
El flujo de trabajo utiliza Amazon Bedrock Flow y el Agente de Reequilibrio de Cartera Sentinel-1 que se ejecuta sobre Anthropic Claude 3.5 Sonnet. El agente compara las condiciones actuales del mercado con el periodo de estrés de 2018 y evalúa si está justificado un posicionamiento defensivo de cartera.
El agente utiliza Anthropic Claude 3.5 Sonnet en Amazon Bedrock. Este modelo fue seleccionado por su:
- Buen rendimiento en tareas de razonamiento estructurado y análisis financiero
- Ventana de contexto de 200K — suficiente para ingerir instantáneas completas de gobernanza sin truncamientos
- Generación de salida estructurada y consistente con fuerte cumplimiento de esquemas JSON
- Equilibrio rentable entre la calidad del razonamiento y la latencia de invocación para cargas de trabajo trimestrales de gobernanza
El Agente de Reequilibrio de Carteras Sentinel-1 está configurado con:
- Contexto de datos: Bucket S3 que contiene Current_Portfolio.csv y la instantánea histórica del benchmark del periodo de estrés de 2018 (market_snapshot.json)
- Grupo de Acción: La herramienta ReportArchiver recibe el análisis JSON estructurado, genera un informe de gobernanza en PDF con gráficos de asignación, lo archiva en S3 y devuelve un enlace de descarga seguro pre-firmado
- Instrucciones: Evalúa la expansión de la volatilidad, el deterioro de la amplitud del mercado, la dispersión de retornos y la concentración sectorial frente a periodos históricos de estrés. Clasifica el estado del mercado, produce recomendaciones de reequilibrio e invoca ReportArchiver con el análisis JSON estructurado completo.
El último prompt del flujo de trabajo utilizado durante la implementación fue:
Los datos del primer trimestre de 2026 están escenificados en S3 (usando el archivo Current_Portfolio.csv). Realiza un benchmark de fragilidad frente al periodo de estrés de 2018 y genera una propuesta de reequilibrio estratégico en PDF para el segundo trimestre. Necesito Ve el gráfico de los cambios sectoriales recomendados tanto aquí como dentro del PDF; por favor, renderiza todos los gráficos a 100 DPI para asegurarte de que el PDF están optimizado para archivo. Finalmente, archiva ese PDF en S3 a través de la herramienta ReportArchiver y proporcionadme el enlace de descarga seguro exacto.
El Agente de la Roca Madre evalúa la expansión de la volatilidad, el deterioro de la amplitud del mercado, la dispersión del rendimiento, las puntuaciones de riesgo de gobernanza, el riesgo de concentración sectorial y la similitud con condiciones de estrés históricas.
La respuesta resultante contiene clasificaciones de gobernanza, puntuaciones de confianza, recomendaciones de reequilibrio y resúmenes de gobernanza ejecutiva.
    {
"market_state": "HIGH_RISK",
"confidence": 0.91,
"recommended_action": "STRATEGIC_REBALANCE",
"rebalance_summary": "Trim Technology exposure by 4-5% and redistribute to Staples, Utilities, and Cash.",
"drivers": [
"Breadth deterioration",
"Elevated risk score",
"Volatility expansion",
"Technology overweight relative to defensive allocation"
],
"executive_summary": "Market fragility indicators suggest reducing concentration risk and increasing defensive allocation."
}
Esto se convierte en el punto de decisión de gobernanza dentro del flujo de trabajo. El Agente Bedrock no está simplemente generando una puntuación de clasificación, sino que está produciendo una recomendación de gobernanza de cartera basada en análisis de mercado multifactorial.
Paso 4: Confirma que el informe ha llegado a la temporada 3
Una vez completado el flujo de roca madre, el informe PDF generado puede seguir subiéndose a través del proceso Lambda aguas abajo.
Esto crea un desafío de sincronización.
Si el trabajo de correo electrónico de SES comienza inmediatamente después de que se complete la ejecución de Bedrock, podría intentar recuperar un informe que aún no haya llegado completamente a Amazon S3.
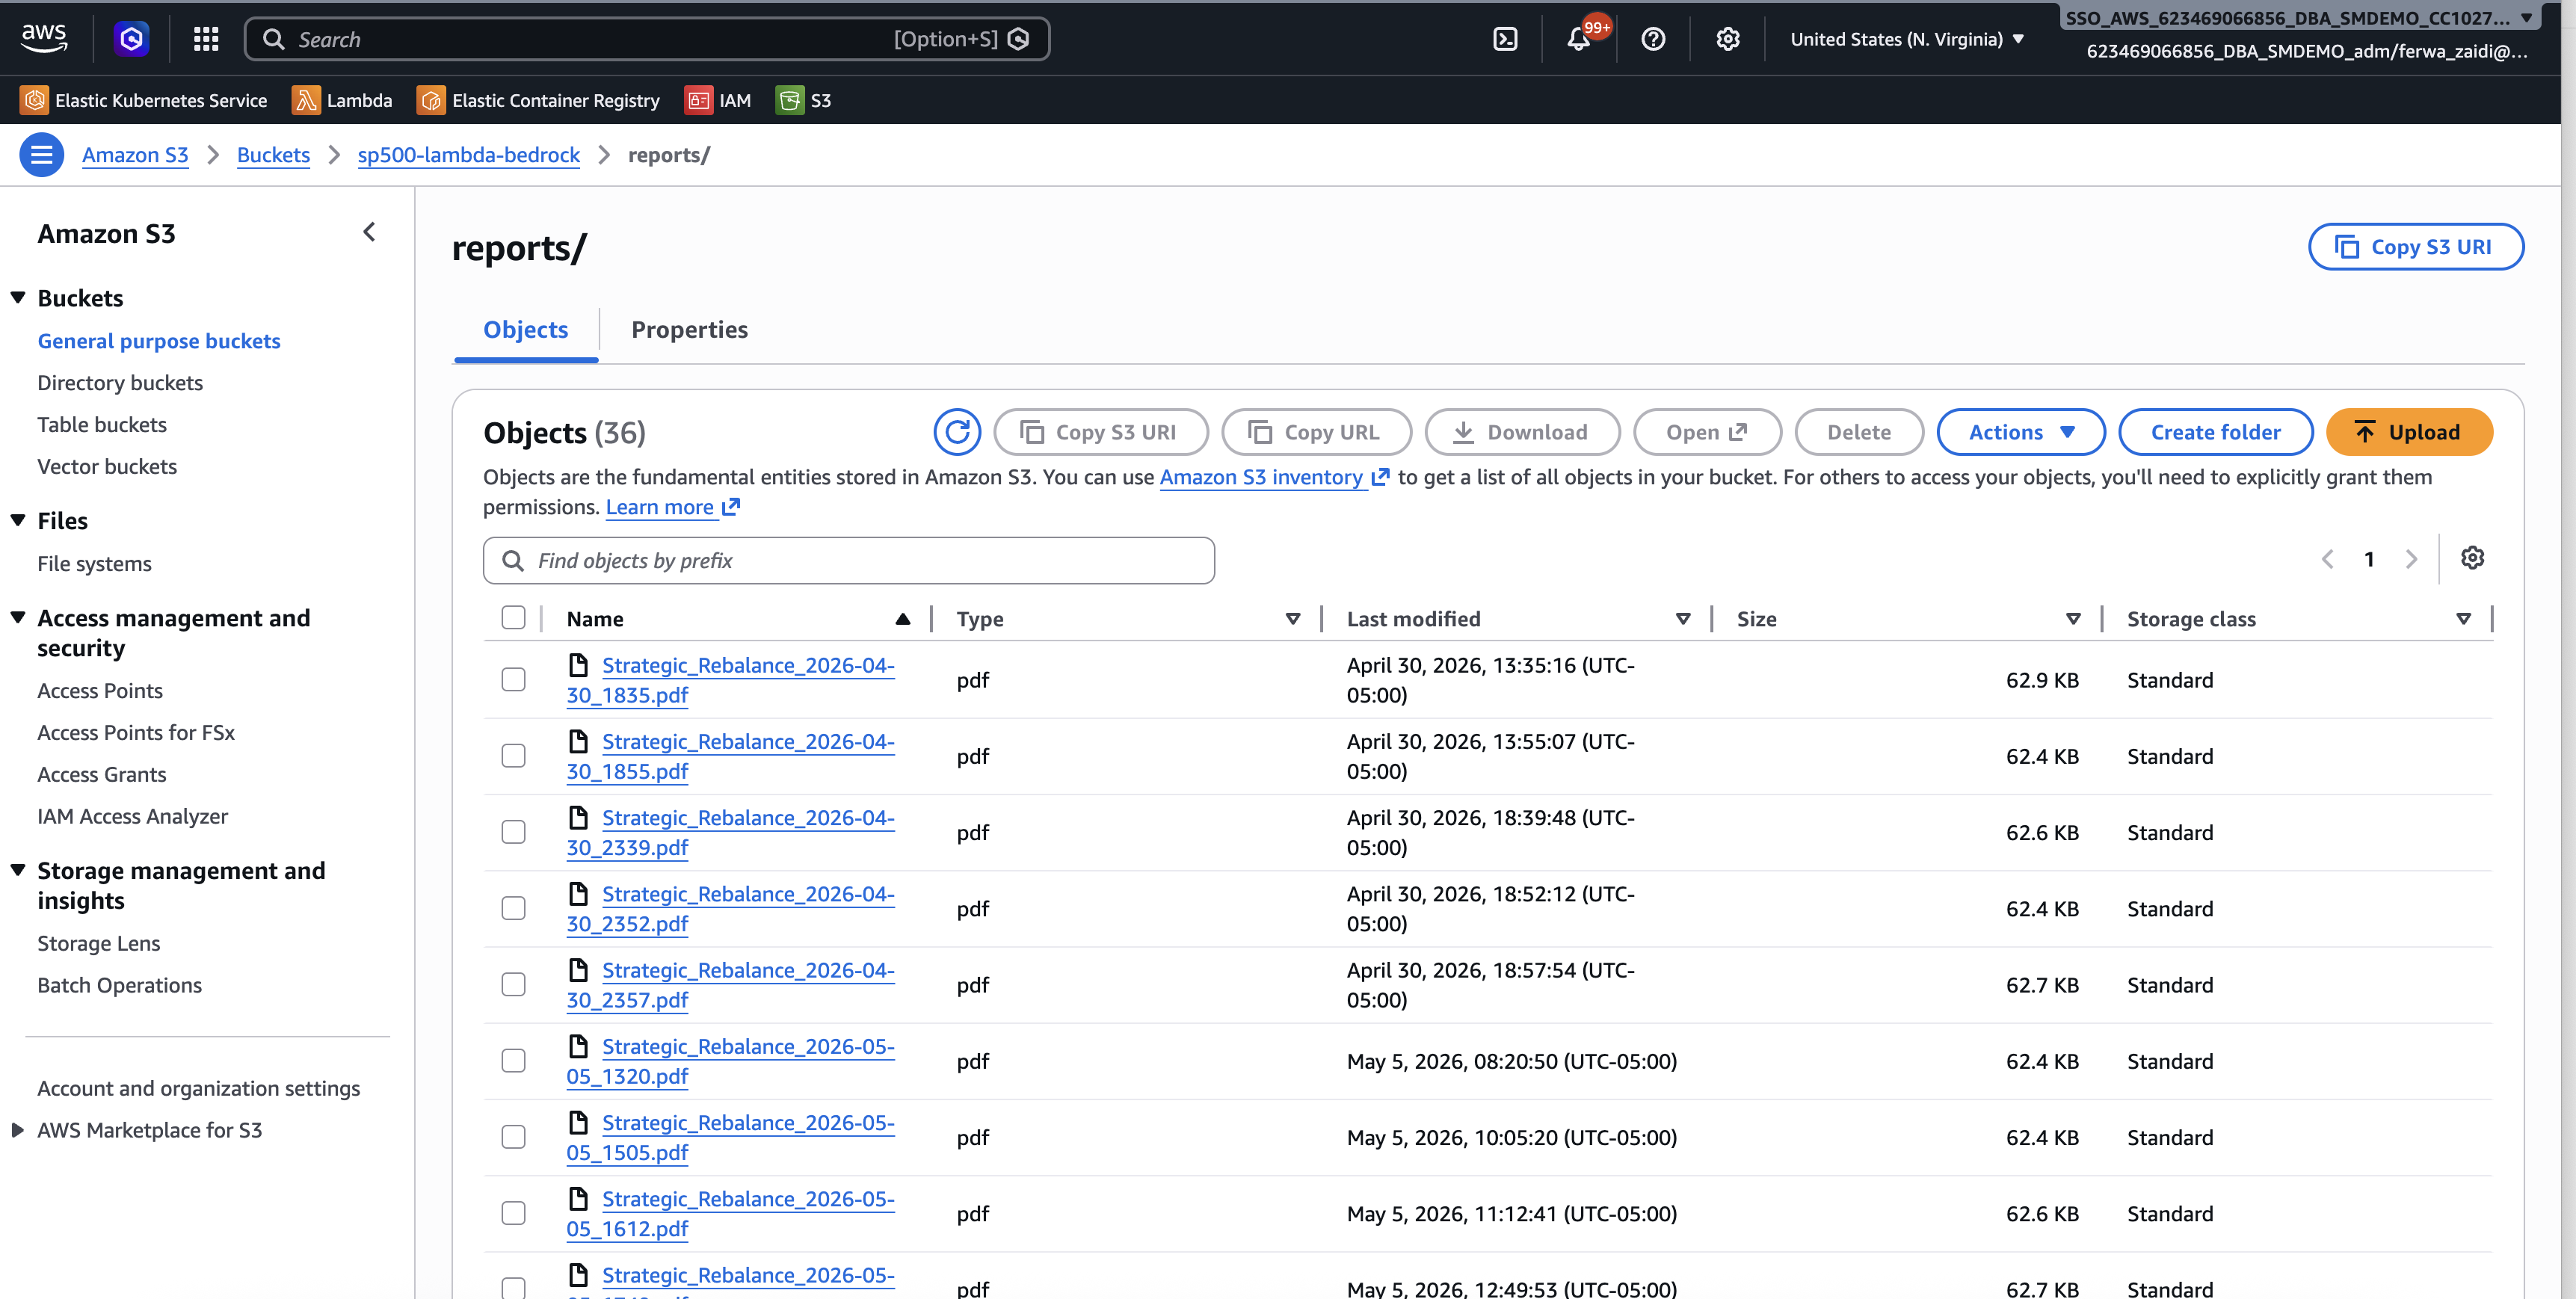
Control-M soluciona esto usando un trabajo de solo reloj MFT.
El vigilante supervisa:
s3://sp500-lambda-bedrock/reports/
Para informes que coincidan:
Strategic_Rebalance_*.pdf
El flujo de trabajo solo continúa una vez que el informe existe físicamente en Amazon S3 como un artefacto de gobernanza confirmado y completado. Esto transforma al observador de S3 en una puerta de sincronización en lugar de una simple tarea de monitorización. Garantiza que la distribución posterior del correo electrónico y las actualizaciones de paneles funcionen siempre.

Paso 5: Distribuye el informe a través de Amazon SES
Una vez que el informe están confirmado en Amazon S3, Control-M invoca el flujo de trabajo de distribución de correos posteriores.
Una función Lambda recupera el último informe PDF de gobernanza de Amazon S3 y lo distribuye a través de Amazon SES a los destinatarios configurados.
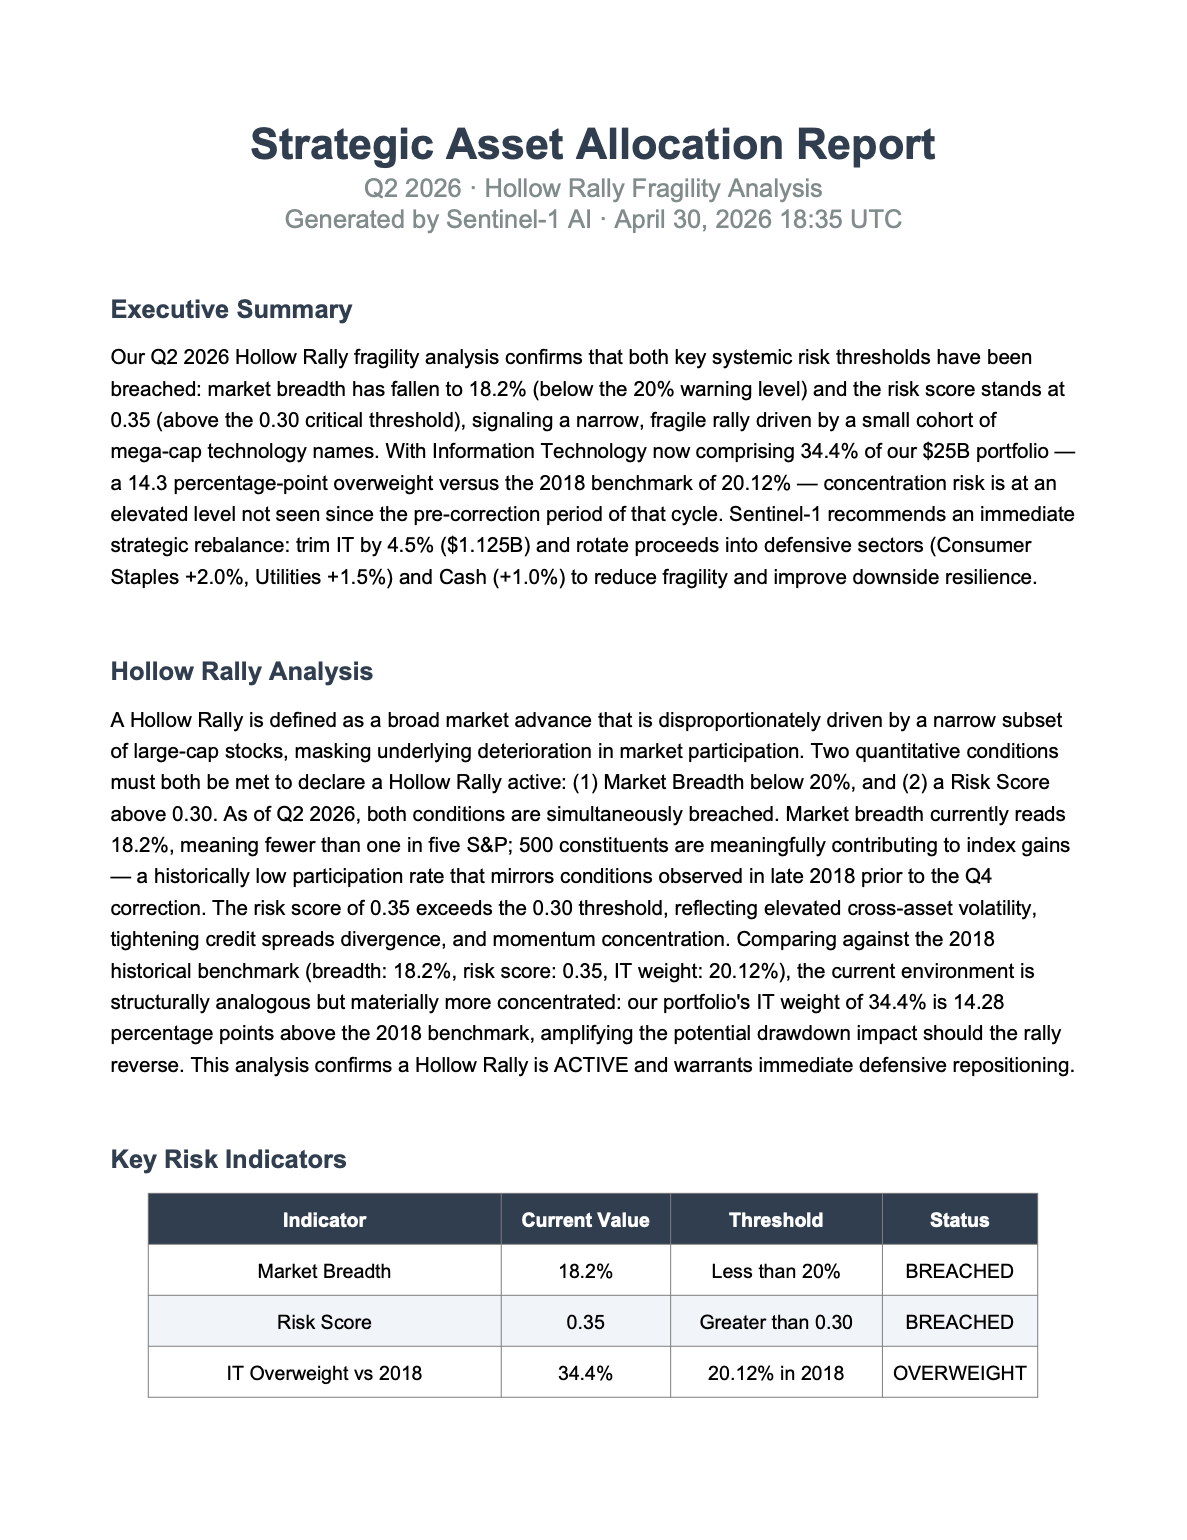
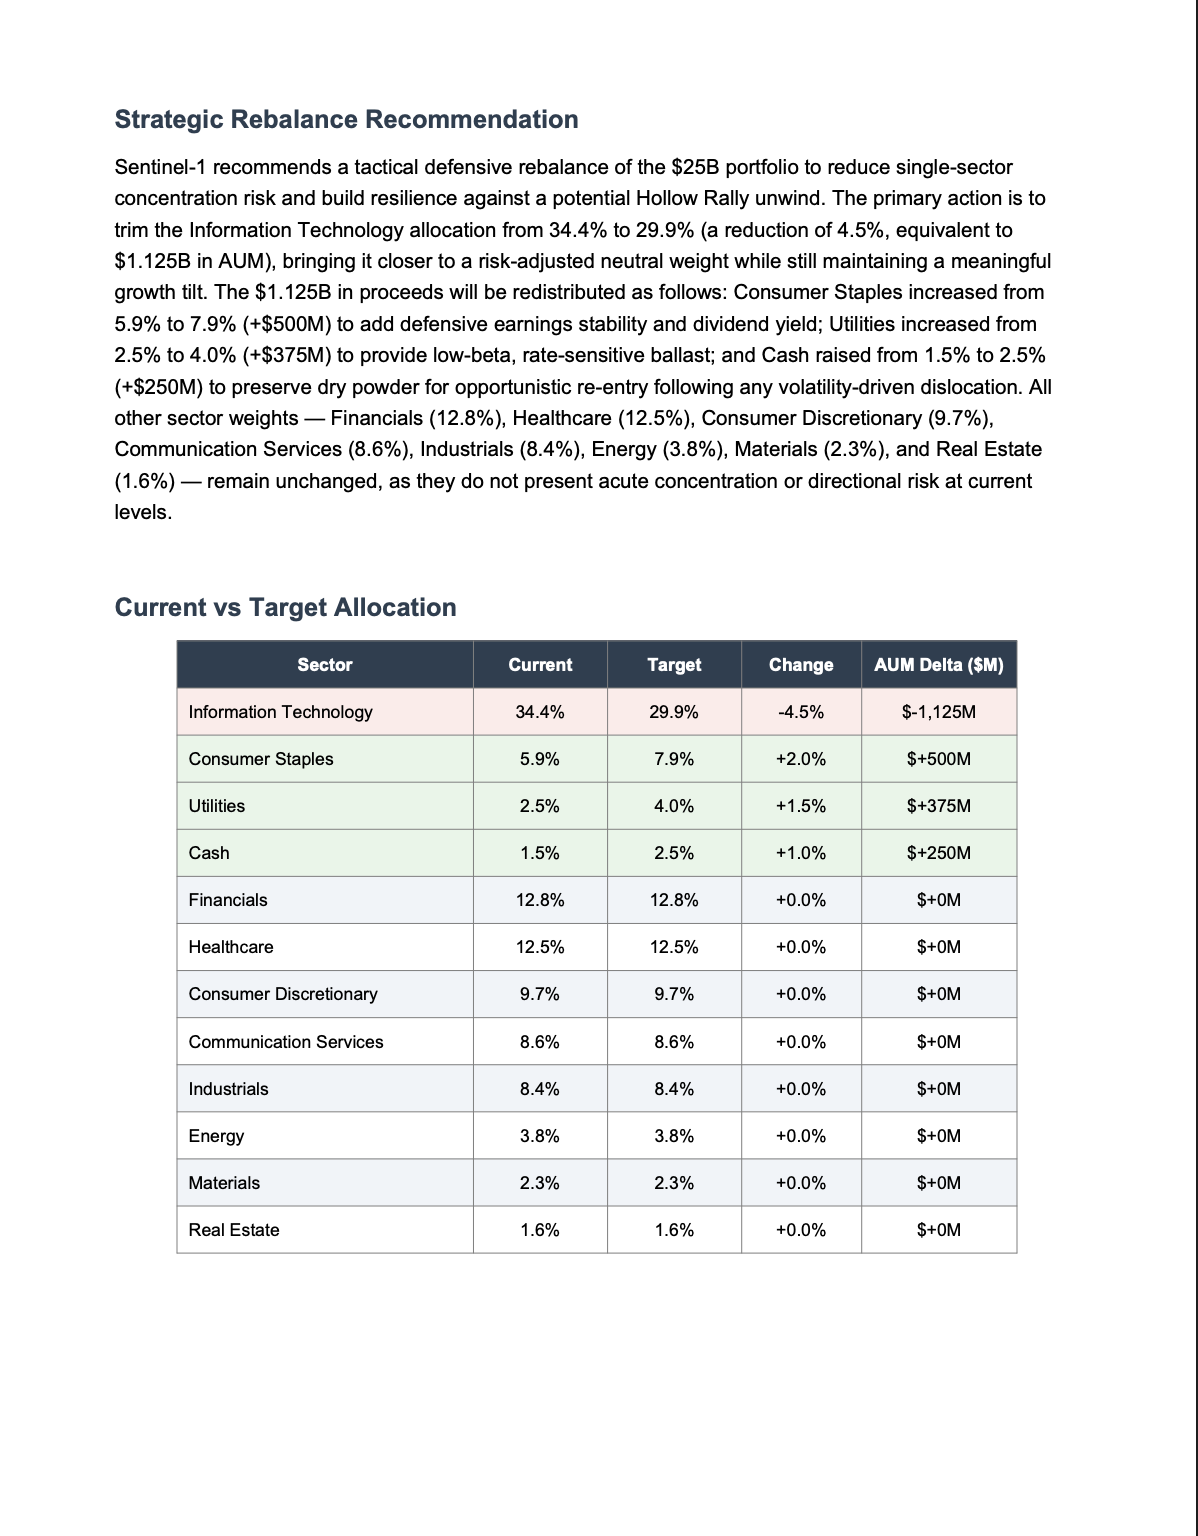
El informe distribuido incluye:
- Análisis de riesgos de gobernanza
- Referencia histórica de tensiones
- Gráficos de asignación actual frente a objetivos
- Recomendaciones de reequilibrio estratégico
- Resúmenes de gobernanza ejecutiva
- Justificación de cartera generada por IA
Esto convierte el razonamiento de IA en un entregable de gobernanza operativa en lugar de un resultado analítico aislado.
El comité de inversión recibe un informe de gobernanza listo para ejecutivos inmediatamente después de completar el flujo de trabajo, sin necesidad de intervención manual.
Paso 6: Actualizar el panel de gobernanza de QuickSight
Al mismo tiempo que se está distribuido el informe de gobernanza, Control-M actualiza el panel de Amazon QuickSight conectado a las tablas de gobernanza de Snowflake. El panel se están actualizado automáticamente tras cada ejecución exitosa de flujo de trabajo, proporcionando a los equipos de operaciones las últimas métricas de análisis de cartera y gobernanza.
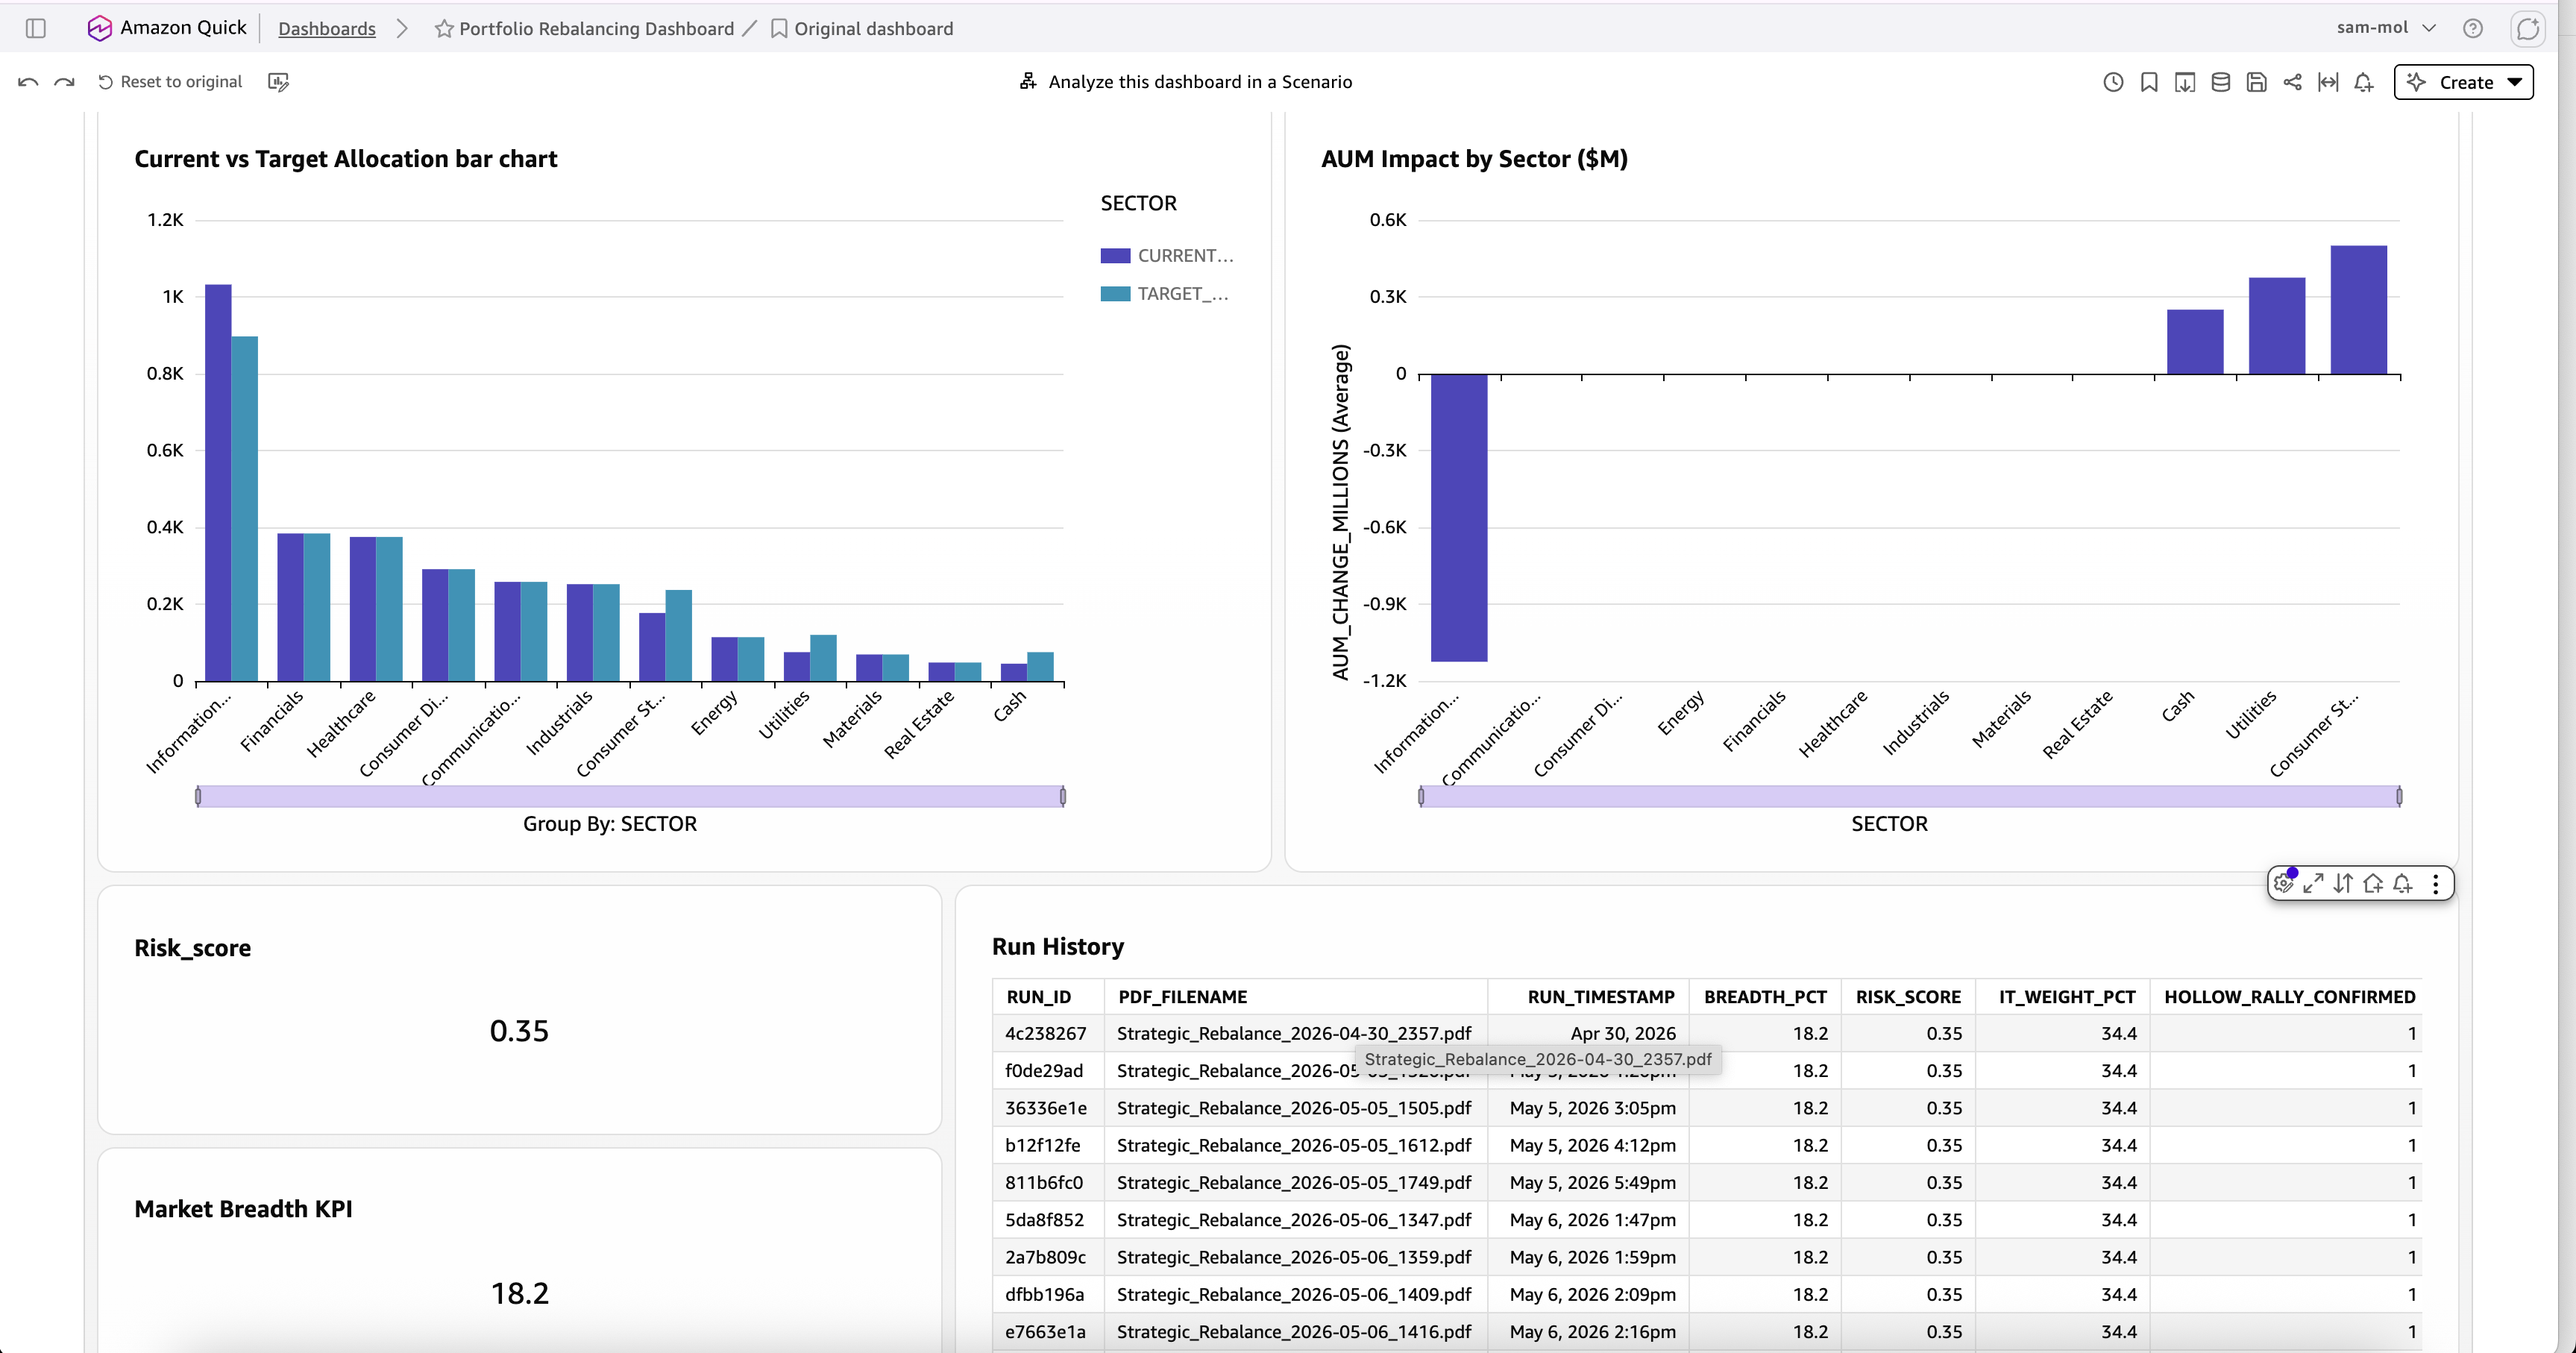
El panel de control ofrece una vista operativa de la cartera mostrando:
- Asignación actual vs. objetivo por sector, lo que permite a los usuarios comparar los pesos existentes de la cartera con la asignación recomendada por la IA.
- Impacto AUM por sector ($M), destacando el aumento o disminución proyectado de activos bajo gestión para cada sector según el reequilibrio recomendado.
- Indicadores clave de riesgo de cartera, incluyendo la Puntuación de Riesgo, el KPI de Amplitud del Mercado y el Porcentaje de Peso de TI, que resumen las condiciones actuales del mercado utilizadas durante el análisis de la cartera.
- Ejecuta el Historial, mostrando cada ejecución de flujo de trabajo, nombre del archivo del informe generado, marca de tiempo de ejecución y métricas clave del mercado para seguimiento histórico y auditabilidad.
El panel complementa el informe PDF generado proporcionando una vista operativa interactiva de los cambios en la asignación de carteras, indicadores de mercado e historial de ejecución de flujos de trabajo.
Mientras que el PDF sirve como un informe de gobernanza listo para ejecutivos en reuniones trimestrales de revisión de cartera, el panel de QuickSight permite a los equipos de operaciones supervisar métricas de cartera, validar las ejecuciones de flujos de trabajo y revisar resultados históricos.
Juntos, transforman las recomendaciones de cartera generadas por IA en inteligencia operativa accionable.
Decisiones arquitectónicas clave
Decisión 1: Separar el razonamiento de Bedrock de la generación de PDF
Versiones anteriores del flujo de trabajo intentaban pasar contenido PDF directamente a través de la respuesta del Agente Bedrock. Esto causaba corrupción binaria de datos cuando se manejaba como texto. La arquitectura final mantiene al Agente Bedrock centrado exclusivamente en el razonamiento y la generación estructurada de JSON, mientras que una función Lambda dedicada se encarga de la generación de PDF, renderizado de gráficos, archivo en S3 y persistencia en Snowflake. Esta separación hace que cada componente sea probable de forma independiente, una ventaja crítica al iterar en una cadena de gobernanza de producción.
Decisión 2: Vigilante de la temporada 3 como puerta de sincronización
Incluso después de que Bedrock Flow se complete, el PDF generado puede seguir subiéndose a través del proceso Lambda aguas abajo. Activar la distribución de correos electrónicos inmediatamente después de la ejecución de Bedrock haría que Lambda intentara recuperar un informe que aún no ha aterrizado físicamente en S3. El trabajo de solo vigilancia de Control-M MFT soluciona esto monitorizando la ruta de los informes S3 en busca del patrón de nombre de archivo PDF correspondiente y solo liberando trabajos posteriores una vez que el archivo realmente existe. Esto transforma una condición de carrera en una puerta de orquestación determinista.
Decisión 3: DataBrew como puerta de datos lista para IA
Los agentes de IA que razonan sobre datos de gobernanza incompletos o mal formados no siempre fallan, obviamente. Producen recomendaciones con aspecto seguro basadas en entradas poco fiables. Colocar AWS DataBrew como una capa explícita de validación de datos lista para IA antes de la ejecución de Bedrock asegura que solo las instantáneas completas y estructuralmente válidas de gobernanza lleguen a la capa de razonamiento. Si la validación falla, el flujo de trabajo se detiene antes de que se están invocado el agente, impidiendo que la cadena produzca y distribuya una recomendación de gobernanza basada en datos erróneos.
Consideraciones de seguridad
Esta solución implementa seguridad de defensa en profundidad a lo largo de la cadena de orquestación:
Acceso de menor privilegio IAM
- Rol de Agente de la roca madre: Con alcance a la roca madre: Invoke Agente y la roca madre: InvokeModel para Claude 3.5 Solo soneto
- Roles de ejecución Lambda: roles separados por función con acceso de menor privilegio a S3, SES y Snowflake
- Rol de servicio Control-M: rol IAM con permisos sts:AssumeRole, asignado a ARNs de recursos específicos
- Todos los datos en S3 cifrados en reposo usando claves gestionadas por el cliente de AWS KMS
- Datos en tránsito cifrados mediante TLS 1.2+ entre todos los puntos finales de servicio
- La conexión Snowflake utiliza JDBC cifrado con enlace privado cuando está disponible
- Las URLs S3 pre-firmadas para el acceso a informes expiran tras un TTL configurable (por defecto: 72 horas)
Barandillas de roca madre del Amazonas
Para despliegues en producción, recomendamos configurar Amazon Bedrock Guardrails para:
- Filtros de salida que no cumplen con el esquema JSON esperado
- Respuestas por bloque que contengan información personal identificable (PII)
- Aplica filtros de contenido para evitar alucinaciones de modelos sobre instrumentos financieros específicos
- Registrar todas las intervenciones de barreras de seguridad con fines de auditoría
Monitorización y observabilidad
La solución proporciona observabilidad multicapa:
Monitorización Control-M
- Visibilidad de la ejecución de flujo de trabajo en tiempo real en la interfaz web de Control-M
- Alerta consciente de la dependencia: si falla algún paso aguas arriba, son los pasos posteriores
- Gestión de SLA: configura alertas basadas en tiempo si toda la pipeline supera la duración esperada
- Informes históricos de ejecución para análisis de tendencias
Integración con AWS CloudWatch
- Registros y métricas de funciones Lambda (duración, errores, limitaciones) a través de Amazon CloudWatch
- Métricas de invocación de la roca madre (latencia, uso de tokens, limitación)
- Notificaciones de eventos S3 para seguimiento de creación de objetos
- Alarmas personalizadas de CloudWatch para tiempos de respuesta anómalos en roca madre
Pista de auditoría de gobernanza
Cada decisión de gobernanza están persistido en la tabla de DECISION_LOG Snowflake con marcas de tiempo, puntuaciones de confianza, versión del modelo y el hash de la instantánea de entrada. Esto proporciona un rastreo de auditoría rastreable para el cumplimiento normativo y el seguimiento del rendimiento del modelo.
Qué ofrece el flujo de trabajo completo
Cuando el flujo de trabajo se ejecuta al final de un trimestre, el comité de inversión recibe un informe de gobernanza que contiene análisis de fragilidad del mercado, benchmarking histórico de estrés, recomendaciones de asignación actual frente a objetivo y resúmenes de gobernanza generados por IA.
Al mismo tiempo, los paneles de QuickSight se actualizan automáticamente, el historial de gobernanza se está conservando en Snowflake y Control-M captura el ciclo de vida del flujo de trabajo de principio a fin.
No se está necesaria intervención manual.
Y si algo falla —datos de gobernanza obsoletos, problemas de validación, problemas de cuota Bedrock, fallos de sincronización o problemas de entrega aguas abajo— el flujo de trabajo se detiene antes de que los resultados poco fiables lleguen a los interesados.
Así es como se ve la orquestación de IA de calidad de producción.
En la Fase 3, construimos una cadena automatizada de gobernanza de IA que abarca la preparación de datos de gobernanza, la validación lista para IA, el razonamiento Bedrock, la generación de informes PDF, notificaciones operativas, visualización de paneles y persistencia en Snowflake, todo orquestado de forma fiable a través de Control-M.
Al integrar Amazon Bedrock Agents, Bedrock Flow, AWS DataBrew, Lambda, Amazon SES, Snowflake, Amazon QuickSight y Control-M, la gobernanza de la IA se convierte en una capacidad operativa fiable en lugar de un ejercicio experimental de IA.
El resultado están un patrón de orquestación escalable para los flujos de trabajo de gobernanza de la IA empresarial: los agentes reaccionan, los servicios en la nube se ejecutan y Control-M asegura que todo el proceso se ejecute en el orden correcto, con fiabilidad, visibilidad, auditabilidad y control operativo.
Para ayudar te Obtén empezar, hemos publicado el flujo de trabajo Control-M utilizado en esta solución en un repositorio público de GitHub:
https://github.com/mol-bmc/bedrock-portfolio-rebalance
Actualmente, el repositorio incluye:
- La exportación Control-M definiciones de trabajo (jobs.json) para el flujo de trabajo de orquestación de extremo a extremo.
- Un README con información básica sobre el proyecto.
Estos recursos proporcionan un punto de partida para entender cómo están orquestado el flujo de trabajo con Control-M. te puede importar y revisar las definiciones del flujo de trabajo, y luego adaptarlas a tu propio entorno AWS, Snowflake y Amazon Bedrock configurando tus propios perfiles de conexión, roles IAM, recursos en la nube y conjuntos de datos.
A medida que el proyecto evoluciona, se pueden añadir activos adicionales de implementación y ejemplos de apoyo al repositorio.
Aunque esta implementación demuestra un caso de utiliza de reequilibrio de carteras gobernado por IA, el patrón de orquestación puede aplicarse a muchos flujos de trabajo empresariales de IA que requieren preparación de datos confiable, razonamiento de agentes, automatización posterior, monitorización y auditabilidad.
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.