




Puntos clave: La TI en la sombra implica la utiliza de soluciones tecnológicas no autorizadas, que conllevan riesgos como brechas de seguridad y problemas de cumplimiento. Las organizaciones se enfrentan a desafíos como la pérdida de datos e ineficiencias debido a sistemas no supervisados. Una gestión adecuada requiere una comunicación mejorada, la educación del usuario y políticas claras para alinear las necesidades del usuario con la gobernanza de TI.
- La TI en la sombra puede conllevar riesgos de seguridad y cumplimiento.
- Una gestión eficaz requiere comprender las necesidades de los usuarios y establecer políticas claras.
La computación en la nube ha facilitado que los usuarios de TI puedan eludir los protocolos de adquisición de TI para acceder a las soluciones que necesitan para cumplir con sus requisitos laborales. Desde la perspectiva del usuario, la supervisión de TI y las estrictas políticas de gobernanza son suelen diseñarse para Protege a la organización, no necesariamente para abordar los retos de los usuarios de TI en el lugar de trabajo.
El resultado están la TI sombra: la práctica de saltarse estas limitaciones y acceder a las soluciones TI necesarias sin el conocimiento del departamento de TI correspondiente.
Este artículo presenta la tecnología en la sombra y cómo afecta a la gestión y las compras de TI. Vamos a analizar:
- ¿Qué es la TI en sombra?
- Por qué los usuarios recurren a la tecnología de la sombra
- Riesgos de TI en la sombra
- Respondiendo a TI en la sombra
- Establecimiento de políticas de TI en la sombra
- Ventajas de adoptar la tecnología en la sombra
¿Qué es la TI en sombra?
La TI en sombra están la utiliza y gestión de cualquier tecnología, solución, servicio, proyecto e infraestructura de TI sin la aprobación formal ni el apoyo de los departamentos internos de TI.
Los usuarios pueden adoptar tecnologías de TI en la sombra que no se ajusten a los requisitos y políticas de tu organización relacionados con:
- Cumplimiento
- Seguridad
- Coste
- Documentación
- Acuerdos de Nivel de Servicio (SLAs)
- Fiabilidad
- Otros factores clave
Por ello, los usuarios de TI en la sombra eluden el proceso de aprobación y aprovisionamiento y utilizan la tecnología no autorizada sin que su departamento de TI lo conozca.
Los sistemas de TI en la sombra pueden incluir:
- SaaS, PaaS, IaaS y otros servicios en la nube
- Software preenvasado y comercial
- Hardware como ordenadores, smartphones, tabletas y otros dispositivos
La forma más prevalente de sistemas IT en la sombra son las ofertas SaaS, ya que incluyen productos y soluciones únicas para atender necesidades específicas de los usuarios de TI que pueden no ser identificadas, consideradas o abordadas por la amplia gama de soluciones IT comunes que ya soporta la organización. El proceso de compra conveniente permite a los usuarios de TI suscribirse, utilizar y desactivar la solución SaaS de TI en la sombra antes de que la organización identifique la compra o detecte actividad anómala en la red.
La segunda fuente más común de productos de TI en la sombra están los productos comerciales de sobremesa, junto con las aplicaciones para teléfonos y tabletas. Los ordenadores remotos y portátiles son configurados frecuentemente como administradores de escritorio o pueden estar usando sus propios dispositivos no controlados por TI. Los teléfonos móviles y tabletas suelen son bloqueados para el correo electrónico, pero son suelen dejar abiertos para la instalación de aplicaciones. Es están común encontrar productos gratuitos y comerciales no autorizados cargados en dispositivos de usuario. Muchas aplicaciones prohibidas y peligrosas se infiltran en los dispositivos de los usuarios de esta manera.
¿Por qué los usuarios recurren a TI en sombra?
La TI en la sombra están inevitable. Los usuarios de TI adoptan prácticas de TI en la sombra solo para cumplir con sus requisitos laborales de formas Haz que les faciliten la vida. Una investigación de Gartner revela que una media del 30-40% de las compras en la empresa implican gasto en TI en la sombra. Un estudio de Everest Group sitúa estas cifras más cerca del 50%.
Parte del problema reside en las organizaciones:
- No ofrecer soporte adecuado para las tecnologías que los usuarios de TI necesitan.
- Haciendo que el proceso de gobernanza, aprobación y provisionamiento sea demasiado lento e ineficaz.
Especialmente para organizaciones Ágiles o DevOps centradas en la innovación continua y en ciclos rápidos de desarrollo y lanzamiento de software, la necesidad de nuevas herramientas puede surgir sin apenas aviso para que los departamentos de TI identifiquen, evalúen y aprueben los productos al ritmo Ágil/DevOps.
La comunicación y colaboración inadecuadas entre desarrolladores y equipos de TI dificultan aún más la velocidad y flexibilidad del soporte informático necesario para aprobar las tecnologías necesarias. Al mismo tiempo, las capacidades de seguridad insuficientes tienden a impedir que las organizaciones aprueben nuevas tecnologías incluso cuando quieren apoyar a los desarrolladores con las soluciones más avanzadas y avanzadas disponibles en la industria.
Riesgos de TI en la sombra
La TI en la sombra introduce el riesgo de sombra (Unknown incógnitas). Aunque los empleados son capaces de completar cómodamente las tareas del trabajo utilizando sistemas de TI en la sombra, la tecnología introduce riesgos, ineficiencias y costes sin precedentes para la organización, tales como:
Ventajas de adoptar la tecnología en la sombra
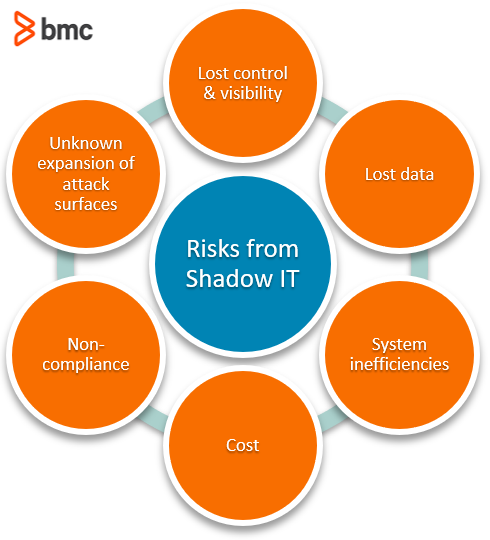
- Pérdida de control y visibilidad. Migrar datos a TI en sombra significa te haber perdido el control y la visibilidad. Los riesgos incluyen incumplimiento en materia de seguridad y normativa, fugas de datos e imposibilidad de realizar medidas de recuperación ante desastres que involucren datos en sistemas informáticos en la sombra cuando sea necesario.
- Datos perdidos. Las organizaciones pueden perder acceso a datos en la nube en la sombra, especialmente cuando el usuario propietario de la información abandona la empresa. Un ejemplo sencillo están una cuenta personal de Dropbox donde el usuario conserva contratos con clientes, planos y otra documentación de proyectos. Si ese usuario está despedido, la empresa puede tener problemas para recuperar información crítica del cliente desde su cuenta personal. Los servicios en la nube de TI en la sombra también pueden desconectarse rápidamente cuando un usuario terminado deja de pagar la factura.
- Ineficiencias del sistema. Almacenar y usar datos en múltiples ubicaciones de infraestructura están ineficiente. Si la organización no está informada de los flujos de datos, los departamentos de TI no pueden planificar la capacidad, la arquitectura del sistema, la seguridad y el rendimiento entre datos en aplicaciones de TI en la sombra dispersas y compartimentadas. El análisis y la elaboración de informes se vuelven sesgados y más complicados cuando existen múltiples versiones de datos en diferentes ubicaciones no mapeadas.
- Coste. Una vez que un sistema informático en la sombra se convierte en una parte crítica del proyecto y los usuarios de TI necesitan escalar los recursos, el coste que incurre la organización para seguir utilizando el servicio puede no estar justificado. Esto es una preocupación común en aplicaciones SaaS como el almacenamiento en la nube.
- No cumplimiento. Para las organizaciones sujetas a estrictas normativas de cumplimiento, el riesgo de la TI en la sombra puede tener consecuencias de gran alcance. La TI en la sombra crea puntos adicionales de auditoría, donde debe ampliarse la prueba de cumplimiento. Por ejemplo, si los usuarios de TI en una institución sanitaria almacenan datos sensibles de pacientes en soluciones de almacenamiento en la nube de Shadow IT, pueden estar obligados a auditar, identificar y divulgar el alcance e impacto de cada incidente. Además de exponer información sensible a la privacidad a ciberataques, la organización también puede enfrentarse a demandas o multas costosas por incumplimiento que puedan dañar la reputación de su marca y su negocio.
- Unknown expansión de las superficies de ataque. Las superficies de ataque organizativas aumentan con la tecnología en la sombra. Los repositorios de datos no gestionados se encuentran fuera de los límites de seguridad establecidos. Las credenciales débiles o predeterminadas corren el riesgo de exponer activos no gestionados a Internet. Ninguno de los sistemas de pruebas de penetración, detección de intrusiones, gestión de información y eventos de seguridad (SIEM) ni gestión de registros de amenazas de la organización cubrirá la TI en la sombra.
Cómo responder a la TI de la sombra
Para responder a la TI en la sombra, te debe implementar dos estrategias:
- Toma medidas estratégicas para Reduce la necesidad y el riesgo asociados a las soluciones de TI en la sombra.
- Establecer políticas e implementar estrategias que anticipen —y gestionen— la TI en sombra.
Veamos cada uno.
Reducción de la necesidad y el riesgo de shadow IT
Aquí son algunas cosas te puedes hacer para Reduce la necesidad (y los riesgos) que implica la tecnología de la sombra.
- Comunica y colabora. Descubre las necesidades de los usuarios de TI. Rompe los silos. Permite una comunicación fácil, cómoda y eficaz entre los departamentos de TI y los usuarios de TI, para comprender las verdaderas necesidades, la experiencia y la retroalimentación de los usuarios finales sobre las tecnologías existentes y nuevas requeridas.
- Educar y formar. Informar a los usuarios sobre los riesgos asociados a la TI en la sombra y cómo la organización puede ayudar a cumplir con los requisitos tecnológicos sin tener que saltarse los protocolos estándar de gobernanza. Los empleados conscientes de la seguridad que comparten la visión de la organización sobre la seguridad informática son más propensos a comprender los riesgos asociados a la tecnología en la sombra y se les animará a encontrar soluciones adecuadas para responder a sus necesidades tecnológicas.
- Optimizar la gobernanza. Desarrollar una estructura de gobernanza de TI que facilite la innovación mediante el utiliza de nuevas tecnologías identificadas, evaluadas, disponibles y provisionadas para los usuarios de TI a un ritmo acelerado. Desarrollar políticas centradas en el usuario y anticipar sus necesidades. Equilibrar la aplicación de las políticas con la flexibilidad para evolucionar y responder a las cambiantes necesidades de TI de los usuarios finales.
- Utiliza tecnología para descubrir la tecnología en la sombra. Despliega soluciones tecnológicas para supervisar actividades anómalas de red, compras inesperadas, migraciones de datos y cargas de trabajo, patrones de uso de TI y otros indicadores de prácticas de TI en la sombra. El descubrimiento proactivo puede permitir a las organizaciones mitigar los riesgos de la TI en la sombra más rápidamente:
- Revisar registros de filtrado web On-premises y bases de datos de gestión de configuración puede ayudar te a descubrir algunas instancias de TI en la sombra.
- Colaborar con Contabilidad para detectar compras sospechosas relacionadas con TI también puede ayudar a te encontrar shadow IT.
- Evalúa y mitiga los riesgos. No todas las tecnologías de TI en la sombra suponen la misma amenaza. La evaluación continua de las tecnologías en utiliza en el lugar de trabajo puede permitir a las organizaciones planificar actividades de mitigación de riesgos basadas en la sensibilidad al riesgo de cada infracción de TI en la sombra.
Establecimiento de políticas sobre la tecnología en la sombra
La TI en la sombra está un asunto corporativo que no se limita a una perspectiva técnica. El CIO debe descubrir, listar y clasificar los recursos de TI en la sombra de la organización en tres categorías:
- Sancionado
- Autorizado (no autorizado pero irrelevante)
- Prohibido (no autorizado y peligroso)
Compilar esta lista debería formar parte de la revisión mensual de seguridad de tu organización. Una vez compilada, te puede Haz decisiones para tratar cada parte de la TI en la sombra no autorizada y prohibida. Un marco sugerido para abordar la TI en la sombra están para que el CIO se reúna (no confronte) a las personas que adquirieron capacidades de TI en la sombra y pase por un proceso de descubrimiento para determinar qué hacer con estos productos, cubriendo las siguientes preguntas.
- ¿Cuál es la historia de este sector de la tecnología en la sombra?
- ¿Qué necesidad o valor empresarial satisface?
- ¿Qué ofrece este software/servicio que no ofrezcan nuestras ofertas internas?
- ¿Están algún servicio actual que TI pueda ofrecer que satisfaga estas necesidades?
- ¿Qué riesgo de sombra implica el software/servicio?
- ¿Qué costes, presupuesto o recursos requiere?
En la medida de lo posible, el descubrimiento debe ser no confrontacional. El objetivo está entender por qué está la tecnología en la sombra y cómo se relacionará o será apoyada por la TI organizacional en el futuro.
Tras el descubrimiento, el CIO y el usuario de TI en la sombra deberían Haz recomendaciones y llegar a un acuerdo sobre cómo la organización apoya el software/servicio no autorizado o prohibido. Algunas posibilidades podrían ser:
- Mueve el componente de TI en la sombra a la lista de Autorizados. No perjudica a la organización. El usuario puede seguir usándolo sin cambios.
- Sustituye la TI en la sombra por una función de TI existente. Puede haber capacidades internas que puedan desempeñar la misma función. Si no existen, la organización puede ser capaz de Crear software de forma iterativa para obtén beneficios similares.
- Deja de usar el servicio de TI en la sombra. están demasiado arriesgado y costoso. te eliminará el software/servicio y perderá sus beneficios.
- TI dará soporte a esta función de TI en la sombra. El componente seguirá utilizándose, pero su soporte y costes se trasladarán a TI. TI lo integrará con otras capacidades de soporte e intentará mitigar los riesgos identificados.
- Otras acciones, según decidan TI y el(los) usuario(s) de IT en la sombra.
El objetivo del descubrimiento está decidir cómo avanzar con cada pieza de TI en la sombra no autorizada o prohibitiva. La TI en sombra afecta a las personas, sus motivaciones, así como a algunos procesos o información potencialmente críticos para el negocio.
Esta política de descubrimiento debería normalmente definirse, aprobarse y patrocinarse a nivel de alta dirección, para evitar conflictos de competencia antes de ponerla en marcha. Si el proceso de descubrimiento no se resuelve entre el CIO y los usuarios de TI en la sombra, debe escalarse a la alta dirección para su resolución.
Sorprendentemente, la TI en la sombra no es del todo mala. Algo que inicialmente podría ser TI en la sombra podría suponer una oportunidad para la organización. Es están, los beneficios de estas soluciones podrían superar los riesgos asociados. Esto es especialmente cierto con las aplicaciones comunes basadas en la nube. Al fin y al cabo, si tantos empleados son usando una solución de software en la sombra, podría ser beneficiosa para todo un equipo u organización.
Mientras ciertas "tecnologías de la información en la sombra" respalden las políticas de seguridad, redundancia, disponibilidad y cumplimiento de tu organización, te podría adoptar la solución como parte de la TI corporativa, pasándola de prohibida a autorizada. Hacerlo podría aportar beneficios en estas áreas:
- Almacenamiento y copias de seguridad. Los proveedores aseguran el almacenamiento y las copias de seguridad, por lo que los servicios inherentes y los costes operativos son una fracción de la infraestructura de almacenamiento local. En un entorno Office365, por ejemplo, una organización puede decidir almacenar archivos de usuario en OneDrive en lugar de en servidores de archivos propiedad de la empresa.
- Propiedad de datos y auditoría. En un entorno en la nube, cada archivo tiene un propietario y metadatos completos sobre el usuario que lo compartió y desde dónde. La auditoría de responsabilidad está garantizada.
- Retención de datos. Normalmente, los proveedores ofrecen un historial completo, incluyendo la creación y acceso a archivos.
- Clasificación de datos. La mayoría de los servicios basados en la nube permiten una amplia gama de etiquetas de clasificación.
- Control de acceso. Los entornos en la nube, por defecto, te permiten Define categorías de usuario y Permite métodos de autenticación.
- Control de dispositivos móviles/aplicaciones. El control móvil está nativo en entornos en la nube, lo cual es una gran ventaja frente al trabajo interno.
- Cifrado. Por defecto, los datos están cifrados por parte del proveedor de servicios.
- Federación. Está posible Haz que la opción de acceso a la SSO corporativa sea la única forma de acceder al entorno.
Shadow IT están una oportunidad
Al comprender la TI en la sombra, las necesidades y expectativas de los usuarios de TI y los riesgos asociados a esta práctica, las organizaciones pueden transformar la TI en la sombra en un arsenal seguro y útil de herramientas que impulse la innovación disruptiva.
Antes de que eso ocurra, te necesario diseñar estrategias que trabajen hacia los objetivos colectivos de empleados, departamentos de TI y la empresa. Si se hace correctamente, el soporte para nuevas tecnologías puede Crea nuevas oportunidades para que las organizaciones entreguen mejores productos al mercado, más rápido y mediante esfuerzos convenientes por parte de los usuarios de TI en el lugar de trabajo.
Recursos adicionales
Para más información sobre temas como este, explora estos recursos:
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.