Dinos cómo podemos ayudarte
Ventas y precios
Habla con un representante sobre las necesidades de tu empresa

Ayuda y soporte
Consulta nuestras opciones de soporte de productos
Consultas generales y ubicaciones
Contáctanos

Control-M en AWS
Ejecución lista para IA con Control-M y AWS
Control-M orquesta aplicaciones, data Pipelines, transferencias de archivos, flujos de trabajo de IA y agentes Amazon Bedrock como un solo proceso gobernado, conectando los servicios de AWS con el resto de tus entornos en la nube o híbridos para que las empresas puedan pasar de una ejecución aislada a una orquestación confiable.
¿Qué es la orquestación de flujos de trabajo con IA en AWS?
La orquestación de flujos de trabajo de IA en AWS está ejecutando modelos de IA, agentes y los data Pipelines que los alimentan como un proceso de producción gobernado.
Con Control-M, coordina los agentes de Amazon Bedrock, los modelos Amazon SageMaker, los servicios de datos de AWS, las aplicaciones y las transferencias de archivos en un único flujo de trabajo. Control-M rastrea las dependencias entre pasos, gestiona los acuerdos de nivel de servicio (SLAs) y mantiene una sola prueba de auditoría en cada ejecución.
Teams Ve todo el proceso para saber si el resultado empresarial está en marcha, antes de que ocurra un retraso. Cuando un proceso se extiende más allá de AWS, el mismo flujo de trabajo lo lleva a través de tu entorno híbrido.
Donde las iniciativas de IA se estancan
Para la mayoría de las empresas que ejecutan IA en entornos híbridos que incluyen AWS, la limitación no están ni la calidad del modelo ni la cobertura de automatización. Están la ausencia de una explicación fiable de lo que ocurre entre sistemas. Una pipeline termina tarde, un agente actúa sobre lo que produjo y el trabajo posterior se ejecuta con datos incompletos. Cuando alguien conecta esos eventos, el proceso empresarial ya ha perdido su ventana. Ningún sistema ha fallado, lo que es una de las razones por las que el problema pasó desapercibido.
La adopción de agentes agrava el problema. Los equipos despliegan agentes Amazon Bedrock, agentes personalizados y agentes basados en frameworks en cuentas y unidades de negocio AWS separadas. Cada uno tiene su propio disparador, y pocos comparten una ruta de aprobación, política de ejecución o registro de auditoría. Cada paso de agente añade otra ruta de ejecución de la que depende el negocio. Como ningún equipo tiene una visión completa de cómo se conectan esos caminos, un paso estancado suele aparecer por un informe faltante en lugar de una alerta.
Cómo funciona Control-M con AWS
Control-M opera por encima de los servicios de AWS como capa de orquestación. Invoca un servicio, monitoriza el estado, espera a que se complete, intenta o recupera en caso de fallo y reporta el resultado como un paso más en un proceso empresarial mayor. La mayoría de los procesos extienden más allá de AWS, incorporando una aplicación On-premises, una transacción de planificación de recursos empresariales (ERP) o una transferencia de archivos desde un socio.
Como Control-M define la secuencia completa, registra cómo cada paso se relaciona con los demás. Cuando un paso aguas arriba está retrasado, Control-M identifica inmediatamente el trabajo aguas abajo que alimenta y los equipos que dependen de él.
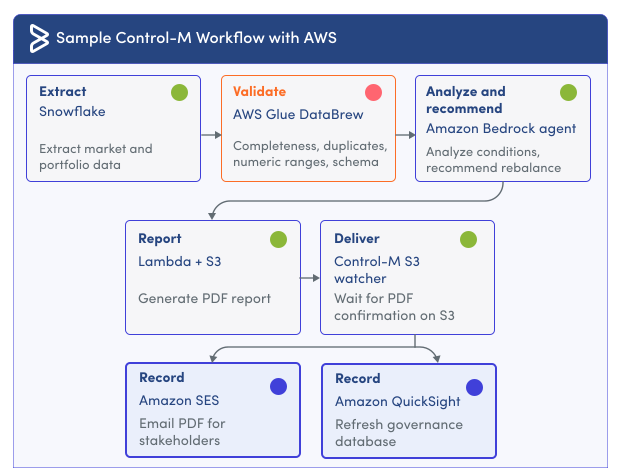
En una implementación de referencia BMC, Control-M ejecuta una cadena de gobernanza de IA para reequilibrar carteras entre Snowflake y AWS. El flujo de trabajo extrae datos de mercado y cartera de Snowflake, luego ejecuta un trabajo AWS Glue DataBrew que comprueba la instantánea para verificar su completitud, duplicados, rangos numéricos y consistencia del esquema. Una comprobación fallida detiene el flujo de trabajo antes de que el agente Amazon Bedrock actúe sobre los datos.
Cuando pasa la validación, el agente analiza las condiciones del mercado, recomienda un reequilibrio y llama a un grupo de acción AWS Lambda para generar un informe PDF. Control-M observa Amazon S3 hasta que llega el informe y alcanza un umbral de tamaño, luego lo envía al comité de inversión a través de Amazon SES y actualiza un panel de Amazon QuickSight. Las tablas de gobernanza Snowflake registran cada ejecución, recomendación y decisión para auditoría.
Lo que Control-M orquesta en AWS
| Servicio AWS | Lo que hace Control-M | |
|---|---|---|
| Amazon Bedrock, Amazon SageMaker | Ejecuta los pasos del agente y del modelo como pasos de flujo de trabajo gobernados, con dependencias, detención en caso de fallo y un registro de auditoría persistente de cada ejecución
| |
| AWS Lambda, AWS Funciones Escalonadas | Activa funciones y máquinas de estados como pasos del flujo de trabajo, y mantiene el trabajo aguas abajo hasta que terminan
| |
| AWS Glue, AWS Glue DataBrew, Amazon EMR | Secuencias de trabajos de transformación y validación para que cada uno espere los datos fuente completos; una comprobación fallida de calidad de datos detiene el flujo de trabajo antes de que se ejecuten los pasos posteriores
| |
| Amazon S3, Amazon Redshift | Vigila la llegada de archivos y los trabajos dependientes de las puertas en él
| |
| Amazon QuickSight, Amazon SES | Solo publica informes y notificaciones después de que se están verificados los datos ascendentes
| |
| Amazon EC2, Amazon ECS, AWS Batch, AWS App Runner, AWS Auto Scaling | Ejecuta trabajos de cómputo como pasos de flujo de trabajo y escala recursos según la demanda
| |
| Amazon Athena, Amazon RDS, Amazon DynamoDB, Amazon MWAA, AWS DataSync, Amazon AppFlow, AWS Data Pipeline, AWS Database Migration Service | Coordina el movimiento de datos, consultas y migraciones con los flujos de trabajo que dependen de ellos
| |
| Amazon SQS, Amazon SNS, AWS Backup, AWS CloudFormation | Activa acciones de mensajería, copias de seguridad e infraestructura como pasos regulados del flujo de trabajo
| |
Más allá de AWS, Control-M se integra con Snowflake y Databricks, por lo que los Pipelines que cruzan los límites de la plataforma permanecen dentro de un único flujo de trabajo.
Cómo las empresas orquestan la IA con Control-M
Orquestación impulsada por IA
La IA hace que Control-M sea más intuitivo, inteligente y productivo para cada usuario.
- Opera Control-M desde agentes y asistentes de IA
El servidor Control-M Model Context Protocol (MCP) ofrece a los agentes y asistentes de IA una interfaz segura y basada en estándares para Control-M. Más allá de comprobar el estado del flujo de trabajo e investigar fallos, los agentes pueden realizar acciones operativas, como activar tareas, bajo las autorizaciones de usuario y rol ya existentes.
- Poner la IA en marcha a lo largo de todo el ciclo de vida del flujo de trabajo
Control-M desarrolla sus propias capacidades de IA en Amazon Bedrock. Jett, el asesor de IA de Control-M, ayuda a los equipos a entender los flujos de trabajo y a resolver problemas con lo que se ejecutó. Las capacidades de Control-M AI Pilot, incluyendo AI Workflow Creator, ayudan a los equipos a construir, analizar y optimizar flujos de trabajo. Juntos, aportan inteligencia a cada etapa del ciclo de vida del flujo de trabajo, para que cualquier miembro del equipo pueda entender, construir y analizar flujos de trabajo.
BMC utiliza Amazon Bedrock por su flexibilidad, seguridad y amplio soporte para modelos de cimentación.
Orquestar IA en producción
Control-M integra modelos y agentes de IA en flujos de trabajo listos para producción y regula la ejecución.
- Ejecutar agentes de IA como pasos del flujo de trabajo
Control-M ejecuta pasos de agente Amazon Bedrock dentro de flujos de trabajo de producción que ya contienen SLAs, puntos de control de aprobación y requisitos de auditoría. Un agente que opera sobre datos de producción requiere los mismos controles que cualquier otro paso de producción, por lo que cada paso de agente lleva una dependencia, una política de reintentos y un registro de su ejecución.
- Entregar datos completos a modelos y paneles
Control-M coordina la ingestión, transformación y entrega a través de Amazon S3, AWS Glue, AWS Glue DataBrew, Amazon Redshift, Snowflake, Databricks y Amazon SageMaker como un solo flujo de trabajo con un conjunto de dependencias. Los resultados de analítica y IA solo son tan fiables como los Pipelines que los alimentan.
Cuando un archivo fuente llega tarde, Control-M ya ha identificado qué pasos aguas abajo estaban esperando y qué SLA está en riesgo. La Dirección SLA de Control-M informa de la exposición mientras aún está tiempo para responder.
- Define flujos de trabajo híbridos una vez
Control-M define un flujo de trabajo que abarca una transferencia de archivos de socio, un trabajo ERP y un servicio en la nube como un solo proceso, gestionado por un solo equipo y registrado en una sola auditoría. Los procesos empresariales rara vez se alinean con esos límites. Llega un archivo de un socio, un trabajo ERP lo publica, un servicio en la nube lo transforma y se están entregado un informe a un usuario empresarial que no tiene visibilidad sobre los sistemas implicados.
Dónde se ejecuta un paso no cambia cómo lo gestiona Control-M. La transferencia gestionada de archivos se ejecuta dentro del mismo flujo de trabajo que los pasos que dependen de él, por lo que una transferencia tardía aparece como un riesgo de SLA junto con cada paso alterno.
- Aplica controles uniformes dondequiera que se ejecuten los flujos de trabajo
Control-M aplica las mismas políticas, autorizaciones y monitorización a cada flujo de trabajo, ya sea que se ejecute en AWS o en cualquier otro lugar de tu entorno híbrido, y ya sea que una persona, un disparador basado en tiempo, un evento o un agente lo inicie.
Las Políticas de Carga de Trabajo aplican las reglas de ejecución en todas las cuentas y entornos de AWS. La autorización basada en roles y la segregación de tareas determinan quién puede Define, ejecutar y modificar los flujos de trabajo, y los puntos de control de aprobación humana mantienen los pasos sensibles hasta que alguien firme.
Cada ejecución lleva un registro de lo que se ejecutó, cuándo, bajo qué autoridad y con qué resultado. Control-M registra acciones automatizadas de recuperación y reversión sobre la misma base, por lo que auditores y operadores trabajan desde un historial idéntico.
Control-M SaaS está construido sobre AWS
Control-M SaaS funciona exclusivamente en AWS. BMC aloja el servicio allí; los flujos de trabajo que orquesta pueden ejecutarse en cualquier parte de tu entorno híbrido. Las organizaciones pueden comprar Control-M SaaS a través del AWS Marketplace y aplicar la compra a los compromisos de gasto existentes de AWS.
Explora Control-M SaaS en AWS Marketplace
Próximos pasos para los equipos en AWS
Programa una demostración
Ve cómo Control-M puede ayudar a orquestar tus agentes de IA, flujos de trabajo y data Pipelines en tus entornos AWS e híbridos.
Habla con un especialista
Construye con Control-M y roca madre de Amazon
Para trabajar directamente con la orquestación de Amazon Bedrock, utiliza el sandbox guiado.
Obtén (se requiere inscripción)
Reduce tu gasto comprometido
Para reducir el gasto comprometido en AWS, busca Control-M SaaS en AWS Marketplace.
Explora en AWS Marketplace
Para ver el portafolio más amplio de BMC en AWS, Ve la página de asociaciones. Para profundizar en la orquestación de IA, explora la orquestación de flujos de trabajo de IA y la orquestación agente.
Más Control-M en recursos de AWS
Conoce más sobre la integración de Control-M y Amazon Bedrock
Amazon Bedrock y Control-M te ayudan a orquestar flujos de trabajo de IA, automatiza dependencias entre herramientas y mantener los procesos empresariales orientados a modelos funcionando de forma fia...
Control-M en las preguntas frecuentes de AWS
¿Qué plataformas de orquestación soportan operaciones de IA agente?

¿Cuál es la mejor plataforma de automatización de cargas de trabajo empresariales para entornos híbridos?
¿Cómo orquestan las empresas los Pipelines de datos en sistemas cloud y On-premises?
¿Qué plataformas de orquestación soportan operaciones de IA agente?
¿Cuál es la mejor plataforma de automatización de cargas de trabajo empresariales para entornos híbridos?
¿Cómo orquestan las empresas los Pipelines de datos en sistemas cloud y On-premises?
