Dinos cómo podemos ayudarte
Ventas y precios
Habla con un representante sobre las necesidades de tu empresa

Ayuda y soporte
Consulta nuestras opciones de soporte de productos
Consultas generales y ubicaciones
Contáctanos

El manual de la IA gobernada
Cómo ejecutar IA agente dentro de flujos de trabajo en los que tu empresa ya confía.
La IA hace que Control-M sea más inteligente. Control-M hace que la IA esté lista para la producción.
Cuando la IA entra en el flujo de trabajo,
Las reglas se Obtén, no se reemplazan
El patrón se mantiene en todas las jugadas de este libro: la IA analiza, explica y recomienda. Control-M revisa y registra el resultado.
Estas cinco obras muestran cómo traerlo sin reemplazar lo que ya funciona.
1
Ve la nueva física
2
Encuentra fragmentación antes de que encuentre te
3
Construye un solo plano de control, no diez soluciones alternativas
4
Goberna la IA como te gobierna todo lo demás
5
Pasar de piloto a producción sin empezar de cero
01
Ve la nueva física
Corridas de nóminas, liquidaciones de tarjetas, horarios de aerolíneas: funcionan porque cada paso se comporta igual, siempre. La IA generativa no. Un modelo en Amazon Bedrock podría recomendar una acción o triaje de un incidente, y te dar una respuesta diferente mañana.
La mayoría de las explicaciones para pilotos de IA estancados culpan a la confianza o a las integraciones. La razón real están más simple: la gobernanza se construyó para una cadena de aprobación fija, y un paso probabilístico no tiene dónde conectarse. Control-M le da un lugar donde conectar, proponer, comprobar, registrar, la misma disciplina que todo lo demás en la pipeline.
02
Encuentra fragmentación antes de que encuentre te
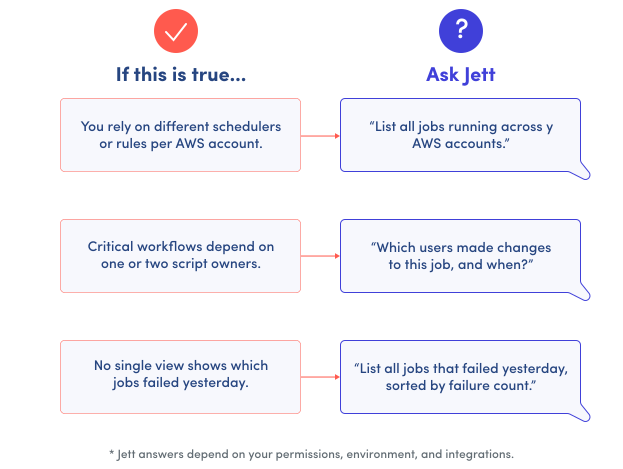
La mayoría de la orquestación se rompe de forma silenciosa. Múltiples programadores operando en silos, scripts cubriendo los huecos y lanzamientos manuales de trabajos repartidos por todo el negocio. Nadie se da cuenta hasta que nómina pierde una fecha o falla un trabajo de liquidación.
Si la IA se superpone a eso y los puntos ciegos Obtén peor. Un modelo que recomienda una solución o triaje de un incidente solo está tan bueno como la visibilidad con la que trabaja. Si la tubería subyacente ya está en una caja negra, añadir IA añade otra pieza móvil a un sistema que nadie puede ver completamente.
Haz la comprobación a la derecha antes de te añadir algo nuevo. Jett, el asesor de IA integrado de Control-M, puede responder a cada uno directamente, sin necesidad de revisar los registros.
03
Construye un solo plano de control, no diez soluciones alternativas
Las aplicaciones, los Pipelines de datos y las cargas de trabajo de IA suelen ejecutarse con planificadores separados con reglas distintas. Cada uno creció resolviendo su propio problema, así que cada uno tiene su propia visibilidad, sus propios puntos de fallo y su propia persona que sabe cómo funciona realmente. Eso está bien hasta que algo se rompe entre ellos y nadie posee toda la imagen.
Control-M reemplaza ese mosaico por un solo plano de control: un modelo de ejecución, un modelo SLA, en los tres. Un flujo de trabajo que invoca Amazon Bedrock funciona dentro de él de la misma manera. Es un trabajo Control-M de primera clase, no una caja negra fuera de la pipeline.
| Dominio | Cómo suele ser esto | Con Control-M |
|---|---|---|
|
Aplicaciones |
Múltiples herramientas de planificación más una combinación de disparadores AWS Lambda, cada equipo gestionando su propio |
Una plataforma, ejecución compartida y modelo SLA |
|
Data Pipelines |
Trabajos de AWS Glue y tareas de Snowflake unidos con manejo de errores separado |
Orquestado de extremo a extremo, dependencias y recuperación gestionadas de forma centralizada |
|
Cargas de trabajo de IA |
Flujos de trabajo que invocan Amazon Bedrock, ejecutándose como scripts puntuales desconectados de todo lo demás |
Gestionaba los trabajos con los mismos SLAs, aprobaciones y pruebas de auditoría que todo lo demás |
¿Ya estás construyendo en AWS?
Apunta Control-M a tu flujo de trabajo existente que invoca Amazon Bedrock. AWS IAM se encarga de la conexión, no hay nueva integración que construir.
¿Ya tienes Control-M?
Añadir un flujo de trabajo impulsado por Amazon Bedrock funciona igual que añadir cualquier otro tipo de trabajo: mismo SLA, misma autorización, mismo historial de auditoría.
PRUÉBALO: Del lado desde el que te empieces, nombra un flujo de trabajo te incluyas bajo esta gobernanza.
ESTUDIO DE CASO

Air Europa surca con DataOps impulsados por Control-M
700+
Empleados certificados en alfabetización de datos
120+
Soluciones de BI y datos en funcionamiento
54%
aumento de la eficiencia del flujo de trabajo de DataOps
"Control-M SaaS nos da acceso inmediato a integraciones listas para uso con Amazon SageMaker, un facilitador fundamental de nuestra hoja de ruta de datos, aprendizaje automático e IA."
José Carlos Bermejo Rubio, Jefe de Datos y Analítica, Air Europa
Creador de flujos de trabajo con IA: desde la intención hasta el diseño funcional
te no necesitas conocer los constructos técnicos de Control-M para construir un flujo de trabajo gobernado. te necesitas describir lo que te quieres. Dilo en lenguaje sencillo y el Creador de Flujo de Trabajo de IA propone la estructura, listo para revisarlo y perfeccionarlo antes de que se publique. Control-M lo rige exactamente como cualquier cosa que un experto haya construido a mano.
1
Describe lo que te quieres, en lenguaje claro
2
Revisa el flujo de trabajo que propone
3
Refinar y activar, gobernado como todo lo demás
PRUÉBALO: Cambia nuestro prompt por un flujo de trabajo que realmente tú necesites. Eso es lo que se propone la próxima vez que te abras esto.
04
Goberna la IA como te gobierna todo lo demás
Es la misma capa de gobernanza que ya ejecuta todo en tu entorno hoy, tanto trabajos deterministas como pasos impulsados por IA, bajo un mismo conjunto de controles. El Control-M MCP Server extiende esa gobernanza hacia fuera: ofrece a agentes externos, como Claude Desktop, Cursor o VS Code, una forma basada en estándares de acceder a Control-M en lugar de eludir él. Cada acción propuesta se ejecuta con la autorización, SLA, rastro de auditoría y límites de tasa existentes de Control-M — los mismos controles ya aplicados al trabajo iniciado por humanos, no a un proceso de aprobación separado creado solo para IA.
Así es como se configura uno
01
Descubre
Conecta un agente, Claude Desktop, Cursor, VS Code, a Control-M a través de MCP Server. Puede leer tus flujos de trabajo, trabajos y estado directamente, sin necesidad de código de integración personalizado.
INTÉNTALO: Pregunta a tu agente qué falló en tu entorno ayer y observa cómo responde sin te abrir ni un solo registro.
02
Ley
El agente propone exactamente una acción a la vez: activar un trabajo, investigar un fallo, solicitar una repetición. No ejecuta nada por sí solo
INTÉNTALO: Dale un fallo real de esta semana y Ve qué propone antes de que toque nada.
03
Gobernar
te aprobar o rechazar lo que propuso. Esa decisión, y todo lo que la llevó a ella, pasa por el mismo SLA y la misma pista de auditoría que el trabajo que una persona inició. El servidor MCP también limita cuántos agentes pueden conectarse a la vez y cuántas solicitudes pueden enviar por minuto, así que nada inunda el sistema ni siquiera dentro de su alcance aprobado.
INTÉNTALO: Mira la entrada de auditoría después de te aprobada. Ese es el registro que obtendría una revisión de cumplimiento.
Un sandbox gobernado para generar confianza en la IA, no solo para ejecutarla
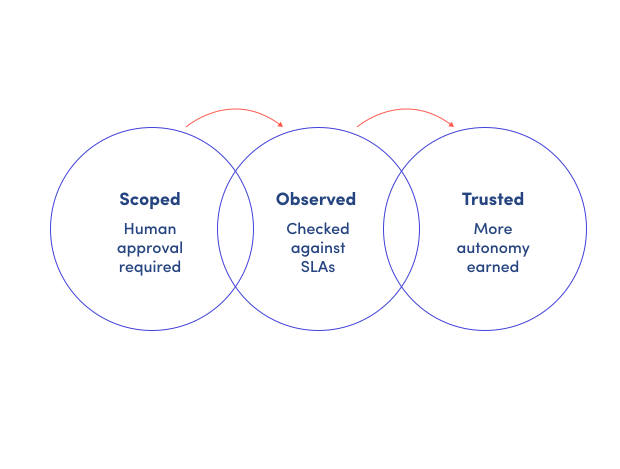
No hay un sandbox de IA separado que construir y luego retirar. te están ajustando permisos en el mismo flujo de trabajo gobernado que el agente ejecutará a escala completa, no en una copia desechable de él. Comienza alcance: la misma autorización, SLA, rastreo de auditoría y límites de velocidad Control-M ya aplican desde la primera acción. Observa cómo funciona. Luego amplía lo que puede hacer por sí solo a medida que gane esa confianza.
Un modelo de gobernanza, tres puntos de vista
CIO / VP de TI
Descripción – La IA entra en operaciones críticas sin abrir un nuevo canal difícil de auditar. El riesgo, los SLA y la gobernanza permanecen en un mismo plano.
Responsable de datos e IA
Descripción – Las medidas impulsadas por roca madre de Amazon dejan de ser riesgos opacos de producción. Las recomendaciones pasan por una capa de control te puede inspeccionar y ajustar.
Ingeniería de Plataforma / Nube
Descripción – La expansión de la automatización entre los servicios de AWS queda bajo control. Agentes y humanos comparten una sola interfaz, no otra herramienta puntual para asegurar.
05
Pasar de piloto a producción sin empezar de cero
Capa de gobernanza Control-M
Se aplican autorizaciones, SLA, auditoría y límites de tarifa en todo el proceso
Encuentra tu primer flujo de trabajo listo para IA en tres pasos:
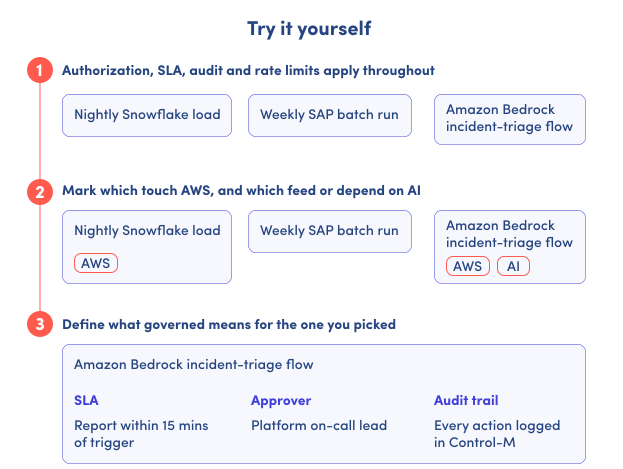
El ejemplo siguiente muestra cómo es encontrar un flujo de trabajo de principio a fin: tres candidatos reales, etiquetados por lo que tocan, reducidos a uno que merece la pena gobernar primero.
Ejecuta los mismos tres pasos en tu propio entorno. te saldrá con el flujo de trabajo, el SLA, el aprobador y la pista de auditoría que necesita, antes de te escribir una sola línea de integración con Amazon Bedrock.
-
Identifica tres candidatos.
Nuestro ejemplo comienza con una carga nocturna de Snowflake, una corrida semanal por lotes de SAP y un flujo incidente-triaje de Amazon Bedrock.
-
Identifica sus conexiones con AWS e IA.
En este ejemplo, la carga de Snowflake usa AWS, y el flujo de Amazon Bedrock usa tanto AWS como AI. La ejecución por lotes de SAP no tiene ninguna de las conexiones marcadas.
-
Elige uno y Define sus requisitos de gobernanza.
Para el flujo de triaje incidente de Amazon Bedrock, el SLA requiere un informe dentro de los 15 minutos posteriores al disparo, el líder de llamada de la plataforma está el aprobador, y cada acción se está registrada en Control-M.
La IA crea la intención. Los agentes planifican la acción.
Control-M gobierna la ejecución.
¿Qué ocurre después de que un agente de IA actúe?
Obtén un entorno en vivo y Ve cómo Control-M mantiene los flujos de trabajo impulsados por IA gobernados, auditables y en línea de nivel.
¿Listos para desplegar?
Encuentra Control-M SaaS en AWS Marketplace y reduce tu gasto comprometido en AWS.
Recursos
Explora la orquestación de IA con la biblioteca de demos de AWS
Conoce cómo Control-M y AWS ayudan a los equipos a orquestar IA y data Pipelines de principio a fin, Reduce la complejidad y Obtén la IA en producción más rápido.
Conoce más sobre Control-M para AWS
Control-M orquesta flujos de trabajo de aplicaciones e IA, Pipelines de datos y agentes Bedrock a través de entornos AWS e híbridos en una plataforma gobernada.