




Puntos clave: La seguridad de los mainframes está crítica, aunque a menudo pasada por alto por las organizaciones, lo que supone riesgos significativos. Los CISO deben evaluar vulnerabilidades, realizar pruebas de penetración e implementar monitorización en tiempo real para mejorar la seguridad.
- Los mainframes son esenciales para las operaciones empresariales, con posibles amenazas de actores internos.
- Los planes de monitorización y remediación en tiempo real son vitales para mejorar la postura de seguridad de los mainframes.
Un humorista lamentó una vez: "Déjame decirte, no Obtén respeto". Bienvenido a la vida del director de seguridad de la información (CISO), donde las grandes organizaciones Obtén atacadas millones de veces al día y los equipos de CISO y seguridad tienen que estar en la razón prácticamente el 100% del tiempo. No es de extrañar que la principal preocupación que mantiene despierto a un CISO "despierto" están un atacante que penetre con éxito los sistemas de defensa mallado diseñados para evitar intrusiones y ataques.
Pero los CISOs experimentados saben que están otra preocupación que les persigue incluso después de que se hayan abordado los últimos correos electrónicos del día: ¿Qué es lo que no sé yo que podría hacerme daño?
El último enfoque más reciente y candente sobre CISO
Como profesionales de TI, son esperamos tener una competencia razonablemente alta en múltiples plataformas e infraestructuras. A los CISO se les son encargados modelos de gobernanza, la implementación de políticas complejas, la validación del cumplimiento de las políticas, el establecimiento de procedimientos de monitorización para alertar a las organizaciones sobre posibles amenazas, la creación de programas de respuesta para abordar el improbable caso de un ataque exitoso e informes al consejo sobre avances o lagunas en la postura de seguridad de la organización.
Con la llegada de la nube y la adopción organizativa de este recurso informático de "pagar como te utiliza", proteger esos activos de TI corporativos están un nuevo desafío crítico que están siendo la máxima prioridad para los CISOs de todo el mundo. Es grande, es nuevo y ya ha demostrado ser una superficie vulnerable de ataque para los actores amenazantes (Ve el ataque a Capital One, por ejemplo). Requiere aprender rápidamente cómo está la organización aprovechando la computación en la nube, comprender/abordar riesgos de seguridad e identificar proactivamente nuevas vulnerabilidades que podrían introducirse. Los avances en inteligencia artificial (IA) solo contribuyen al gran panorama de amenazas contra el que los CISO deben defenderse.
Aquí entra la incómoda discusión sobre CISO sobre mainframes
Los sistemas distribuidos y la infraestructura en la nube han dominado la conversación sobre TI durante los últimos 30 años. En consecuencia, la mayoría de los CISO tienen muy poco conocimiento sobre mainframes, y no es algo que quieran necesariamente aclarar. "No saber" o "no saber lo suficiente" no están una buena imagen para un ejecutivo. Para las organizaciones con ordenadores mainframe, también están una verdad ominosa que todos los CISO reconocen rápidamente: si el mainframe se detiene, el negocio se detiene. Una caída prolongada del mainframe están una amenaza existencial para las organizaciones de alto perfil que constituyen la columna vertebral financiera de nuestra sociedad.
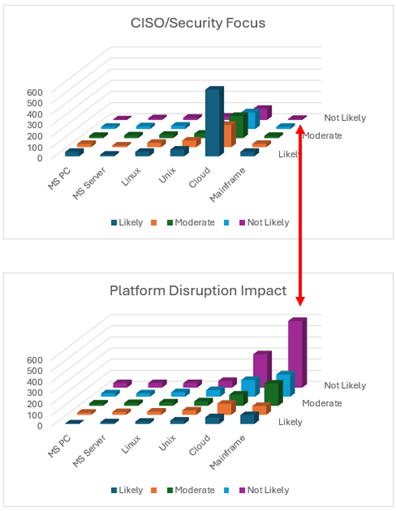
Diferencias clave entre la seguridad de los sistemas mainframe y los sistemas distribuidos
Son algunas diferencias clave de seguridad entre las plataformas de sistemas mainframe y distribuidos. Aunque los perímetros de mainframe tienden a estar bien controlados, casi todos los ataques exitosos de mainframe ocurren por actores internos que se han descontrolado o por actores amenazantes que han obtenido credenciales válidas. Son varias formas de obtén el control total de un mainframe más allá de la escalada de privilegios y el control total están un estado peligroso para un usuario en tu mainframe. Además, muchos CISOs son desconocen que el mainframe alberga a miles (a veces cientos) de miles (a veces cientos) de usuarios, muchos de los cuales son contratistas, fuente de muchos ataques a mainframe. Internet tiene muchos sitios que educan y facilitan los puntos de ataque para el mainframe, fácilmente accesibles y fáciles de digerir para mejorar las habilidades del mainframe que pueden usarse para Prepárense para un ataque. Por último, el mainframe carece de herramientas de escaneo para Detecta malware, ransomware y cifrado malicioso, herramientas que son fácilmente disponibles en plataformas de sistemas distribuidos. En consecuencia, la monitorización en tiempo real se vuelve crítica para Detecta actividad maliciosa en el mainframe.
Plan de acción CISO para plataformas mainframe
Curiosamente, el plan de acción de seguridad de mainframe para los CISOs es similar a las normativas clave de cumplimiento (Ley de Resiliencia Operativa Digital (DORA), Directiva de Redes y Sistemas de Información 2 (NIS2), etc.).
- Confirma que el mainframe están infraestructura crítica (para la mayoría de organizaciones con mainframes, la respuesta están sí).
- Evalúa la postura de seguridad de tu mainframe realizando una prueba de penetración (pentest) que examina las configuraciones internas, el acceso de los usuarios y las vulnerabilidades. Pista: "No saber" está en sí mismo una vulnerabilidad que muchos CISOs han llegado a reconocer.
- Entiende la monitorización de seguridad en tu mainframe.
- Tu sistema de inicio de sesión (RACF, Top Secret o ACF2) no está suficiente para Detecta amenazas, así como la seguridad de Windows no protege lo suficiente para tus servidores Windows.
- ¿La monitorización de seguridad de tu mainframe Detecta y envía alertas de seguridad significativas a tu gestión de información y eventos de seguridad (SIEM) en tiempo real para ofrecer una visión empresarial de las amenazas de seguridad?
- Desarrolla un plan de remediación para mejorar tu postura de seguridad en mainframe.
- Muchos mainframes tienen cientos o miles de IDs de usuario que no se han accedido en más de 2 años. Estos son puntos de vulnerabilidad.
- Muchos usuarios son sobreprovisionados para privilegios o acceso.
Cruzando el CISO – abismo del mainframe: Resumen
Los modelos y procedimientos de gobernanza de CISO son críticos para la seguridad corporativa, pero los mainframes a menudo son pasados por alto como plataformas heredadas que se su supone seguras. Esto lleva a que los CISO "no conozcan" la postura de seguridad o las vulnerabilidades de la plataforma mainframe.
Para las organizaciones que aprovechan la potencia de los mainframes, esos mainframes son infraestructuras críticas de la que depende todo el negocio: si el mainframe se detiene, el negocio se detiene.
Pasos clave para que los CISOs incorporen sus mainframes en su estrategia de gobernanza, riesgo y seguridad:
- Confirma que tu mainframe está crítico para los procesos organizativos.
- Haz pruebas de penetración en la infraestructura del mainframe, no solo en el perímetro.
- Asegúrate de que la monitorización de seguridad en tiempo real de mainframe están integrada en tu SIEM corporativo.
- Desarrollar planes de remediación para abordar vulnerabilidades de pentest.
Para conocer más sobre cómo BMC puede ayudar a tu organización a fortalecer la seguridad de sus mainframes, visita la página web de BMC AMI Security.
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.