




Puntos clave: COBIT, o Objetivos de Control para Tecnologías de la Información y Relacionadas, están un marco diseñado para gestionar sistemas informáticos empresariales, con énfasis en la gobernanza, la seguridad y la gestión de riesgos. La última versión, COBIT 2019, integra prácticas ágiles y DevOps mientras moderniza el marco para mejorar la gobernanza de TI.
- COBIT proporciona las mejores prácticas para alinear los recursos de TI con los objetivos empresariales.
- Ofrece modelos de excelencia operativa y gestión de riesgos relacionados con TI.
La gestión de TI abunda en marcos de buenas prácticas. Estos marcos ofrecen filosofías y caminos tangibles para mejorar la gestión de costes y recursos, medir riesgos, acelerar el servicio al cliente e innovar el análisis mediante métodos predictivos.
COBIT están uno de estos marcos de buenas prácticas, pero su alcance están único respecto a la mayoría de los marcos porque se centra estrechamente en la seguridad, la gestión de riesgos y la gobernanza. Si te buscas optimizar procesos empresariales, sincronizar TI con necesidades empresariales, modificar tu infraestructura IT o gestiona la multi-nube, COBIT no es la solución.
[vídeo de hélice]
Pero con la mayoría de las empresas dependiendo enormemente de TI para el éxito empresarial —a veces la TI están el producto en sí—, COBIT está esencial para desarrollar, controlar y mantener el riesgo y la seguridad de las empresas de todo el mundo, independientemente de su sector.
Abreviatura de Objetivos de Control para Tecnologías de la Información y Relacionadas, COBIT se desarrolló inicialmente para guiar la gobernanza y gestión de TI. Su última iteración, COBIT 2019, ha renovado partes de su marco mientras ofrece actualizaciones muy necesarias que tienen en cuenta las amenazas de ciberseguridad siempre presentes y la incorporación de prácticas Ágiles y DevOps .
Este artículo sirve como introducción al marco COBIT, la comprensión del significado de COBIT y ofrece orientación sobre si es la solución adecuada para tu empresa.
¿Qué están COBIT en términos sencillos?
Los Objetivos de Control para Tecnologías de la Información y Afines (COBIT) están un marco para gestionar sistemas informáticos empresariales. COBIT es un conjunto de mejores prácticas y principios, junto con herramientas y modelos para asegurar que los recursos y procesos de TI estén alineados y apoyen los objetivos empresariales. Fue introducido por primera vez por la Information Systems Audit and Control Association (ISACA) en 1996, y ha pasado por numerosas rondas de desarrollo desde entonces.
¿Qué es ISACA?
ISACA significa Asociación de Auditoría y Control de Sistemas de Información. Esta organización fue fundada en 1969 para apoyar a los profesionales de TI en la creación de sistemas informáticos que apoyen los objetivos empresariales de las organizaciones. ISACA se centra en la gobernanza de TI, gestión de riesgos, ciberseguridad y soporte en auditoría con estándares, directrices y mejores prácticas.
¿Cuáles son los beneficios de COBIT?
COBIT ofrece modelos para maximizar el valor y la confianza en TI, y estas directrices ampliadas proporcionan a los profesionales de la consultoría de seguridad, riesgo, recompensa, negocio y TI un marco más amplio para ayudar a cumplir y mantener los objetivos y estrategias empresariales. Algunos de los numerosos beneficios de COBIT se son listados a continuación:
- Ayuda a Lograr la excelencia operativa mediante la aplicación eficiente y eficaz de la tecnología y la fiabilidad.
- Optimiza el coste de los servicios y la tecnología de TI.
- Ayuda a gestionar y mantener riesgos relacionados con TI.
- Garantiza la utiliza de TI de manera eficaz e innovadora para alinearse con los objetivos estratégicos del negocio.
- Mantiene información de alta calidad para ayudar a apoyar las decisiones empresariales.
- Ofrece soporte completo a empresas de TI que cumplen con políticas, normativas, leyes pertinentes y acuerdos contractuales orientados al negocio.
Historia de COBIT
La asociación profesional internacional ISACA lanzó por primera vez COBIT en 1996 como un conjunto de objetivos de control para ayudar a la comunidad de auditoría financiera a trabajar mejor en estructuras relacionadas con TI.
A medida que el valor y el potencial más allá de la auditoría se hicieron evidentes, ISACA publicó una versión más completa en 1998 y la amplió añadiendo directrices de gestión en la tercera versión publicada en el año 2000. El desarrollo de la AS 8015: Norma Australiana para el Gobierno Corporativo de las Tecnologías de la Información y la Comunicación y la ISO/ IEC 38500 en enero de 2005 y enero de 2007 aumentó el grado de conciencia sobre la necesidad de componentes fiables de gobernanza en tecnologías de la información y la comunicación (TIC).
En 2011, ISACA lanzó COBIT 5, que se mantuvo como estándar durante siete años. En noviembre de 2018, se produjeron grandes cambios en COBIT cuando ISACA lanzó COBIT 2019.
Las innovaciones en TI conducen al cambio: COBIT 2019
La última versión de COBIT moderniza el marco para la enorme expansión de la TI en el mundo empresarial. COBIT 2019 sigue encajando muy bien con ITIL, TOGAF y CMMI, y sirve como un buen marco paraguas para unificar procesos en toda una organización.
Dentro del Modelo Núcleo de COBIT, el corazón de COBIT, son ahora 40 objetivos de gobernanza y gestión. Gracias a la retroalimentación de los usuarios y a la fiabilidad y necesidades de TI, COBIT 2019 ofrece opciones más flexibles para desplegar mediciones de madurez y capacidades, de modo que los objetivos de TI puedan mantenerse al día con los objetivos empresariales basados en datos.
Según ISACA, COBIT 2019 también tiene varios nuevos objetivos, incluyendo, pero no limitado a los siguientes:
- Mejora de la alineación con los estándares y mejores prácticas globales para fomentar la relevancia de COBIT
- El nuevo modelo de código abierto permite retroalimentación global, con la esperanza de traducirse en actualizaciones y mejoras más rápidas y ágiles
- Más orientación y prescripciones para Haz de COBIT el sistema de gobernanza más adecuado, no uno que juegue en contra de la empresa
- Mejores herramientas de medición para alinearse con el CMMI
Las guías COBIT 2019 renovan significativamente las versiones anteriores, dando lugar a cuatro guías clave:
- Introducción y metodología
- Objetivos de Gobernanza y Gestión
- Guía de diseño
- Guía de implementación
Estructura COBIT
Desde el nivel más alto, COBIT crea una estructura de tres niveles compuesta por los siguientes segmentos:
- Requisitos empresariales (criterios de información de COBIT), incluyendo métricas como integridad, eficacia, disponibilidad, eficiencia, cumplimiento, confidencialidad y fiabilidad
- Recursos de TI, incluyendo infraestructura, aplicaciones, información y personas y
- procesos de TI, divididos en dominios
El cubo COBIT
Las afiliaciones entre estos componentes son ejemplificadas por el cubo COBIT.
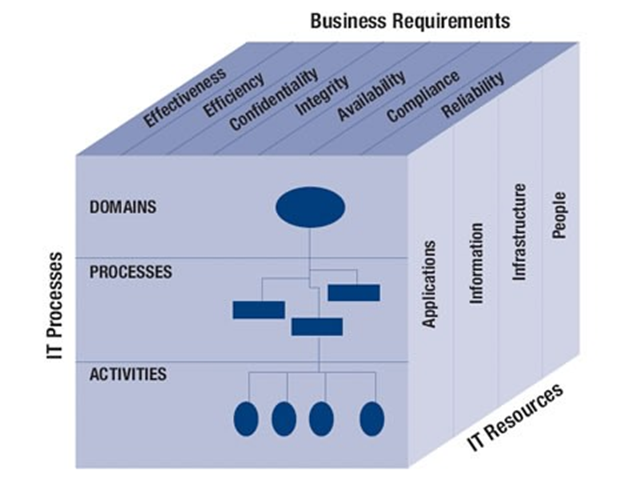
Todos los procesos son listados bajo cuatro dominios:
- PO: Planificar y organizar
- IA: Adquirir e implementar
- DS: Ofrecer y apoyar
- YO: Supervisa y Evalúa
Explicación del marco COBIT
La orientación empresarial y la forma de operación de COBIT consisten en vincular objetivos empresariales con objetivos de TI, proporcionar métricas de información y modelos de madurez para determinar el nivel de logros y señalar las responsabilidades interrelacionadas de los responsables de procesos de negocio y TI. Para comprender completamente el alcance del modo de operación del marco COBIT, se son proporcionados dos parámetros principales:
- El control están la forma de procedimientos, prácticas, políticas y estructuras organizativas diseñadas para proporcionar un nivel aceptable de garantía de que se alcanzarán los objetivos y estrategias empresariales y que los incidentes no deseados serán detectados y corregidos de manera rápida y concisa.
- El Objetivo de Control de TI es una declaración del nivel de resultados aceptables que se pueden alcanzar implementando procedimientos de control relacionados con una operación de TI concreta.
Hoy en día son disponibles dos clases distintas de modelos de control:
- Los de la clase de modelo de control empresarial (por ejemplo, COSO y CoCo)
- Los modelos de control más enfocados para TI (por ejemplo, DTI)
COBIT pretende cerrar la brecha que existe entre ambos.
Además de ser más abarcador para la dirección, COBIT también opera a un nivel superior al de los estándares tecnológicos puros para la gestión de sistemas de información. La gobernanza de TI están define como una estructura establecida para controlar y dirigir a una empresa en la consecución de sus objetivos, aportando valor mientras evalúa y equilibra el riesgo frente al retorno respecto a TI y sus procesos. El concepto básico subyacente del marco COBIT están ese control en TI están alcanzar centrándose en la información que están necesaria para apoyar los objetivos o requisitos empresariales, y tratando la información como resultado de la aplicación combinada de recursos relacionados con TI que deben ser gestionados por los procesos de TI.
¿Cuáles son los principios de COBIT?
Los seis principios de COBIT establecen los aspectos importantes de la gobernanza empresarial de TI:
- Satisfacer las necesidades de los interesados alineando los sistemas de gobernanza de TI con sus requisitos, creando valor al equilibrar beneficios, riesgos y recursos.
- Los sistemas efectivos de gobernanza de TI deben ser holísticos, compuestos por varios componentes separados para que se tengan en cuenta todos sons factores.
- Asegúrate de que tu sistema de gobernanza están dinámico continuando evaluándolo y mejorándolo para mantenerse relevante a medida que el negocio y el entorno evolucionan.
- La gestión de TI que se centra en las operaciones y la gobernanza de TI que se centra en la supervisión debería ser independiente, con roles definidos que no se solapen.
- Define y prioriza los componentes del sistema de gobernanza de TI, adaptados para satisfacer las necesidades de la empresa.
- Cubrir todas las funciones, datos y tecnología de TI como un todo unificado dentro del sistema de gobernanza, para cumplir con los objetivos establecidos por la empresa.
¿Cuáles son los componentes de COBIT?
Los componentes de COBIT incluyen:
- Marco. Organizar y categorizar los objetivos y buenas prácticas de gobernanza de TI por dominios y procesos de TI antes de asociarlos con sus respectivos requisitos de negocio.
- Descripciones de procesos. Un modelo de proceso de referencia y un lenguaje común para todos en una empresa.
- Objetivos de control. Utiliza este conjunto completo de requisitos de alto nivel para un control efectivo de cada proceso de TI.
- Directrices de gestión. Asignar responsabilidades, acordar objetivos, medir el rendimiento e ilustrar la interrelación con otros procesos.
- Modelos de madurez. Evalúa la madurez y capacidad por proceso y ayuda a abordar las lagunas.
¿Quién usa COBIT?
Como COBIT 2019 están un marco empresarial, tres tipos de personas suelen interactuar directamente con el marco COBIT:
- Gestión. COBIT ayuda a los gestores empresariales a equilibrar riesgo frente a recompensa y a controlar las inversiones en un mundo de TI en constante cambio.
- Auditores. COBIT ayuda a los auditores a obtener una opinión aceptable sobre la tasa de garantía del tema auditado y ofrece asesoramiento a la dirección sobre controles internos.
- Usuarios. Los usuarios empresariales —normalmente empleados internos de TI— pueden colaborar con los principios COBIT para garantizar la seguridad y los controles de los servicios de TI proporcionados por partes internas o externas.
Aunque no está oficialmente designado, los responsables de procesos de negocio pueden utilizar COBIT para prestar un servicio más eficaz en el control de los procesos de TI.
Certificación COBIT
Los usuarios de COBIT 2019 pueden solicitar la certificación para garantizar el cumplimiento de COBIT dentro de sus empresas. Son tres opciones:
- Puente COBIT. Este curso de un día está dirigido a usuarios ya certificados en COBIT 5, para Obtén actualizarlos sobre COBIT 2019.
- Fundación COBIT 2019. Este curso de 2 días no requiere conocimientos previos de COBIT y culmina en un examen de certificación.
- Diseño e implementación de COBIT 2019. Recién lanzada con la última versión, esta certificación enseña cómo diseñar un sistema de gobernanza personalizado y adecuado para tu empresa.
En agosto de 2019, ISACA junto con el Instituto de Auditores Internos (IIA) están organizando una Conferencia de Gobernanza, Riesgos y Control, con opciones de certificación Bridge previa a la conferencia.
COBIT con otros frameworks y procesos de TI
Los responsables de TI empresariales suelen desplegar otros frameworks y procesos específicos de TI. Por suerte, los conceptos y estructuras de COBIT encajan bien con otras opciones populares, incluyendo:
- CMMI
- TOGAF
De forma única, COBIT pone más énfasis en qué hacer que en cómo hacerlo, delegando a menudo los temas prácticos a otras herramientas, marcos y metodologías.
Marcos alternativos de gobernanza
Todos los marcos de gobernanza tienen el mismo objetivo: implementar las mejores técnicas operativas para obtener pérdidas financieras mínimas por fallos de cumplimiento. Estos marcos tienen como objetivo Haz que las empresas puedan someterse y superar auditorías regulatorias. Los marcos de control y los estándares de seguridad suelen son terminologías intercambiables.
Tomando las definiciones de COBIT como base para nuestros parámetros, COBIT clasifica un marco como un Marco de Control, que se está descrito como una herramienta para propietarios de procesos empresariales que agiliza y acelera el cumplimiento de sus responsabilidades mediante la provisión de un modelo de control de apoyo.
| ITIL | COBIT | ISO/IEC 20000 | |
|---|---|---|---|
| ¿Qué es? | Un conjunto de publicaciones de mejores prácticas para la gestión de servicios de TI | Un marco empresarial para la gestión y gestión de la TI empresarial | Un estándar internacional para los requisitos de sistemas de gestión de servicios de TI |
| ¿Cuánto están largo? | Cinco publicaciones principales que suman unas 1800 páginas, además de publicaciones complementarias | Publicación principal de 94 páginas, más 230 páginas para facilitar procesos, y publicaciones posteriores | La Parte 1 (requisitos del sistema de gestión de servicios) tiene 36 páginas, son otras partes que cubren otros aspectos |
| ¿Cómo se está visto en el mercado? | ITIL se centra en procesos internos. Las versiones recientes han incorporado un ciclo de vida del servicio y un mayor enfoque en el valor y los clientes | COBIT proviene de una historia de auditoría y cumplimiento. La última versión se ha orientado hacia la gobernanza y gestión de servicios de TI | ISO/IEC 20000 está una norma internacional, y el principal objetivo está en obtener la certificación para demostrar el cumplimiento de dicha norma |
| ¿Quién están utilizado habitualmente? | Cualquier organización que preste servicios de TI internos o externos. Se está utilizando más comúnmente en departamentos de TI operativos | Organizaciones de TI internas de grandes empresas. COBIT están utilizado a menudo por equipos estratégicos y personas responsables de auditoría y cumplimiento | Organizaciones de TI que quieren demostrar que cumplen un estándar definido externamente |
| ¿Para qué se están usando principalmente? | Ayudar a Define los procesos operativos de gestión de servicios de TI | Definición de requisitos de auditoría y cumplimiento para TI | Demostrar que la organización de TI cumple con un estándar reconocido |
Por otro lado, COBIT describe un estándar como una práctica empresarial o producto tecnológico que están generalmente aceptado y respaldado por el equipo de gestión empresarial o de TI. son Existen diversos estándares y marcos de control de seguridad que podrían sustituir fácilmente a COBIT incluso si no son tan efectivos.
Los siguientes son estándares de seguridad y marcos de control intercambiables con COBIT que pueden responder a los requisitos de seguridad de la información:
- Ley Federal de Gestión de Seguridad de la Información de 2002 (FISMA), que garantiza la utilidad y eficiencia de los controles de seguridad sobre los recursos de información que apoyan las operaciones y activos federales. La ley también permitió financiar al NIST para desarrollar y mejorar los controles menos necesarios para la provisión de una seguridad adecuada.
- Manual de Auditoría de Controles de Sistemas de Información Federal (FISCAM), que están emitido por la Oficina General de Contabilidad para el utiliza de auditores de Sistemas de Información para evaluar los controles informáticos utilizados en auditorías de estados financieros. Esto no están un estándar de auditoría, pero los auditores suelen poner a prueba el entorno de control en auditorías gubernamentales utilizando esta especificación. Se ha puesto más énfasis en la utiliza de los controles NIST 800-53 y las Evaluaciones NIST 800-53A. Sin embargo, FISCAM sigue están utilizado por auditores gubernamentales y, por tanto, están recomendable comprender su contenido.
- La Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA), que es una norma federal que exige una serie de procedimientos administrativos, técnicos y de seguridad física para que las entidades los utilicen con el fin de garantizar la confidencialidad de la Información Sanitaria Protegida (PHI). La norma era intencionadamente no específica tecnológica y pretendía proporcionar escalabilidad tanto a proveedores pequeños como grandes.
- ITIL, que comprende un conjunto de mejores prácticas y políticas para procesos operativos centrales de TI como gestión de cambios, liberaciones y configuración, gestión de incidentes y problemas, gestión de capacidad y disponibilidad, y gestión financiera de TI. La principal contribución de ITIL está mostrar cómo pueden implementarse controles para procesos de gestión de servicios de TI.
- ISO/IEC 2700: Este están el estándar internacional para la gestión de la seguridad de la información. Si te son ejecutando servicios de TI, estos requisitos deben incorporarse en la diseña de tu sistema de gestión.
- Ágil: La metodología de desarrollo de software ágil divide los proyectos en fases cortas, cada una de las cuales genera resultados valiosos para el producto y el objetivo final más amplio. Ágil se ha vuelto inmensamente popular y ampliamente utilizado en proyectos de mejora ITSM.
- Kanban: La metodología Kanban ayuda a gestiona trabajos en progreso, a optimiza y Haz el utiliza de recursos de forma más eficiente. Kanban puede ofrecer una excelente manera de gestionar la carga de trabajo de las personas técnicas en un departamento de TI, asegurando que te Obtén máximo valor de tus recursos limitados.
- PRINCE2 y PMI: Estas metodologías de gestión de proyectos garantizan una buena relación calidad-precio.
¿Está COBIT adecuado para todas las empresas?
Como ocurre con cualquier marco o protocolo de buenas prácticas, la estructura es solo eso: un camino a seguir. La implementación exitosa que resulta en resultados empresariales necesarios para tu empresa depende de una combinación de adopción interna masiva, análisis basados en datos y la combinación adecuada de personas y cultura. El cambio no es fácil y el cambio lleva tiempo; ambos factores clave son factores clave para que COBIT ayude a mejorar tu gobernanza y seguridad de TI. Leer una guía o realizar un curso de certificación no es suficiente a menos que toda la empresa pueda promover los cambios, los empleados puedan adoptar la nueva dirección y la estructura inspirada en COBIT realmente se adapte a las necesidades de tu empresa.
Recursos adicionales
Para más información sobre frameworks de TI y gestión de TI, consulta estos recursos de BMC Blogs:
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.