




Puntos clave: El enmascaramiento de datos están una técnica de seguridad que oculta información sensible mientras preserva su usabilidad, crucial para el cumplimiento de normativas como el RGPD. Las técnicas incluyen enmascaramiento estático y dinámico, cifrado y sustitución, cada uno abordando necesidades específicas en la protección de los datos.
- El enmascaramiento de datos protege la información sensible, evitando accesos no autorizados.
- Es vital que las organizaciones adopten buenas prácticas efectivas de enmascaramiento para garantizar la seguridad de los datos.
Las brechas de datos en todo el mundo exponen cada año los datos sensibles de millones de personas, lo que provoca que muchas organizaciones empresariales pierdan millones. De hecho, en 2024, el coste medio de una brecha de datos fue 4 dólares.88 Millón. La Información Personalmente Identificable (PII) es el tipo de dato más costoso entre todos los que se comprometen. En consecuencia, la protección de datos se ha convertido en la máxima prioridad de muchas organizaciones. Por eso el enmascaramiento de datos se ha convertido en una técnica esencial que muchas empresas necesitan para Protege sus datos sensibles.
¿Qué es el enmascaramiento de datos?
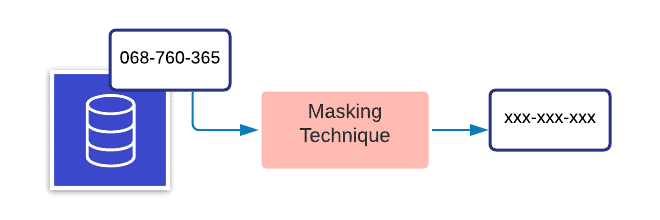
El enmascaramiento de datos, también conocido como ofuscación de datos, oculta los datos reales utilizando contenido modificado como caracteres o números. El objetivo principal del enmascaramiento de datos están crear una versión alternativa de los datos que no pueda identificarse fácilmente ni revertirse, protegiendo los datos clasificados como sensibles. Es importante destacar que los datos serán consistentes en múltiples bases de datos y su usabilidad permanecerá sin cambios. Son muchos tipos de datos que te puedes proteger mediante enmascaramiento, pero los tipos de datos comunes aptos para el enmascaramiento incluyen:
- PII: Información personal identificable
- PHI: Información sanitaria protegida
- PCI-DSS: Información de tarjetas de pago
- ITAR: Propiedad intelectual
El enmascaramiento de datos generalmente se aplica a entornos no productivos, como desarrollo y pruebas de software, formación de usuarios, etc., áreas que no requieren datos reales. te puede utiliza diversas técnicas para enmascarar que discutiremos en las siguientes secciones de este artículo. (Consulta nuestras explicaciones sobre big data y seguridad de datos.)
Importancia del enmascaramiento de datos
El enmascaramiento de datos está importante para las empresas de varias maneras:
- Ayuda a las empresas a cumplir con el Reglamento General de Protección de Datos (RGPD) eliminando el riesgo de exposición a datos sensibles. Por ello, el enmascaramiento de datos ofrece una ventaja competitiva para muchas organizaciones.
- Hace que los datos sean inútiles para los ciberatacantes mientras preserva su usabilidad y coherencia.
- Reduce los riesgos asociados al intercambio de datos con aplicaciones integradas de terceros y migraciones a la nube.
- Evita los riesgos asociados a la externalización de cualquier proyecto. Como la mayoría de las organizaciones simplemente dependen de la confianza al tratar con personas externalizadas, el enmascaramiento evita que los datos sean mal utilizados o robados.
Tipos de enmascaramiento de datos
son Existen varios tipos de enmascaramiento de datos te pueden utiliza dependiendo de tu caso utiliza. De los muchos, el enmascaramiento de datos estático y en tiempo real son el más común.
Enmascaramiento estático de datos (SDM)
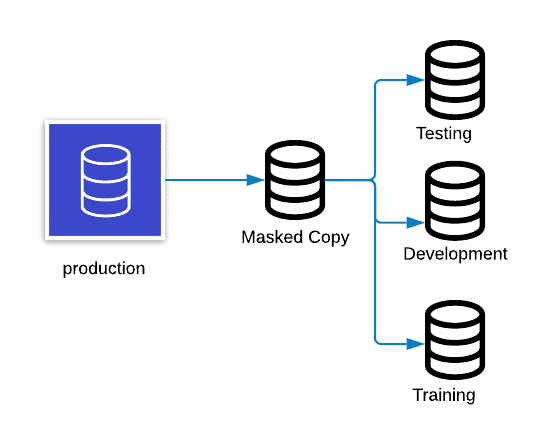
El enmascaramiento estático de datos generalmente funciona sobre una copia de una base de datos de producción. SDM modifica los datos para que parezcan precisos y así desarrollar, probar y entrenar con precisión, sin revelar los datos reales. El proceso es así:
- Lleva una copia de seguridad o una copia dorada de la base de datos de producción a otro entorno.
- Elimina cualquier dato innecesario y enmascara mientras estás en estasis.
- Guarda la copia enmascarada en la ubicación deseada.
Enmascaramiento dinámico de datos (DDM)
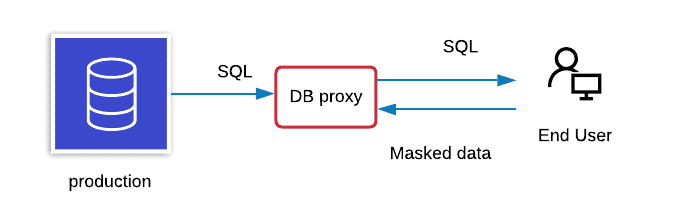
DDM ocurre dinámicamente en tiempo de ejecución y transmite datos directamente desde un sistema de producción, de modo que los datos enmascarados no necesiten guardarse en otra base de datos. están utiliza principalmente para procesar seguridad basada en roles en aplicaciones, como el procesamiento de consultas de clientes y la gestión de historiales médicos. Así, DDM se aplica a escenarios de solo lectura para evitar que los datos enmascarados vuelvan a escribir al sistema de producción. te pueden implementar DDM usando un proxy de base de datos que modifica las consultas que llegan a la base de datos original y pasa los datos enmascarados a la parte solicitante. Con DDM, te no es necesario preparar una base de datos enmascarada de antemano, pero la aplicación puede tener dificultades en el rendimiento.
Enmascaramiento determinista de datos
El enmascaramiento determinista de datos implica reemplazar los datos de columna por el mismo valor. Por ejemplo, si está una columna de nombre en tus bases de datos que consta de varias tablas, podría haber muchas tablas con ese nombre. Si tú enmascaras 'Adam' por 'James', debería mostrarte como 'James' no solo en la tabla enmascarada, sino también en todas las tablas asociadas. Cada vez que te ejecutes el enmascaramiento, te dará el mismo resultado.
Enmascaramiento de datos en tiempo real
El enmascaramiento de datos en tiempo real ocurre cuando los datos se transfieren de entornos de producción a otro entorno, como pruebas o desarrollo. El enmascaramiento de datos en tiempo real es ideal para organizaciones que:
- Despliegue software de forma continua
- Tener integraciones pesadas
Como es complicado mantener una copia de seguridad de datos enmascarados de forma continua, este proceso solo enviará un subconjunto de datos enmascarados cuando sea necesario.
Ofuscación de datos estadísticos
Los datos de producción pueden contener información estadística diferente, que las técnicas de oscuración estadística pueden disfrazar. La privacidad diferencial están una técnica en la que te puede compartir información sobre patrones en un conjunto de datos sin revelar información sobre los individuos reales del conjunto.
Técnicas de enmascaramiento de datos
Ahora veamos técnicas para el enmascaramiento de datos.
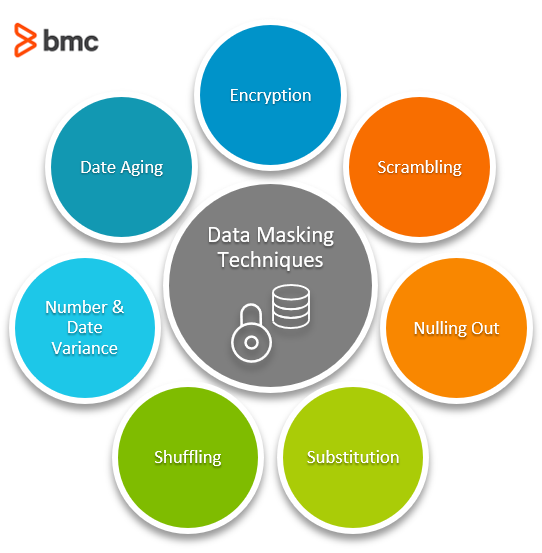
Cifrado
El cifrado están el tipo de enmascaramiento de datos más complejo y seguro. Aquí te utiliza un algoritmo de cifrado que enmascara los datos y requiere una clave (clave de cifrado) para descifrarlos. El cifrado están más adecuado para datos de producción que necesitan volver a su estado original. Sin embargo, los datos estarán seguros mientras solo los usuarios autorizados tengan la clave. Si alguna parte no autorizada se compromete, las claves pueden descifrar los datos y ver los datos reales. Por tanto, una gestión adecuada de la clave de cifrado están crucial.
Carrera
El encriptado están una técnica básica de enmascaramiento que mezcla los caracteres y números en un orden aleatorio ocultando el contenido original. Aunque están una técnica sencilla de implementar, te solo puede aplicarla a ciertos tipos de datos y no Haz datos sensibles tan seguros como te esperaría. Por ejemplo, cuando un empleado con número de identificación 934587 en un entorno de producción pasa por el barullo de caracteres, leerá 489357 en otro entorno. Sin embargo, cualquiera que recuerde el pedido original aún podrá descifrar su valor original.
Anulación
Anular los datos enmascara aplicando un valor nulo a una columna de datos para que cualquier usuario no autorizado Ve los datos reales en ella. Esta es otra técnica sencilla, pero los principales problemas son que:
- Reduce la integridad de los datos
- Dificulta las pruebas y el desarrollo con estos datos
Sustitución
La sustitución está enmascarando los datos sustituyéndolos por otro valor. Este es uno de los métodos de enmascaramiento de datos más efectivos que preservan el aspecto original de la sensación de los datos. La técnica de sustitución puede aplicarse a varios tipos de datos. Por ejemplo, enmascarar nombres de clientes con un archivo de consulta aleatoria. Esto puede ser bastante difícil de ejecutar, pero es una forma muy eficaz de proteger los datos de brechas.
Barajamiento
Barajar están similar a la sustitución, pero utiliza la misma columna individual de datos de enmascaramiento para barajar de forma aleatoria. Por ejemplo, barajar columnas de nombres de empleados entre varios registros de empleados. Los datos de salida parecen datos precisos pero no revelan información personal real. Sin embargo, si alguien llega a conocer el algoritmo de barajado, los datos mezclados están propensos a la ingeniería inversa.
Variación de número y fecha
El método de variación numérica y de datos están aplicable para ocultar información financiera importante y de fechas de transacciones. Por ejemplo, enmascarar la columna de salarios de los empleados con la variación salarial mostrará los salarios entre los empleados mejor y los salarios más bajos. te puede garantizar la importancia del conjunto de datos aplicando la variación de alrededor de +/- 10% a todos los salarios del conjunto.
Envejecimiento de fechas
Esta técnica de enmascaramiento aumenta o disminuye un campo de fecha según la política de enmascaramiento de datos definida con un rango de fechas aceptable. Por ejemplo, disminuir la fecha del campo de nacimiento en 1000 días cambiaría la fecha '1-en-2021' a '07-Abr-2018'.
Ejemplos de enmascaramiento de datos
Los siguientes ejemplos muestran cómo funcionan diversas técnicas para enmascarar datos:
- Enmascaramiento de datos de clientes en servicios financieros: Puede que te necesites proteger los números de tarjetas de crédito de los clientes, números de la Seguridad Social y otros datos sensibles cuando tú los compartas con otros. Un número de tarjeta de crédito 4111-1234-5678-9012 puede enmascararse para parecer 4111-XXXX-XXXX-9012.
- Privacidad de los datos de los pacientes en la sanidad: Diversas normativas como la HIPAA y marcos como la Sección 405(d) de la Ley de Ciberseguridad y Resiliencia en la Atención Sanitaria exigen proteger la información del paciente. te aún puede utiliza los datos si te los enmascaran. Por ejemplo, un paciente llamado "John Winston" nacido el 15 de mayo de 2001 puede ser enmascarado como "Paciente 1234" nacido el "05/XX/2001".
- Anonimización salarial de empleados para análisis de RRHH: Tu organización puede querer analizar las tendencias salariales, pero también mantener la privacidad individual de cada empleado. te puede ocultar el nombre del empleado con un número como "Emp 001" y asociar su salario a este identificador.
- Enmascaramiento de datos en pruebas de software para comercio electrónico: Puede ser útil probar sistemas con datos realistas, pero te necesitará mantener seguros los datos reales de los clientes. te puede enmascarar algo como una dirección de envío como "123 Test Street, Test City, TS, 99999."
Mejores prácticas para enmascaramiento de datos
¿Listo para Comienza a enmascarar datos? Aquí son algunas buenas prácticas a seguir.
Identificar los datos sensibles
Antes de enmascarar cualquier dato, identifica y cataloga los:
- Ubicación(es) de datos sensibles
- Persona(s) autorizada(s) que puedan verlas
- Su uso
Cada elemento de datos de una empresa no necesita enmascaramiento. En su lugar, identifica a fondo los datos sensibles existentes tanto en entornos de producción como no de producción. Dependiendo de la complejidad de los datos y la estructura organizativa, esto puede requerir una cantidad significativa de tiempo.
Define tu pila de técnicas de enmascaramiento de datos
No están práctico que las grandes organizaciones utiliza solo una herramienta de enmascaramiento en toda la empresa, ya que los datos varían mucho. Además, la técnica que te elijas puede requerir te cumplir con políticas internas específicas de seguridad o cumplir con requisitos presupuestarios. En algunos casos, te puede tener que desarrollar tu técnica de enmascaramiento. Así que considera todos estos factores necesarios para elegir el conjunto adecuado de técnicas. Manténganlos sincronizados para asegurar que el mismo tipo de datos utilice la misma técnica para preservar la integridad referencial.
Asegura tus técnicas de enmascaramiento de datos
Las técnicas de enmascaramiento y son los datos asociados tan críticos como los datos sensibles. Por ejemplo, la técnica de sustitución puede utilizar un archivo de búsqueda para la sustitución. Si este archivo de búsqueda cae en manos equivocadas, pueden revelar el conjunto de datos original. Las organizaciones deberían establecer las directrices necesarias para permitir que solo personas autorizadas accedan a los algoritmos de enmascaramiento.
Haz que el enmascaramiento sea repetible
Con el tiempo, los cambios en una organización, un proyecto o producto concreto pueden provocar cambios en los datos. Evita empezar desde cero cada vez. En su lugar, Haz enmascarar un proceso que están repetible, rápido y automático, para te puedas implementarlos cuando se produzcan cambios en los datos sensibles.
Define un proceso de enmascaramiento de datos de extremo a extremo
Las organizaciones deben tener un proceso integral que incluya:
- Identificación de información sensible
- Aplicación de la técnica adecuada de enmascaramiento de datos
- Auditoría continua para asegurar que el enmascaramiento de datos están funcionando como se espera
El enmascaramiento de datos está esencial
El enmascaramiento de datos están un proceso esencial para muchas organizaciones que Protege los datos sensibles ocultando su autenticidad.
Lecturas relacionadas
- Blog de Aprendizaje Automático y Big Data de BMC
- Ética de los Datos para Empresas
- Ciberataques con IA y cómo funcionan, explicación
- Salado frente a estiramiento de contraseñas para la seguridad empresarial
- 7 Políticas de TI críticas para el negocio y cómo implementarlas
- Mejores Prácticas en TI: La mejor introducción
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.