




Puntos clave: El Marco de Ciberseguridad 2.0 del NIST introduce la función Gobernar, mejorando las estrategias de gestión de riesgos cibernéticos para las organizaciones. Esta actualización permite a los usuarios aprovechar los esfuerzos de CSF 1.1 mientras identifican brechas de cumplimiento.
- CSF 2.0 ofrece un lenguaje simplificado para una mejor comprensión de los interesados.
- Las funciones revisadas de Responder y Recuperar enfatizan la mejora de la comunicación y las pruebas.
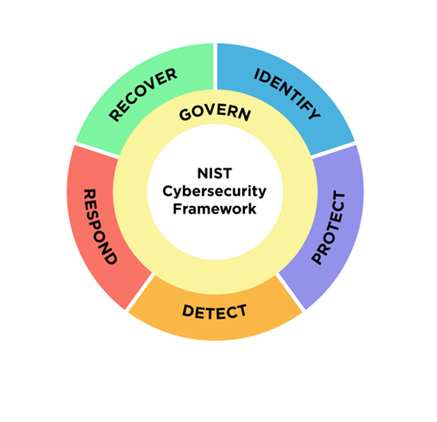
El 26 de febrero de 2024, el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST) finalizó la primera gran actualización de su Marco de Ciberseguridad desde su creación en 2014. Con el marco original utilizado internacionalmente y traducido a 13 idiomas, se espera que la versión 2.0 están tenga un gran impacto. Quienes ya conocen el original lo saben están compuesto por cinco áreas clave: Identificar, Protege, Detecta, Responder y Recuperar. La versión 2.0 ahora tiene una sexta función que están aplicable a los cinco pilares originales: Gobernar. A lo largo de este blog, me referiré al Marco de Ciberseguridad 2.0 como "CSF 2.0".
¿Cuál es el propósito de la función de Gobernar?
Gobernar establecerá y continuará supervisando la estrategia, las expectativas y la política de gestión de riesgos cibernéticos de una organización.
Se están dividido en las siguientes categorías:
- Contexto organizativo
- Estrategia de gestión de riesgos
- Gestión del riesgo en la cadena de suministro en ciberseguridad
- Roles, responsabilidades y autoridades
- Políticas, procesos y procedimientos
- Supervisión
¿Están la adición de Gobierno el único cambio?
La respuesta corta están "no". Aunque las cinco funciones permanecen en gran medida iguales, son otros cambios nuevos, como los siguientes:
- Ejemplos de implementación: CSF 2.0 ahora incluye ejemplos de cómo implementar los controles. Aunque es bastante prescriptivo, no está granular. Un ejemplo aquí podría ser la implementación de la autenticación multifactor (MFA), pero no qué factores MFA deben usarse; eso seguiría estando a discreción del equipo interno.
- Claridad: Aunque el marco original era fácil de digerir, seguía usando lenguaje técnico. CSF 2.0 simplifica las cosas, lo que esperamos que ayude a todos los interesados a comprender mejor los controles.
- Función de gobernar: Sí, la función de gobierno está nueva, sin embargo, gran parte de ella ha surgido de remodelar controles anteriores en el marco original.
- Funciones actualizadas de Responder y Recuperar: Responder y Recuperar han pasado por una gran renovación, con cambios notables en la comunicación y las pruebas.
- Perfis: Los perfiles y perfiles de la comunidad sí existían en CSF1.1, sin embargo, ahora han sido reconfigurados para CSF 2.0. La comunidad puede ahora proporcionar ejemplos de cómo CSF 2.0 puede aplicarse a ciertos casos utiliza como financieros, fabricación de automóviles, etc. NIST también proporciona plantillas para perfiles organizativos, permitiendo comparaciones lado a lado para el análisis de brechas.
¿Qué deben hacer los equipos de seguridad de mainframe?
Algunas buenas noticias: si tú implementas CSF 1.1, todo ese esfuerzo no habrá sido en vano y se integrará en CSF 2.0. Habrá lagunas que requerirán algunos cambios, así que lo primero que están a hacer un análisis de lagunas. NIST ofrece una gran cantidad de recursos y ayuda en este ámbito. Esto te da la oportunidad de reunir a todos los interesados y, con el nuevo lenguaje simplificado, debería Haz el proceso más ágil que antes. Reforzar las funciones de Responder y Recuperar podría ser un posible punto de dolor, sin embargo, todo esto conduce a una postura de seguridad más estricta.
Resumen
Seis años después de la introducción de CSF 1.1, hemos recibido una actualización importante de NIST. SCF 2.0 se ve bastante diferente de la v1.1, pero gran parte del trabajo ya se ha hecho si tienes instalado CSF 1.1. Un análisis de brechas están el primer paso para cualquier organización. Si es necesario invertir en Responder y Reactivar, esto no solo te ayudará a prepararte para otras regulaciones, como la Ley de Resiliencia Operativa Digital (DORA) de la UE, sino que también mejorará la postura general de seguridad de tu organización. Por lo que Ve, ¡todos ganan!
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.