




Puntos clave: El marco MITRE ATT&CK ofrece una visión completa de las tácticas y técnicas de ciberataque, mejorando la seguridad organizativa. Categoriza los comportamientos de los adversarios y ofrece estrategias de defensa basadas en incidentes reales.
- Apoya la identificación y respuesta ante amenazas cibernéticas.
- Cubre diversos sistemas operativos y plataformas móviles.
El marco MITRE ATT&ACK está un recurso gratuito y accesible globalmente que puede ayudar a guiar a las organizaciones a través de supuestos incidentes de brechas de seguridad, y puede cambiar la cultura organizativa en torno a la gestión de riesgos. El marco MITRE ATT&CK se está basado en conocimientos documentados sobre:
- Comportamientos del adversario/atacante
- Modelos de amenazas
- Técnicas
- Tácticas de mitigación
La idea están que, al comprender la multitud de formas en que los atacantes realmente atacan, las organizaciones pueden prepararse mejor para los riesgos. En este artículo, hablaremos de qué es el Marco MITRE ATT&CK y cómo puede apoyar tus iniciativas de seguridad.
¿Qué es el marco MITRE ATT&CK?
El marco ATT&CK proporciona la perspectiva del atacante en cada etapa del ciclo de vida del ciberataque, de extremo a extremo. MITRE ATT&CK fue desarrollado por la organización sin ánimo de lucro MITRE en 2013 como una iniciativa liderada por la comunidad. Su nombre deriva del acrónimo Adversarial Tactics, Techniques, and Common Knowledge (ATT&CK). El concepto—utilizando una taxonomía de ciberataques de extremo a extremo como referencia para obtén la perspectiva del intruso—no está nuevo. (La cadena de eliminación cibernética de Lockheed Martin es otro marco popular para modelar y entender el comportamiento de los atacantes.) Anteriormente, esta información tan extensa solo estaba disponible de dos maneras:
- A través de expertos en respuesta a incidentes en ciberseguridad con amplia experiencia.
- Como documentación clasificada en grandes empresas que abordan regularmente las Amenazas Persistentes Avanzadas (APTs) con una plantilla dedicada a la seguridad interna.
Pero el marco ATT&CK está único por la forma en que profundiza en las diversas técnicas y procedimientos de ataque usados en ejemplos específicos, sugiriendo estrategias de mitigación adecuadas y estandarizando el lenguaje. Por tanto, la propuesta de valor de usar el marco MITRE ATT&CK tiene tres puntos clave:
- Ejemplos reales en profundidad de comportamientos adversarios relevantes y apropiados
- Técnicas y métodos de ataque específicos del entorno
- Lenguaje estandarizado para diversas metodologías de atacantes
El marco permite visibilidad y acceso, permitiendo al personal de ciberseguridad identificar y reaccionar a una variedad de riesgos de ciberseguridad con el enfoque adecuado de gestión de riesgos. El marco ATT&CK abarca varias disciplinas de ciberseguridad, entre ellas:
- Detección
- Inteligencia
- Contención
- Gestión de riesgos
- Ingeniería de seguridad

El marco MITRE ATT&CK cubre las etapas móviles, empresariales (cloud) y pre-explotación para una variedad de disciplinas de ciberseguridad, incluyendo:
¿Quién puede utilizar el marco ATT&CK?
En cuanto a quién utiliza este marco, el conocimiento puede ayudar a guiar a cualquier organización, ya sea privada, sin ánimo de lucro o gubernamental. El marco MITRE ATT&CK tiene soporte tanto para entornos móviles como empresariales. La verdadera separación, sin embargo, está por sistema operativo. Los sistemas operativos actualmente soportados son:
- Empresas: PRE, Windows, macOS, Linux, Nube y Red
- Móvil: Android & iOS
Otros sistemas operativos, incluido z/OS, no están disponibles pero podrían añadirse en el futuro.
La Matriz ATT&CK para la empresa
La Matriz ATT&CK categoriza diversas tácticas que los adversarios utilizan en distintas fases del ataque. Piensa en la matriz como una hoja de cálculo de referencia que describe cómo estas técnicas pueden lograr una tarea u objetivo específico a lo largo de las distintas etapas de un ataque. A continuación son las 14 categorías de tácticas empresariales a lo largo del ciclo de vida del ataque. Hemos incluido algunos ejemplos, aunque las categorías completas de la matriz ofrecen técnicas completas.
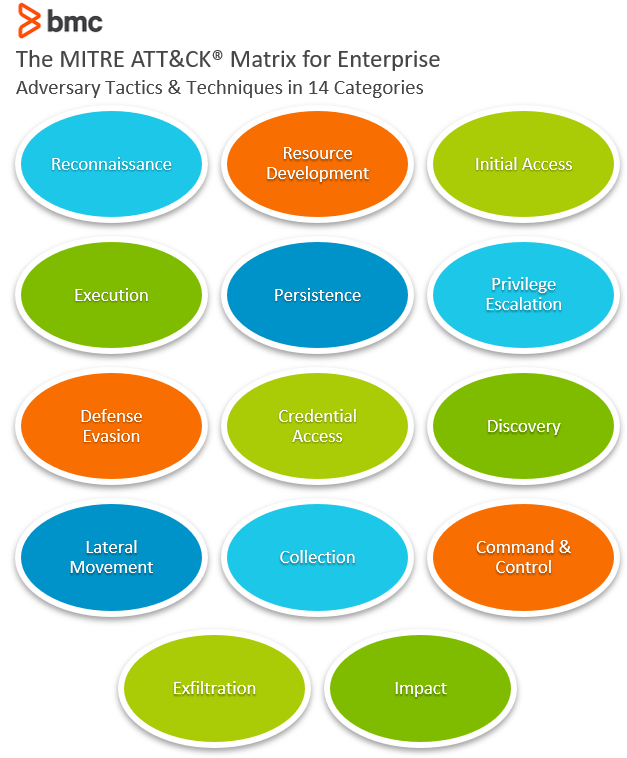
Reconocimiento (10 técnicas)
El primer paso del ciclo de vida del atacante están recopilar información para facilitar la segmentación. Técnicas de ejemplo que los atacantes podrían utilizar aquí incluyen:
- Escaneo activo
- Phishing
- Recopilación de información relacionada con las víctimas
Desarrollo de recursos (6 técnicas)
En la fase de desarrollo de recursos, el adversario establece los recursos y capacidades necesarios para ejecutar un ciberataque. Algunas técnicas aquí incluyen:
- Adquisición y/o compromiso de infraestructuras
- Comprometer o establecer cuentas
- Desarrollo de capacidades
Acceso Inicial (9 técnicas)
Esta etapa está relacionada con los intentos iniciales del adversario de acceder a una red informática. Técnicas comunes para obtén presencia dentro de la red, tales como:
- Compromiso en el tramo
- Spearphishing
- Explotación de servicios remotos externos y contraseñas débiles
Los atacantes pueden utilizar estas cuentas comprometidas y vulnerabilidades para ejecutar ataques más amplios más adelante.
Ejecución (10 técnicas)
En la fase de ejecución, los adversarios ejecutan código malicioso en la red objetivo. Pueden hacerlo comprometiendo entornos de scripting y intérpretes integrados para ejecutar código personalizado para exploración de red, robando datos y credenciales. Los intérpretes objetivo comunes incluyen:
- PowerShell, Shell de Comandamientos de Windows y Shell de Unix
- Instalaciones de Python y JavaScript
Persistencia (18 técnicas)
Aquí, el adversario intenta mantener una posición de apoyo y evadir los intentos de defensa. Una vez ejecut están ado un script de código, los adversarios pueden impedir acciones defensivas (de tu organización) que interrumpirían el ciclo de vida del ataque. Estas interrupciones pueden ser causadas por reinicios del sistema, cambios de credenciales y reinicios de configuración. Los adversarios persisten usando técnicas como:
- Manipulación de cuentas
- Modificación de claves de autenticación SSH, paquetes de autenticación, servicios y debilidades del registro
Escalada de privilegios (12 técnicas)
La escalada de privilegios ocurre cuando los atacantes obtienen acceso a permisos elevados en la red, como los privilegios de acceso root y de administrador. Las técnicas incluyen:
- Caché de Sudo
- Eludir los controles de acceso de usuario
- Monitorización de puertos
Evasión defensiva (37 técnicas)
Ahora, los adversarios evitan ser detectados desactivando o desinstalando sistemas y scripts de seguridad. Disimulan actividades maliciosas bajo procesos conocidos y confiables que pasan desapercibidos, subvirtiendo posibles defensas. Las técnicas comunes en esta fase incluyen:
- Mecanismo de control de elevación por abuso
- Ejecución elevada
- Suplantación de token
Acceso a credenciales (15 técnicas)
El acceso a credenciales está la etapa en la que los atacantes roban las credenciales de las cuentas. Los atacantes utilizan técnicas como el keylogging, la fuerza bruta, el descifrado de contraseñas —e incluso adivinaciones— para acceder a sistemas y aprobar cuentas fraudulentas dentro de la red.
Descubrimiento (25 técnicas)
Los adversarios descubren la red más amplia y comprenden qué puntos de entrada y entornos de red correspondientes son más adecuados para sus objetivos tras el compromiso. Ejemplos aquí incluyen:
- Descubrimiento de cuentas
- Descubrimiento de infraestructura y servicios en la nube
- Olfateo de red
- Descubrimiento de grupos de políticas y permisos
Movimiento lateral (9 técnicas)
En esta etapa, los adversarios se mueven lateralmente a través del entorno de red, pivotando entre sistemas y teniendo en cuenta operaciones más furtivas. El proceso implica comprometer credenciales más legítimas, así como herramientas de red y sistemas operativos por defecto. Las técnicas incluyen:
- Spearphishing interno
- Explotación remota de servicios
- Secuestro de SSH
Colección (17 técnicas)
Los adversarios recopilan información y fuentes necesarias para robar y exfiltrar datos, incluyendo, pero no limitándose a, correos electrónicos, entrada de teclado, bases de datos y archivos.
Mando y Control (16 técnicas)
En esta etapa, los atacantes controlan la red y los sistemas con varios niveles de sigilo. Los sistemas actúan bajo órdenes del adversario y imitan el comportamiento normal de la red para evitar posibles detecciones. Los atacantes comunican los comandos usando:
- Protocolos existentes de la capa de aplicación
- Codificación de datos
- Ofuscación de datos
- Canales de varias etapas
Exfiltración (9 técnicas)
En esta fase, los atacantes finalmente exfiltran los datos relevantes de la red comprometida. Los datos están suelen comprimirse y cifrarse antes de transferirlos fuera de la red. Las técnicas comunes en esta fase incluyen:
- Exfiltración automatizada
- Exfiltración a través de servicios web o medios físicos
Impacto (13 técnicas)
El ciclo de vida del ataque termina manipulando, interrumpiendo o destruyendo sistemas, componentes de red, cuentas y datos comprometidos. Las técnicas en esta etapa pueden incluir:
- Eliminación de acceso a la cuenta
- Destrucción de datos
- Cifrado y manipulación de datos
- Borrado de disco
- Ataques de denegación de servicio en la red
- Secuestro de recursos
MITRE ATT&CK y el mainframe
Aunque la matriz ATT&CK aún no incluye el mainframe, las organizaciones pueden aprovechar el conocimiento de comportamientos del framework. El mainframe están como cualquier otro sistema de tu entorno: están susceptible a ataques desde dentro y fuera de tu perímetro. Los comportamientos y métodos de los atacantes comparten muchas características, sin importar el sistema que son intentar comprometer. Al ser consciente de estos comportamientos y métodos, te puedes reforzar tus defensas y determinar cuándo un posible evento de amenaza debe ser investigado rápidamente por tus equipos de operaciones y seguridad. (Conoce cómo está posible un mainframe verdaderamente autogestionado.)
Lecturas relacionadas
- Blog de Seguridad y Cumplimiento de BMC
- Conectando el Mainframe a tu estrategia XDR
- Informática Forense y Respuesta a Incidentes (DFIR): Una introducción
- Forrester: Una falsa sensación de seguridad en mainframe
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.