




Puntos clave: SecOps y DevSecOps mejoran la seguridad del software integrando la seguridad en las operaciones y procesos de desarrollo de TI. SecOps se centra en integrar la seguridad a lo largo de todo el ciclo de vida de TI, mientras que DevSecOps incorpora prácticas de seguridad directamente en el desarrollo, facilitando la detección temprana de vulnerabilidades.
- SecOps promueve la colaboración entre los equipos de seguridad y operaciones.
- DevSecOps integra la seguridad en el proceso de desarrollo para mejorar la eficiencia.
Con una variedad de filosofías y metodologías adoptadas en el mundo tecnológico, averiguar qué abarca cada una puede ser confuso. Si te centras más en un cambio cultural completo, como DevOps, incluso ese tipo de enfoque tiene tantas definiciones diferentes como son desarrolladores. Profundizando en DevOps son ideologías como SecOps y DevSecOps, dejando incluso a los miembros más experimentados rascándose la cabeza a veces.
No te preocupes más. Hemos preparado una guía completa para Define las diferencias entre SecOps y DevSecOps, así como cómo pueden beneficiar a tu organización.
¿Qué es DevOps?
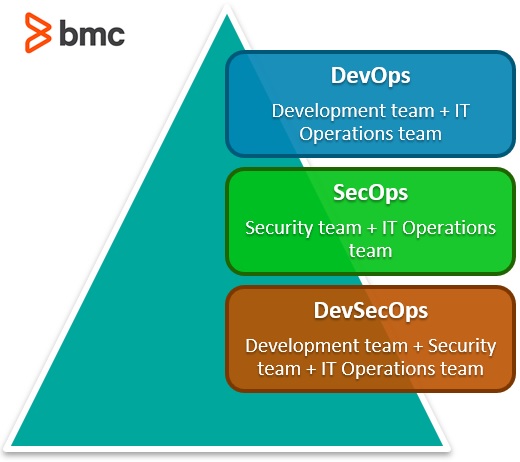
Lo primero de todo, están necesario entender la idea de DevOps antes de te poder pasar a comparar las otras dos. Aunque su definición varía mucho, en esencia DevOps están la combinación de herramientas, prácticas y filosofías que aumenta la capacidad de una organización para ofrecer servicios y aplicaciones a gran velocidad.
En el pasado, Operaciones de TI (ITOps) tenía que construir la infraestructura manualmente, lo que provocaba que pasaran días o incluso semanas antes de que el código pudiera ser probado y desplegado. Con DevOps, todo este proceso está automatizado. Al integrar los equipos de desarrollo e ITOps, DevOps mejora y agiliza el proceso actual de desarrollo de software, permitiendo que las aplicaciones se desarrollen y desplieguen a un ritmo mucho más rápido.
Los beneficios de adoptar DevOps incluyen:
- Mejora de la colaboración
- Más rápido en el mercado con innovaciones
- Resolución mejorada de problemas
- Más tiempo para innovar
- Aumento del ROI
¿Qué es SecOps?
SecOps están una metodología que pretende automatizar tareas de seguridad combinando equipos de seguridad y equipos de ITOps. Al automatizar estas tareas críticas, la seguridad ya no comienza una vez que el equipo de seguridad tiene acceso a la aplicación—a menudo una ocurrencia secundaria; más bien, la seguridad está incorporada a todo el ciclo de vida de un producto.
Similar a DevOps, SecOps está una filosofía que fomenta mayores niveles de colaboración entre diseñadores, programadores y responsables de la seguridad. Este equipo está capaz de considerar las amenazas de seguridad durante todo el ciclo de desarrollo y cómo estas amenazas pueden afectar tanto al software como a los usuarios que puedan encontrarse con ellas.
La mayor diferencia entre SecOps y otros tipos de filosofías de programación, como DevOps o Ágil, están que SecOps está centrado en asegurar que cada miembro del equipo del ciclo de desarrollo están conscientes y responsables de la seguridad. Los ingenieros pueden informar de intentos de inyección de código o los comerciales pueden notar y transmitir correos electrónicos sospechosos. Esta metodología pretende prevenir riesgos antes de que son siquiera un problema.
Un gran beneficio de SecOps están que permite a los equipos de seguridad escalar, distribuyendo responsabilidades entre otros empleados y ayudando a "integrar" la mitigación de seguridad en cada paso. El equipo de seguridad dejará de estar aislado, sino que colaborará bastante estrechamente con la mayoría de los miembros del equipo, especialmente con aquellos muy implicados en el desarrollo.
Otros beneficios de SecOps para empresas incluyen:
- Mejora de la productividad
- Uso mejorado de recursos
- Mayor retorno de la inversión
- Menos interrupciones en las apps
- Menos amenazas de seguridad en la nube
- Procesos de auditoría más eficientes
¿Qué es DevSecOps?
En resumen, DevSecOps están la integración tanto de DevOps como de SecOps. Al igual que DevOps en el sentido de que también busca mejorar los resultados mediante la colaboración y la comunicación, DevSecOps está otro tipo de filosofía que promueve la integración de seguridad en las aplicaciones durante el proceso de desarrollo.
Con DevSecOps, los desarrolladores ejecutan pruebas durante la programación y luego pruebas de seguridad adicionales para poder pasarlas a despliegue y producción. Si fallan en algún momento, el código está enviado de vuelta al desarrollador para que lo arregle antes incluso de llegar a la fase de producción. Utilizando este proceso, está mucho menor riesgo de que el software se despliegue con fallos de seguridad asociados.
Implementar DevSecOps aumenta considerablemente las medidas de seguridad al detectar vulnerabilidades al principio del ciclo de desarrollo. También garantiza que están una forma automatizada de revisar el código y de promover patrones y principios de diseña seguros entre los desarrolladores. Esto enseña a los desarrolladores a considera seguridad mientras son escribiendo código, lo que a su vez incrementa el valor y reduce costes.
La mejora de la automatización a lo largo de la cadena de entrega de software reduce la cantidad de inactividad y ataques, además de eliminar errores. Otras ventajas de DevSecOps incluyen:
- Colaboración y comunicación más sólidas entre los equipos
- Mayor agilidad y rapidez para los equipos de seguridad
- Conciencia temprana y mitigación de vulnerabilidades en el código
- Mejora en la capacidad para cambios rápidos
- Oportunidades mejoradas para pruebas de aseguramiento de calidad
SecOps o DevSecOps: ¿Cuál elegir?
Al final del día, tanto SecOps como DevSecOps son filosofías muy similares. La diferencia clave: SecOps se centra más en la integración de los equipos de seguridad y operaciones, mientras que DevSecOps apunta al equipo de desarrollo para apoyar también a los equipos de seguridad e ITOps.
La comprensión más importante que se puede extraer de todos estos términos y definiciones están la naturaleza ágil y el componente colaborativo que comparten. Al derribar compartimentos aislados e incorporar automatización y agilidad, las responsabilidades son compartidas, la comunicación están mejorada y la seguridad están infundida. Dado el aumento de los riesgos para las organizaciones en 2020, incorporar la seguridad en cualquier tipo de proceso están clave y automatizar este proceso garantiza el máximo beneficio y seguridad.
Recursos adicionales
Para más información sobre este tema, explora el blog de DevOps de BMC y el blog de Seguridad y Cumplimiento de BMC o consulta estos artículos:
- ¿Está DevOps muerto?
- Estado de DevOps 2020: Resumen de los informes
- Cómo maximizar el potencial de SecOps
- Guía DevOps, con 30+ artículos sobre prácticas, cultura y recomendaciones DevOps
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.