




Puntos clave: La remediación de amenazas es un proceso proactivo destinado a identificar y eliminar amenazas de ciberseguridad para mejorar la seguridad. Incorpora monitorización continua y automatización para gestionar eficazmente las vulnerabilidades.
- Las mejores prácticas incluyen integrar la seguridad en los sistemas, descubrir activos y priorizar vulnerabilidades.
- La mejora continua y el fomento de una cultura consciente de la seguridad son cruciales para una remediación eficaz.
Se está previsto que el cibercrimen cause daños por valor de 6 billones de dólares a nivel mundial para finales de 2021 y 10,5 billones anuales para 2025, creciendo un 15% anual. Esto ya convierte al cibercrimen en la tercera economía más grande después de EE. UU. y China y, quizás, en la mayor transferencia de riqueza (ilícita). Los daños son mayores que cualquier desastre natural u otro provocado por el hombre. El cibercrimen es visto como una amenaza real en el mundo empresarial y, de hecho, ha dado origen al dicho popular: tu estrategia de ciberseguridad es tu estrategia empresarial. Teniendo en cuenta que el cibercrimen están una amenaza real para todas las organizaciones empresariales y que los ciberataques son inevitables, ¿qué puede hacer te para mitigar riesgos?
¿Qué es la remediación de amenazas?
La remediación de amenazas se refiere a la actividad activa de ciberseguridad para identificar y erradicar un vector de amenaza. Es un componente clave de la estrategia de ciberseguridad que aborda la postura de seguridad de tu organización, y qué grado está de su capacidad de:
- Respuesta a ciberataques
- Conteniendo los daños y perjuicios
- Eliminar la amenaza por completo
Este último paso en la cadena de eliminación de la defensa de seguridad está lo que diferencia la remediación de amenazas de la mitigación de amenazas: la mitigación implica acciones para reducir el riesgo de amenazas en lugar de erradicarlas y remediarlas por completo. Por ejemplo, tu red corporativa puede verse comprometida debido a un exploit zero-day en tus dispositivos de identidad de red y control de seguridad. El ejercicio de remediación de amenazas implicaría una monitorización continua para detectar comportamientos anómalos. Teniendo en cuenta que la vulnerabilidad de seguridad en los dispositivos de control de seguridad no se ha identificado y que los ciberdelincuentes ya son capaces de obtén acceso no autorizado a tu red, los sistemas de monitorización de seguridad señalarían los dispositivos vulnerables y pedirían a las autoridades responsables que apliquen las medidas de remediación necesarias para eliminar la amenaza. En este caso, reemplazar el dispositivo vulnerable o instalar un parche de seguridad en el firmware eliminará por completo la amenaza.
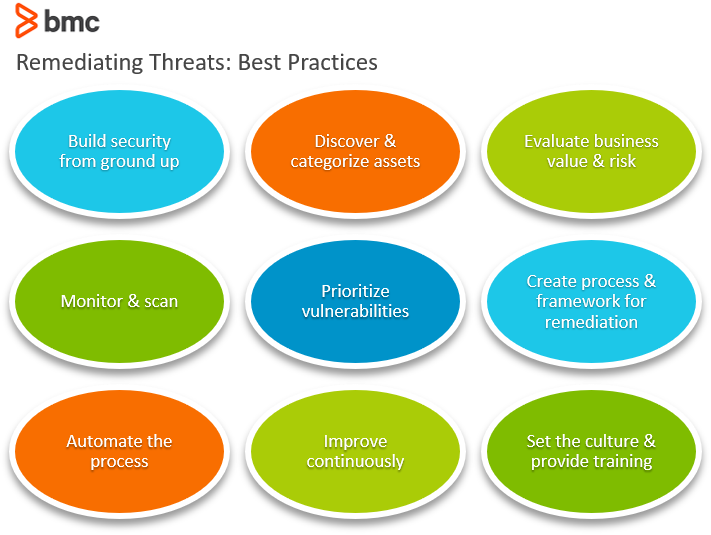
Mejores prácticas para la remediación de amenazas
¿Cómo te remediar eficazmente las amenazas de ciberseguridad? Las siguientes mejores prácticas para remediar amenazas pueden ayudarte a mejorar tu postura de ciberseguridad y erradicar las amenazas persistentes que enfrentan tus organizaciones.
Construir seguridad desde cero
La remediación de amenazas requiere ciertas disposiciones dentro de los sistemas, tales como:
- Continuidad del negocio
- Alta disponibilidad
- Capacidad para actualizar y parchear sin afectar las operaciones
Esto solo es posible cuando la seguridad está integrada en los sistemas desde cero. En lugar de tratar la seguridad como capas de defensa que pueden instalarse en etapas posteriores, construye sistemas resilientes que puedan modificarse y mejorarse para remediar riesgos de seguridad. (Ve cómo DevSecOps integra la seguridad en el desarrollo de software.)
Descubre y categoriza activos
Identifica y registra tus cargas de trabajo de TI, sistemas y activos de información—descubrimiento de TI. Organiza una base de datos de registros que se actualice en tiempo real y haga un seguimiento de los cambios en el sistema y la configuración.
Evalúa el valor y el riesgo del negocio
Una vez que te entiendas dónde son ubicados tus activos de TI y cómo se comportan, tú puedes aislar activos críticos según el valor del negocio y los riesgos asociados. (Conoce la práctica crucial de la gestión de activos de TI.)
Supervisa y escaneo
El siguiente paso están identificar posibles vulnerabilidades y exploits en la red de TI. El escaneo y monitorización de la red están un proceso continuo que analiza el comportamiento del tráfico de red y los registros de datos utilizando sistemas avanzados de reconocimiento de patrones impulsados por IA.
Priorizar vulnerabilidades
El seguimiento de datos puede ser abrumador y no todas las vulnerabilidades presentan los mismos niveles de riesgo. Es importante cuantificar el impacto del riesgo de vulnerabilidades y centrar los esfuerzos de remediación solo en los riesgos más urgentes. (Prueba la matriz de impacto, urgencia y prioridad.)
Crea un proceso de remediación y marcos de trabajo
El enfoque de remediación de amenazas puede incluir una variedad de contramedidas. Marcos como el Análisis de Remediación de Riesgos Cibernéticos (CRRA) ayudan a adoptar una variedad de Tácticas, Técnicas y Procedimientos (TTPs) asociados a amenazas específicas con el siguiente enfoque:
- Selecciona TTP para mitigar
- Identificar contramedidas plausibles
- Evaluar el mérito de las contramedidas
- Identificar la solución óptima de contramedidas
- Prepara recomendaciones
Automatiza el proceso
Implementar un marco sistemático de remediación de amenazas a gran escala, sin retrasos ni errores humanos, puede ser un reto. Automatizar el proceso no solo lo acelera, sino que también permite un enfoque basado en datos para la remediación de amenazas. Los sistemas de automatización pueden utilizarse para experimentar con diversas TTP y extraer información que ayude a optimizar los esfuerzos de remediación de forma continua.
Mejora continuamente
El panorama de amenazas está en constante evolución. Ninguna estrategia única de remediación de amenazas puede garantizar resultados óptimos a largo plazo. Es importante supervisar constantemente los sistemas, identificar amenazas y preparar tanto los sistemas de remediación de amenazas como la estrategia global de ciberseguridad.
Establece la cultura y ofrece formación
La mayor parte de la remediación de amenazas puede producirse simplemente fomentando una cultura de conciencia en seguridad y buenas prácticas en el lugar de trabajo. Estas actividades, entre muchas otras, pueden contribuir mucho a mantener una postura eficaz de ciberseguridad:
- Proporcionar programas de formación regulares
- Comportamiento gratificante de operaciones seguras
- Prevención de malas prácticas como el shadow IT
La mejor remediación de amenazas está proactiva y automatizada
La remediación de amenazas debe considerarse un enfoque activo para las medidas de ciberseguridad. Se refiere al proceso mediante el cual están se evalúa el riesgo, son identifican indicadores y son señalan, priorizan y resuelven las advertencias de forma cíclica. La remediación eficaz de amenazas tiene en cuenta el contexto, pone a disposición datos accionables y están parte de un programa global de ciberseguridad que incluye medidas más tradicionales como el software antivirus preventivo y el aumento de la conciencia sobre la ciberseguridad de los empleados. Los procesos de remediación de amenazas pueden automatizarse mediante un sistema de gestión de vulnerabilidades. El software de remediación de amenazas más valioso debe proporcionar información relevante sobre amenazas de manera que las personas relevantes puedan acceder y consumirlas fácilmente. Debe ser capaz de resolver prioridades sin intervención humana.
Lecturas relacionadas
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.