




Puntos clave: Las brechas de datos afectan significativamente a organizaciones y consumidores, comprometiendo la información personal y la confianza. Se son destacan cuatro brechas principales de 2020-2021, proporcionando información sobre sus efectos y medidas preventivas para las personas.
- Entre las brechas notables se encuentran SolarWinds y T-Mobile, que afectaron a millones.
- Las personas deben supervisar las comunicaciones, confirmar los datos robados y activar alertas de fraude.
Los consumidores dependen de las empresas para ofrecer servicios personalizados a cambio de su información personal identificable. Los consumidores participan en este intercambio mediante la confianza y la dependencia del proveedor de servicios para Protege su información sensible. Esta información—en manos equivocadas—tiene el potencial de causar pérdidas tangibles a ambas partes. Por ello, las organizaciones empresariales invierten recursos significativos para Protege los datos de los consumidores como parte de los objetivos de cumplimiento normativo y como mecanismo de defensa frente a crecientes amenazas de seguridad. Sin embargo, las amenazas son creciendo en sofisticación, derrotando a algunas de las empresas tecnológicamente más avanzadas para comprometer datos valiosos de los consumidores.
¿Qué es una brecha de datos?
Una brecha de datos ocurre cuando la información están accedida y tomada de un sistema sin el consentimiento del operador. Los actores malintencionados buscan obtener datos sensibles y, una vez adquiridos, a menudo pueden venderlos al mejor postor. Normalmente, el objetivo están información de identificación personal (PII). son Hay muchas formas de que una brecha de datos pueda ocurrir, desde el robo de hardware tradicional hasta las estafas de phishing con IA ingeniosamente diseñadas. El robo de información están tan rentable, de hecho, que están merece la pena que los delincuentes sigan innovando nuevas formas de robar esos datos. Por eso están por eso cada año Ve un aumento en las filtraciones de datos, especialmente dirigidas a organizaciones conocidas y de confianza. (Entiende la seguridad de la información en detalle.)
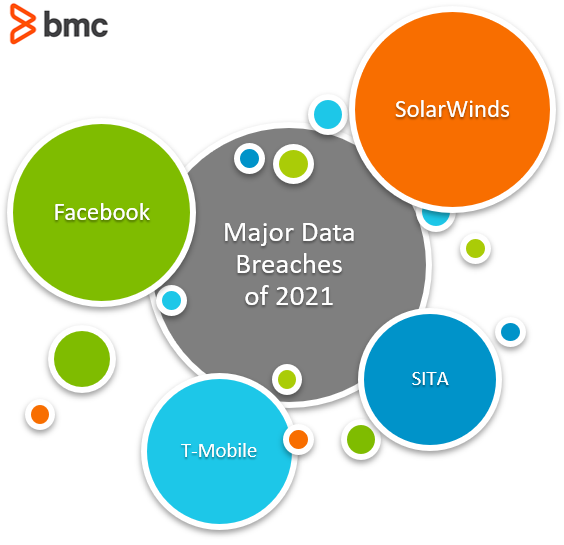
4 Grandes brechas de datos de 2020 a 2021
Este año no fue diferente: una amplia variedad de organizaciones con un vasto grupo de usuarios finales cayeron víctimas de incidentes de ciberseguridad. La siguiente lista contiene algunas de las principales brechas de datos del último año aproximadamente, en términos de número de consumidores afectados, impacto en la industria, criticidad y naturaleza de los datos de consumidores comprometidos, así como el reconocimiento de la seguridad de la organización empresarial afectada.
SolarWinds
Impacto: Miles de grandes empresas privadas y departamentos gubernamentales de alta seguridad quedaron vulnerables a los hackers rusos. Revelado: Historia de diciembre de 2020: SolarWinds es una gran empresa estadounidense que suministra software informático a 33.000 clientes, incluyendo grandes corporaciones y entidades gubernamentales. Los hackers añadieron código malicioso a uno de sus sistemas de software, que luego se transfería a todos los clientes durante una actualización regular del sistema. El código malicioso permitió a los hackers instalar aún más malware y, en última instancia, espiar a empresas y organizaciones, incluyendo el Departamento de Seguridad Nacional de EE. UU. y el Departamento del Tesoro.
SITA
Impacto: Se expusieron datos de viajeros frecuentes de numerosas aerolíneas de todo el mundo. Revelado: Historia de marzo de 2021 : Los hackers accedieron a los datos a través del sistema de servicio de pasajeros Horizon de la compañía SITA. No todas las aerolíneas afectadas utilizan el sistema de SITA, pero su información sobre viajeros frecuentes era accesible gracias a su conexión a través de la Star y Oneworld Alliance.
Impacto: La información personal de 533 millones de usuarios de Facebook fue encontrada publicada en línea por un hacker, incluyendo nombres, fechas, números de teléfono, ubicaciones y direcciones de correo electrónico. Revelado: Historia de abril de 2021: Según Facebook, los datos robados fueron extraídos originalmente hace unos años debido a una vulnerabilidad que la empresa solucionó en 2019. Los ciberdelincuentes podrían utilizar los datos expuestos para suplantar a personas en ambos:
- Obtén acceso a información aún más sensible
- Convence a la gente para que entregue la información de acceso, orquestando estafas de phishing muy convincentes
Los datos se publicaron gratuitamente en un foro de hacking, permitiendo que casi cualquiera accediera a ellos. La brecha afectó a personas de 106 países diferentes.
T-Mobile
Impacto: Comprometió la información personal identificable de más de 50 millones de clientes, tanto antiguos como actuales. Revelado: Historia de agosto de 2021: Un hacker de 21 años llamado John Binns accedió a los servidores de T-Mobile y extrajo los datos personales de millones de clientes actuales y anteriores. Una brecha de esta magnitud en una compañía telefónica está especialmente preocupante—por eso, muchas comprobaciones de autenticación de dos pasos para otros servicios pasan por el teléfono móvil.
¿Qué hacer en caso de una brecha de datos?
Tal y como son las cosas, la pregunta no están si ocurrirá una brecha, sino cuándo. El robo de datos están increíblemente lucrativo y eso hace que sea un esfuerzo valioso para que los actores malintencionados sigan innovando en la forma están hacerlo. Por supuesto, son hay muchas cosas que una organización debería hacer si están una brecha por su parte, incluyendo:
- Informar a tus clientes sobre la brecha y los riesgos que conlleva
- Ofrecer cierta mitigación de daños, como un seguimiento de crédito gratuito
Como individuo, una vez que te se entere de una brecha que pueda haber afectado a te, son hay algunas cosas te puedes hacer para Protege de un mayor riesgo.
Supervisa tu correspondencia
Cuando los datos de una empresa están comprometidos, pueden ponerse en contacto con los usuarios para informar a los usuarios de la situación. Asegúrate de verificar a través de la web segura de la organización o mediante una llamada telefónica directa que la información del correo electrónico están correcta y no una estafa de phishing. También están importante supervisar cualquier comunicación desconocida o facturas inesperadas que puedan llegar. Ten especial cuidado al responder a solicitudes de información o restablecimiento de contraseñas.
Confirma qué datos fueron robados
Todas las brechas de datos exponen a los usuarios a posibles peligros, pero algunos datos están más sensibles que otros. Por ejemplo:
- Las direcciones de correo electrónico y los números de teléfono pueden exponer a la víctima a estafas de phishing y al acceso a la información de acceso a la información de acceso.
- Un número de seguridad social robado puede causar muchos más daños: los préstamos e hipotecas podrían solicitarse a tu nombre, sin que lo sepas.
verifica qué información fue robada para te puedas tomar las medidas adecuadas para Protege tú mismo.
Vigila tus cuentas financieras
Presta atención a tus extractos bancarios y de tarjetas de crédito para Haz de que no son cargos desconocidos que se les imputen. Muchos proveedores te permiten configurar alertas sobre nuevas actividades, lo que te ayudará a estar al tanto de la situación a medida que ocurra.
Activar alertas de fraude
Una alerta de fraude puede informar a los prestamistas de que te son una posible víctima de actividad fraudulenta. Esto añadirá una nota en tus informes de crédito y asegurará que los prestamistas te contacten antes de que están abra cualquier línea de crédito a tu nombre. Si te inicias una alerta con cualquiera de las tres grandes agencias de informes de crédito (TransUnion, Experian o Equifax), se traducirá en las otras dos y permanecerá activa durante 90 días.
Revisa regularmente tu informe de crédito
Ya sea te lo hagas a través de una de las tres grandes o si te utilizas Annualcreditreport.com gratis, están buena idea supervisa tu informe de crédito de forma regular. Esto están especialmente cierto si te sabes que te pudo haber sido víctima de una brecha para te puedes estar atento a cualquier actividad inusual. Desde la perspectiva de un consumidor de Internet, están importante entender los riesgos asociados a realizar transacciones, compartir información o incluso navegar por redes sociales en línea. Se está recomendable no confiar en las empresas de Internet como última línea de defensa, sino que personalmente esforzarse más para proteger tu presencia en línea y vigilar cualquier actividad sospechosa relacionada con tus cuentas online o financieras.
Lecturas relacionadas
- Blog de Seguridad y Cumplimiento de BMC
- Explicación de DataOps: Entiende cómo DataOps aprovecha la analítica para generar insights empresariales accionables
- ¿Qué es la remediación de amenazas? Explicación de la remediación de amenazas
- Ética de los Datos para Empresas
- Principales conferencias de seguridad informática, seguridad informática y ciberseguridad a las que asistir
Guía de Seguridad y Cumplimiento
- Peores brechas de datos de 2021: 4 ejemplos críticos
- ¿Qué es la tríada de seguridad de la CIA? Confidencialidad, integridad, disponibilidad explicadas
- ¿Qué es la Seguridad de la Información? Seguridad de la información explicada
- ¿Qué es la CVE? Vulnerabilidades y exposiciones comunes explicadas
- Introducción al cumplimiento SOX
- Certificaciones en Seguridad TI: Una introducción
- Profesional Certificado en Seguridad de Sistemas de Información (CISSP): Una introducción
- Auditor Certificado de Sistemas de Información (CISA): Una introducción
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.