




Puntos clave: Instalar Elastic Enterprise Search permite a las empresas buscar documentos internos de forma eficiente y controlar el acceso. Esta guía detalla la instalación tanto de Elasticsearch como de Enterprise Search, incluyendo los pasos de configuración y las configuraciones de seguridad.
Descarga e instala Elasticsearch.
Abre el puerto cortafuegos 3002 para la interfaz web de búsqueda empresarial.
Elastic.co tiene un producto llamado Enterprise Search, anteriormente Swiftype, dirigido a empresas. Enterprise Search están como Google Search para documentos internos de la empresa, una herramienta de búsqueda empresarial para documentos y archivos internos. Permite a las empresas controlar quién puede acceder a qué documentos. te también puede utiliza para buscar archivos públicos en Google Drive, Github, Docker, etc., y crear tu propia API para exponer documentos y archivos a usuarios internos. En esta entrada del blog, ilustraré cómo instala Elastic Enterprise Search. En una publicación posterior, hablaré de cómo utiliza ella.
Instala Elasticsearch
Primero, te descargar y instala Elasticsearch —sigue estos pasos. (Nota: Enterprise Search también instala Filebeat. Su archivo de configuración estará aquí /usr/share/elasticsearch/enterprise-search-7.5.0/filebeat/filebeat.yml.) Elasticsearch no requiere una licencia de pago, pero Enterprise Search sí. Por suerte, te puede utiliza Enterprise Search gratis durante 30 días para evaluarlo.
    wget https://artifacts.elastic.co/downloads/elasticsearch/elasticsearch-7.5.0-amd64.deb

sudo dpkg -i elasticsearch-7.5.0-amd64.deb
Activa la seguridad y vincula Elasticsearch a una dirección IP enrutable, no a localhost, para que te puedas añadir otras máquinas al clúster:
    sudo vim /etc/elasticsearch/elasticsearch.yml

add:

xpack.security.enabled: true
network.host: 172.31.46.15
Suponiendo que te son iniciado sesión como usuario Ubuntu (o cambie el nombre a tu ID de usuario), cambia todos los permisos de carpeta a Ubuntu. Este paso no están lógico, ya que no te ejecutar Elasticsearch como root. Así que esto arregla un paso que queda fuera de su archivo de .deb.
    sudo chown -R ubuntu  /usr/share/elasticsearch
sudo chown -R ubuntu /var/log/elasticsearch/
sudo chown -R ubuntu /var/lib/elasticsearch/
sudo chown -R ubuntu /etc/elasticsearch
sudo chown ubuntu /etc/default/elasticsearch
Comienza Elasticsearch. Si no te puedes Comienza como servicio porque da un error, tú puedes Comienza así. Nota: no tú no puedes ejecutarlo como root.
    cd  /usr/share/elasticsearch/bin
nohup ./elasticsearch&
Ejecuta este comando para generar contraseñas para Elasticsearch; guarda estas contraseñas en algún sitio.
    ./elasticsearch-setup-passwords auto

Initiating the setup of passwords for reserved users elastic,apm_system,kibana,logstash_system,beats_system,remote_monitoring_user.
The passwords will be randomly generated and printed to the console.
Please confirm that you would like to continue [y/N]y


Changed password for user apm_system
PASSWORD apm_system =XXXXXXXXX

Changed password for user kibana
PASSWORD kibana =XXXXXXXXX

Changed password for user logstash_system
PASSWORD logstash_system = XXXXXXXX

Changed password for user beats_system
PASSWORD beats_system = XXXXXXXXXX

Changed password for user remote_monitoring_user
PASSWORD remote_monitoring_user =XXXXXXXX

Changed password for user elastic
PASSWORD elastic = XXXXXXXXXXXX
Instala Enterprise Search
Ahora, vamos a instalar Elastic Enterprise Search. Abre el puerto firewall 3002 a la dirección IP pública de tu servidor. Esta es la interfaz web de Enterprise Search.
    wget https://download.elastic.co/downloads/enterprisesearch/enterprise-search-7.5.0.tar.gz

cd /usr/share/elasticsearch

tar xvfx enterprise-search-7.5.0.tar.gz
Haz estos cambios:
    cd enterprise-search-7.5.0

vim config/enterprise-search.yml

ent_search.auth.source: standard
elasticsearch.username: elastic
elasticsearch.password: oe4emGR6Wnwp1wEwiRle
allow_es_settings_modification: true
ent_search.listen_host: 172.31.46.15
ent_search.external_url: http://walkercodetutorials.com:3002
Elige una contraseña y Comienza Búsqueda Empresarial como se muestra a continuación. Este comando parece un poco incómodo, pero están cómo te configurar una contraseña inicial y proporcionarla en los inicios posteriores.
ENT_SEARCH_DEFAULT_PASSWORD=password bin/enterprise-search
Para ejecutarlo en segundo plano, por ejemplo, después de te haber terminado la configuración, hace:
env ENT_SEARCH_DEFAULT_PASSWORD=password nohup bin/enterprise-search&
Ahora inicia sesión usando:
    userid: enterprise_search
password: password

 to http://(your server):3002
Es importante mirar stdout al te Comienza el servidor para Haz seguro de que refleja esta contraseña. Si no te Ve este mensaje, borra el software y luego elimina los índices que Enterprise Search creó en Elasticsearch, como se muestra en la sección de Depuración más abajo.
    filebeat.1   | #########################################################
filebeat.1   |
filebeat.1   | *** Default user credentials have been setup. These are only printed once, so please ensure they are recorded. ***
filebeat.1   |       username: enterprise_search
filebeat.1   |       password: password
filebeat.1   |
filebeat.1   | #########################################################
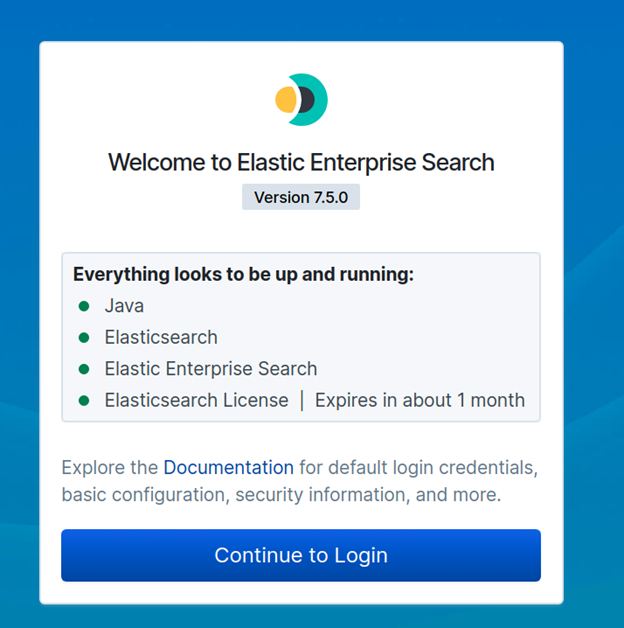
Aquí está la pantalla de inicio de sesión:
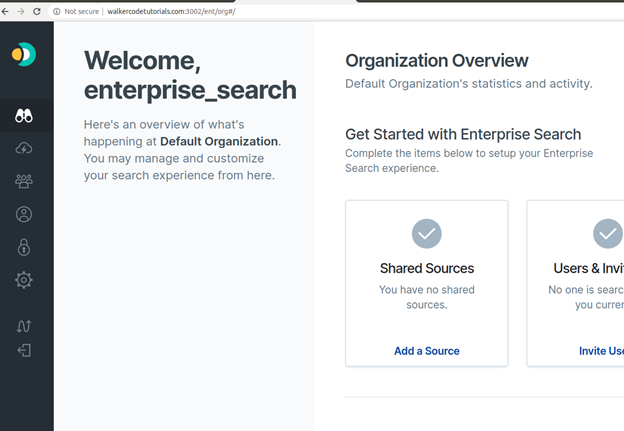
Aquí está la página de destino:
En la próxima publicación, mostraré cómo configurar la búsqueda empresarial para consultar Google Drive, Dropbox y Github.
Depuración de búsqueda empresarial
Si algo falla con la instalación de Enterprise Search, te debe eliminar los índices creados en Elasticsearch antes de te repetir la instalación. te pueden listar esos índices así. Como te activado la seguridad, te necesitas introducir el usuario y la contraseña. utiliza la contraseña generada automáticamente de Elasticsearch arriba, no la de Enterprise Search te inventada.
curl -X GET "http://(your server):9200/.ent-search*?pretty" -u elastic:(elasticsearch password, not the enterprise search password)
Luego, bórralos todos:
    curl -X DELETE  "http://(your server)9200/.ent-search*" -u
elastic:(elasticsearch password, not the enterprise search password)
Ahora, reinstala Enterprise Search.
Guía de ElasticSearch
- Tutorial de ElasticSearch para principiantes: Conceptos básicos de ElasticSearch
- Uso de Apache Hive con ElasticSearch
- Uso de ElasticSearch con Apache Spark
- Hoja de trucos de comandos de Curl ElasticSearch
- Ejemplo y explicación de actualización y explicación de Spark ElasticSearch Hadoop
- Cómo escribir datos de Apache Spark en ElasticSearch usando Python
- Sintaxis de búsqueda ElasticSearch y búsquedas booleanas y de agregación
- Consultas anidadas de ElasticSearch: Cómo buscar documentos incrustados
- ElasticSearch se une: Has_Child, consulta Has_parent
- Cómo configurar un clúster Elastic versión 7
- Cómo configurar Filebeat para nginx y ElasticSearch
- Uso de Beats y Logstash para enviar registros a ElasticSearch
- Cómo cargar un archivo CSV en ElasticSearch con Logstash
- Explicación de las agregaciones de ElasticSearch
- ¿Qué es el ELK Stack?
- Logstash 101: Uso de Logstash en una Canalización de Procesamiento de Datos
- Usar Kibana para ejecutar consultas en ElasticSearch usando el lenguaje de consultas Lucene y Kibana
- Aprendizaje automático ElasticSearch
- Cómo instalar Elastic Enterprise Search
- Cómo utilizar Elastic Enterprise Search con GitHub
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.