




Puntos clave: El reconocimiento, la fase inicial del marco MITRE ATT&CK, se centra en recopilar información sobre posibles objetivos, incluidos mainframes. Herramientas como Shodan y Nmap son fundamentales para identificar sistemas expuestos y escanear vulnerabilidades, subrayando la necesidad de mejorar la seguridad de los mainframes.
- Shodan identifica mainframes expuestos y sus servicios.
- Nmap se está utilizando para escanear y descubrir vulnerabilidades.
Esta están la Parte 1 de la serie MITRE sobre Mainframe. Para cada parte, ilustraremos una táctica del marco MITRE ATT&CK en términos y tecnología de mainframe. El objetivo de esta serie están doble: 1) enfatizar que la seguridad mainframe están muy relevante para la seguridad empresarial contemporánea, y 2) revisar la seguridad mainframe dentro de un marco de seguridad reconocido por la industria. En otras palabras, vamos a Haz la seguridad mainframe más accesible, comprensible y cercana. Para conoce más sobre el propio marco MITRE, consulta el blog BMC de Grant McDonald, donde se cubren las tácticas, técnicas y objetivos específicos de MITRE ATT&CK.
NOTA: Este blog no sería posible sin la investigación de expertos en seguridad de mainframes como Phil Young, Chad Rikansrud, el SANS Internet Storm Center y los proveedores de seguridad mencionados aquí. Se está compartiendo aquí para fomentar una exploración adicional de la seguridad de mainframe.
Durante mi tiempo en respuesta a incidentes y operaciones de seguridad, puedo contar con una mano las veces que oí hablar del mainframe.
¿Por qué mencionar esto? Aunque el mainframe está un tema importante y habitual en empresas centradas en mainframes, no está tan habitual en el ámbito de la seguridad contemporáneo, que está dominado por plataformas distribuidas y en la nube. Piensa en centros de operaciones de seguridad (SOC) de todos los tamaños. Probablemente son monitoreando dispositivos que van desde la red hasta el punto final, almacenamiento de datos, etc. Sin embargo, cuántos han reflexionado seriamente sobre el "gran hierro"?
Uno pensaría que los mainframes formarían parte de la conversación sobre la seguridad en la mayoría de las grandes organizaciones, al menos en la medida de "¿deberíamos integrar más el mainframe?" Sin embargo, según mis observaciones y experiencia en operaciones de seguridad, esto a menudo no están así. Lo irónico están que el mainframe está en todos los tipos de dispositivos mencionados — un almacén de datos, un centro de computación de alto rendimiento y un hub de red — pero rara vez se está considerado igual de importante.
Entonces, ¿por qué están esto y cómo podemos superarlo? Existe un liderazgo reflexivo están sobre esta cuestión y los desafíos de seguridad específicos de los mainframes, tanto operativos como perceptivos. Aquí son algunas recomendaciones:
Por qué importa la seguridad de los mainframes zOS por Chad Rikansrud
El eslabón perdido en tu SOC: Asegurar el mainframe de Christopher Perry
Asegurando el mainframe: Cómo las empresas pueden empoderar a los analistas de seguridad para proteger la columna vertebral de su empresa, por Christopher Perry
Sin duda, la falta de inclusión de mainframe en las consideraciones de seguridad está un problema complejo y animo a todos en el ámbito de la seguridad a considerar sus causas. Desde luego, no están una respuesta sencilla, pero las sutilezas del reto pueden ayudar a quienes trabajamos en seguridad a estar más preparados.
Dicho esto, echemos un vistazo a la relevancia de la seguridad de mainframe y la revisemos dentro del marco MITRE ATT&CK.
Parte 1 – Reconocimiento
En una vida anterior, si tú me dijeras: "Eddie, necesitamos que te supervises el servidor más crítico de nuestra empresa. De hecho, ni siquiera podemos permitirnos que los malos actores sepan dónde buscarlo. Ve a asegurarlo."
Probablemente respondería: "Por supuesto. Entonces... ¿dónde está?"
Sí, probablemente están en el COLO (centro de co-ubicación, o centro de datos donde son equipos disponibles, espacio y ancho de banda para alquilar a clientes minoristas). Sin embargo, esta es también la primera pregunta que hará un adversario. Independientemente de si el objetivo están un mainframe, un servidor público o incluso un periférico conectado a la red, cualquier adversario debe saber primero dónde buscar. Aquí están donde entra en juego la táctica del reconocimiento y por qué es la primera táctica cubierta en la Matriz Marco de Empresas de MITRE.
NOTA: Las tácticas de ATT&CK MITRE no son secuenciales, lo que significa que el hecho de que el reconocimiento están categorizado primero no significa necesariamente que ocurra primero en la práctica. Por ejemplo, un adversario podría primero obtén acceso a credenciales (acceso a credenciales) y luego proceder a realizar reconocimiento en la red interna. O puede realizar de nuevo reconocimiento interno tras escalar sus privilegios, lo que les otorga acceso a áreas más sensibles de la red.
Según MITRE:
"El reconocimiento consiste en técnicas que implican a los adversarios recopilando activa o pasivamente información que puede usarse para apoyar la selección de objetivos. Dicha información puede incluir detalles de la organización, infraestructura o personal/personal víctima. Esta información puede ser utilizada por el adversario para ayudar en otras fases del ciclo de vida del adversario, como el uso de la información recopilada para planificar y ejecutar el Acceso Inicial, para definir y priorizar objetivos posteriores al compromiso, o para impulsar y liderar esfuerzos de reconocimiento adicionales."
Ahora hablemos de algunas de las tácticas de reconocimiento en el contexto del mainframe.
Buscar sitios web/dominios abiertos
" ¿Los mainframes son buscables en internet? Parece poco probable."
Una herramienta de reconocimiento gratuita y útil para buscar en Internet de las Cosas (IoT) están Shodan. Shodan es un motor de búsqueda que permite al usuario encontrar tipos específicos de ordenadores (webcams, routers, servidores, etc.) conectados a internet mediante una variedad de filtros. Algunos también lo han descrito como un motor de búsqueda de banners de servicio, que son metadatos que el servidor envía al cliente. Esto puede ser información sobre el software del servidor, las opciones que soporta el servicio, un mensaje de bienvenida o cualquier otra cosa que el cliente pueda averiguar antes de interactuar con el servidor. Shodan recopila datos principalmente en servidores web (HTTP/HTTPS – puertos 80, 8080, 443, 8443), pero también recoge en los puertos relevantes del mainframe como FTP (puerto 21), SSH (puerto 22) y Telnet (puerto 23, 992, 1023 y 2323).
Según un informe de TrendMicro de julio de 2017 sobre mainframes expuestos públicamente:
"Los datos de Shodan mostraron que los mainframes heredados, particularmente el IBM OS/390 (zSeries) y el IBM AS/400 (iSeries), así como sus respectivos servidores FTP y web, estaban expuestos. Los datos también revelaron que las telecomunicaciones y los ISP eran las industrias con el mayor número de mainframes heredados expuestos/online."
Como ilustración, el informe también proporcionó cifras sobre tipos de sistemas expuestos y desglose geográfico:
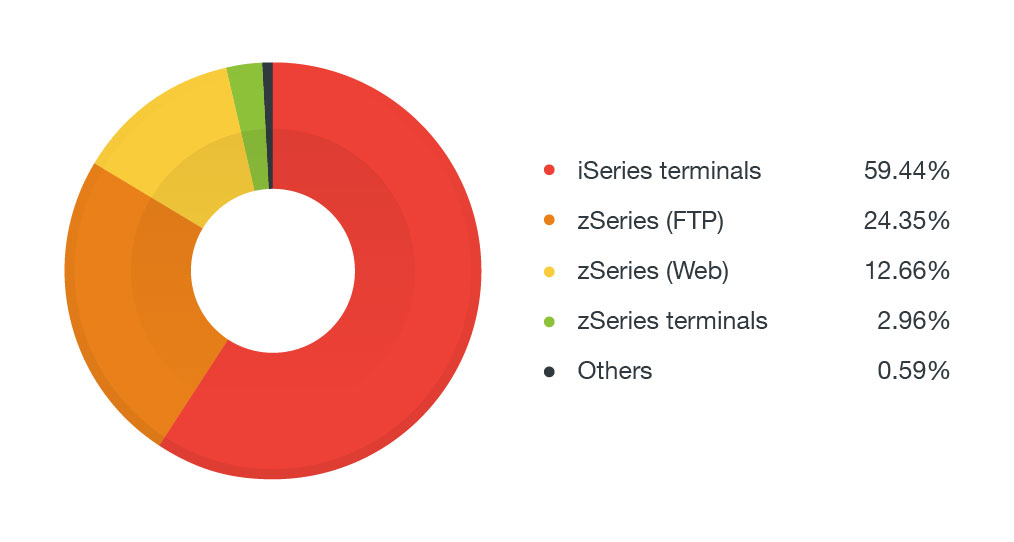
Sabiendo lo anterior, un adversario podría conocer los filtros de Shodan en minutos y Comienza reconocimiento contra mainframes públicos. Tras Reconocimiento, podrían sondear los servicios de escucha para intentar obtén acceso no autorizado usando mainframes comunes como FTP o Telnet.
Por ejemplo, un FTP no seguro puede servir como punto de entrada desde el cual los atacantes pueden obtén acceso autorizado a mainframes. FTP se está utilizando típicamente para subir comandos de transacciones en el mainframe, como Job Control Language (JCL), que están equivalente a un script bash en Linux® o a un archivo batch en Windows, y Restructure Extended Executor (REXX), que está similar a Python. Si un FTP está comprometido y accedido con éxito, los atacantes pueden subir un programa JCL malicioso. Si se les da permiso ejecutable para ejecutarlo y con suficientes privilegios en el terminal, puede ejecutar comandos arbitrarios para comprometer un mainframe.
¡Todo esto solo por saber dónde buscar!
Además, el experto en seguridad de mainframes Philip Young (también conocido como Soldier de FORTRAN) descubrió que usar palabras clave específicas, no solo filtros, y modificarlas selectivamente podía dar más resultados. Esto se está debido a que el texto específico que podrían mostrar los banners HTTP es diferente de lo que uno podría esperar. Para conoce más sobre cómo Shodan utiliza el banner grabbing para encontrar mainframes públicos, consulta la entrada de blog de Young, Finding Mainframes on Shodan.
Escaneo activo (escaneo de bloques IP/escaneo de vulnerabilidades)
Una herramienta esencial en el kit de cualquier profesional de la seguridad están Nmap, una utilidad gratuita y de código abierto para el descubrimiento de redes y auditorías de seguridad. Utilizando una interfaz de línea de comandos sencilla e intuitiva, los usuarios pueden aprovechar Nmap para escanear direcciones IP específicas y bloques CIDR en busca de puertos abiertos, servicios de escucha e incluso vulnerabilidades específicas. Aunque no es una herramienta dedicada a la evaluación de vulnerabilidades, esta capacidad demuestra la versatilidad de Nmap. No solo eso, Nmap aprovecha el lenguaje de scripting Lua para una variedad de casos de utiliza de seguridad, ¡incluyendo el reconocimiento del mainframe! (Para quienes prefieren una interfaz gráfica (GUI), Nmap también tiene una buena superposición llamada "Zenmap" que es bastante popular.)
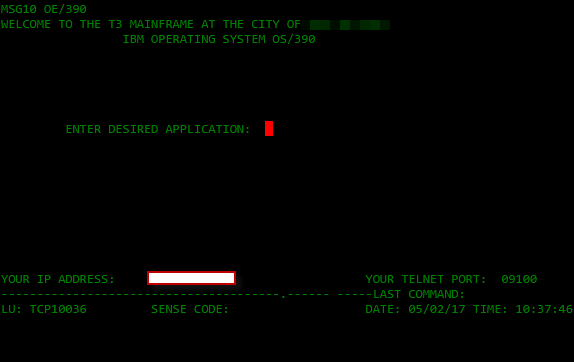
Por ejemplo, Young ha escrito scripts Lua que enumeran los identificadores de transacciones de IBM® CICS®, IDs de usuario CICS, nombres de nodos objetivo NJE (Network Job Entry), campos ocultos TN3270, cuentas TSO, IDs de aplicaciones VTAM e incluso banners de captura de pantalla TN3270, todo usando Nmap. Los usuarios incluso pueden ir más allá de Reconnaissance y utilizar Nmap para ataques de fuerza bruta contra NJE y TSO. Estas herramientas y otras son todas disponibles públicamente en el repositorio de github de Young y han sido fundamentales para crear conciencia sobre la seguridad de mainframes.
Incluso el destacado proveedor de seguridad SANS ha demostrado la disponibilidad de mainframes heredados en internet. Sin scripts personalizados, el SANS Internet Storm Center utilizó Nmap para identificar los puertos Telnet y SSL. SANS descubrió que los hosts mainframe IBM® z/OS® son bien identificados por Nmap y, aunque a menudo son etiquetados como OS/390, seguían siendo muy accesibles.
Si tú buscas más herramientas de reconocimiento para experimentar, otra herramienta poderosa están masscan. El creador Robert David Graham afirma que masscan puede escanear todo internet en menos de cinco minutos, transmitiendo 10 millones de paquetes por segundo, desde una sola máquina. No hace falta decir que si te gustaría experimentar con herramientas como Nmap o masscan, hazlo en un entorno de laboratorio y nunca escanees bloques IP indiscriminadamente.
Una nota importante están que Nmap no están solo una herramienta externa de escaneo, sino que están igualmente útil para el escaneo interno una vez que un adversario tiene un punto de apoyo en la red. Por lo tanto, conocer las relaciones de confianza de la red (que se discutirán más adelante) y qué sistemas podrían servir como posibles puntos de pivote para un adversario también resulta crucial para evitar un reconocimiento interno efectivo por parte de un adversario.
Recopila información sobre el anfitrión/identidad/red/organización de la víctima
A estas alturas te podría estar pensando: "Todo lo anterior suena interesante, pero seguro que nuestro mainframe nunca se expondría públicamente. ¡No tenemos nada de qué preocuparnos!"
Desafortunadamente, el reconocimiento va un poco más allá de la simple "fruta al alcance" de los sistemas expuestos públicamente. Como señala acertadamente MITRE, gran parte del reconocimiento están recopilación pasiva de información que puede que nunca implique una herramienta como Nmap o Shodan. Es están, implica recopilar información sobre anfitrión, identidad, red y organización.
Aquí están las buenas noticias: los usuarios pueden Haz la diferencia en el endurecimiento de la postura de seguridad de la organización para cada una de las categorías anteriores.
Anfitrión: Practicar una buena higiene cibernética, como mantener actualizados el software, firmware y configuraciones de herramientas de acceso que puedan involucrar al mainframe (directa o indirectamente), evitará que un adversario explote potencialmente una vulnerabilidad encontrada en uno de estos recursos. La inclusión en listas blancas de aplicaciones y la gestión de configuración de seguridad (SCM) aplicadas a nivel empresarial son formas muy efectivas de garantizar que las bases de base seguras son se mantengan en toda la empresa. Aunque esto puede no prevenir ataques de día cero, sin duda Reduce la superficie de ataque del host de forma significativa. Y a menudo están el pivote (Ve: movimiento lateral en MITRE) de sistemas no mainframe comprometidos que representan la mayor amenaza.
Identidad: Proteger información potencialmente sensible como direcciones de correo electrónico personales, información personal identificable de empleados (información identificable) y credenciales también Reduce cualquier superficie de ataque potencial. Mantener esta información protegida tanto como sea posible dentro de una red interna o corporativa, idealmente con autenticación multifactor, Haz el reconocimiento más difícil para un atacante. En cuanto a la seguridad de credenciales, una práctica cada vez más común en las empresas hoy en día están la utiliza de gestores de contraseñas (o "bóvedas" de contraseñas) que almacena y organizan nombres de usuario y contraseñas, ofreciendo a la vez capacidades de seguridad como la generación de contraseñas complejas únicas para cada cuenta, intercambio seguro de credenciales y alertas en tiempo real cuando se son expuesto en línea credenciales antiguas o débiles.
Red: Aunque las empresas más maduras pueden no estar demasiado preocupadas por los mainframes públicos, deberían preocuparse por el potencial de "amenazas internas" y el movimiento lateral (que se tratará en una futura publicación) al mainframe una vez que un atacante están dentro del entorno. La mayoría, si no todos, los usuarios de mainframe hoy en día son usando emulación de terminal desde una plataforma distribuida como Windows para iniciar sesión en el mainframe. Una forma de asegurar que el reconocimiento interno dé resultados limitados están mapear las relaciones de confianza de red en entornos Active Directory (AD) usando herramientas como Bloodhound. Cuanto mejor se conoce su red interna, más se puede evitar que un atacante utilice estas herramientas para identificar rutas de escalada de privilegios. Con una cuenta privilegiada, un atacante probablemente puede obtén información adicional sobre el entorno o, en el peor de los casos, descubrir un posible vector de ataque hacia el mainframe.
Organización: Los adversarios suelen sondear la inteligencia de código abierto para encontrar posibles objetivos de alto valor para ataques de ingeniería social o phishing. Aunque es comprensible publicar el título genérico en LinkedIn, no sería prudente entrar en detalles técnicos sobre el alcance del trabajo o los tipos de sistemas a los que se accede. La desafortunada realidad del mundo actual están que todas nuestras actividades públicas se convierten en activos de reconocimiento para los adversarios. Aunque no es práctico mantenerse al margen de la vida pública, todo usuario debería adoptar una postura de "confianza cero" al comunicarse con personas Unknown y subir datos de cualquier tipo, independientemente de lo confiable que sea el destinatario.
El mainframe se ha beneficiado durante mucho tiempo de la "seguridad por la oscuridad". Sin embargo, a medida que aumenta la complejidad de los ecosistemas informáticos, no están que el mainframe están simplemente quedado fuera de la ecuación operativa. Si acaso, se ha vuelto más crucial que nunca, ya que las transacciones online y la necesidad de un procesamiento de datos ultrarrápido y fiable siguen aumentando en un mundo interconectado. Por lo tanto, están necesario aumentar el debate sobre la seguridad de mainframe en la comunidad de seguridad en general. Una forma de promover este están haciendo que la seguridad de mainframe sea más accesible, comprensible y cercana para todos.
Esto es precisamente lo que pretende lograr la serie MITRE para Mainframe. Para nuestra próxima entrada sobre MITRE para el Mainframe, revisaremos el Acceso Inicial y cómo un atacante puede obtén un punto de apoyo en tu mainframe.
Estas publicaciones son mías y no representan necesariamente la posición, estrategias u opinión de BMC.